


1Password
NexusAi Zusammenfassung: 1Password Unified Access bündelt die Verwaltung von Geheimnissen, Zugangsdaten und Tokens für Menschen, KI-Agenten und Maschinen. So werden dauerhaft bestehende Berechtigungen reduziert und Just-in-Time-Zugriffe in Unternehmen durchgesetzt.
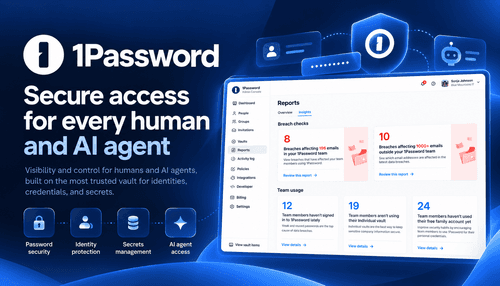
NexusAi Überblick
In der Praxis nutzen Teams 1Password, um Zugangsdaten in SaaS-Diensten und der Infrastruktur aufzuspüren, vertrauliche Einträge in einem verwalteten Tresor zu klassifizieren und die Bereitstellung richtlinienbasiert zu steuern. So erhalten Dienste und Agenten nur die Secrets, die sie benötigen – und nur dann, wenn sie sie brauchen.
Zentrale Funktionen
Das Produkt eignet sich für Sicherheitsteams, Plattformteams und KI-Entwickler, die Entwicklungsgeschwindigkeit und Governance in Einklang bringen müssen. Es begegnet typischen Risiken – dauerhaft bestehenden Zugangsdaten, nicht verwalteten SaaS-Tokens und einer schleichenden Ausweitung von Agentenzugriffen – durch eine zeitlich begrenzte Bereitstellung nach dem Prinzip der geringsten Berechtigungen. Gleichzeitig bleibt alles für Compliance und die Reaktion auf Sicherheitsvorfälle lückenlos nachvollziehbar.
- SaaS-Tokens und Zugangsdaten im gesamten Unternehmen automatisch aufspüren und inventarisieren.
- Zugangsdaten erst zur Laufzeit bereitstellen, nachdem Identität und Sicherheitsstatus des Agenten oder Workloads überprüft wurden.
- Privilegierte Zugriffe mit detaillierten, auditierbaren Richtlinien zeitlich begrenzt und bedarfsgerecht erhöhen.
- Über APIs in Identitätsanbieter, CI/CD-Systeme und Entwickler-Workflows integrieren.
- Dauerhafte Berechtigungen reduzieren und Audit-Trails für Zugriffsereignisse von Menschen und Maschinen zentralisieren.
Warum Entwickler 1Password Unified Access wählen
Anwendungsfälle aus der Praxis
Die Einführung von Unified Access beginnt mit der Erkennung und Ablage im Tresor: Verbinden Sie Identitätsanbieter und SaaS-Quellen, suchen Sie nach Tokens und importieren Sie Zugangsdaten in verwaltete Tresore. Anschließend richten Teams Zugriffsrichtlinien ein, integrieren den Credential Broker in Agenten-Laufzeitumgebungen oder CI/CD-Pipelines und aktivieren Geräteintegritätsprüfungen. Umfassende Entwicklerdokumentation und SDKs erleichtern die Automatisierung. Das Onboarding erfolgt üblicherweise schrittweise: von der Erkennung über Richtlinien-Pilotprojekte bis zum breiteren Rollout über Teams und Workloads hinweg.
NexusAi: 1Password senkt Risiken, indem es bei Bedarf genau die erforderlichen Zugangsdaten bereitstellt und einen durchsuchbaren Audit-Trail führt – ohne Rohdaten von Secrets offenzulegen.
Erste Schritte
Als zentrale Steuerungsebene setzt 1Password auf Auffindbarkeit, Bereitstellung nach dem Prinzip der geringsten Berechtigungen und lückenlose Nachvollziehbarkeit. Zu den Unterscheidungsmerkmalen gehören ein auf Agenten abgestimmter Credential Broker, die integrierte Verwaltung von SaaS-Tokens und ein Tresor-zentriertes Modell, das die Erkennung von der Bereitstellung zur Laufzeit trennt und so den möglichen Schadensradius begrenzt.
Öffne das Tool und prüfe die zentrale Produkterfahrung.
Erstelle ein Konto oder greife auf deinen bestehenden Workspace zu.
Nutze eine eigene Aufgabe, um Geschwindigkeit, Qualität und Passung zu bewerten.
Prüfe ähnliche KI-Tools, bevor du eine endgültige Entscheidung triffst.
1Password
1Password ist ein Sicherheitsunternehmen, das sich auf passwortlosen Zugriff, Secrets-Management und eine zentrale Verwaltung von Zugangsdaten für Unternehmen spezialisiert hat. Das Team setzt auf benutzerfreundliche Sicherheit für Menschen und programmatische Agenten in Cloud-nativen Umgebungen.
1Password Unified Access ist eine Plattform für Unternehmen, die Zugangsdaten für Menschen, Maschinen und KI-Agenten aufspürt, schützt und prüfbar macht. Sie verbindet einen Tresor für Secrets mit einer Laufzeitverifizierung (Credential Broker), Just-in-Time-Zugriffen mit erweiterten Berechtigungen, der Erkennung von SaaS-Tokens samt Ausgabenkontrollen und Geräteintegritätsprüfungen. Die Plattform lässt sich in Identitätsanbieter, CI/CD-Pipelines, Cloud-Workloads und Agenten-Laufzeitumgebungen integrieren und stellt bei Bedarf minimale, zeitlich begrenzte Zugangsdaten bereit. Technischen Teams bietet sie APIs und Konnektoren für automatisiertes Onboarding, Audit-Trails zur Compliance-Unterstützung und detaillierte Zugriffsrichtlinien. Damit lassen sich Erkennung, Bereitstellung und Prüfung von Secrets voneinander trennen, ohne Rohdaten unüberprüften Agenten offenzulegen.
1Password besuchen
Kommentare (0)
Keine Kommentare gefunden