


Aembit
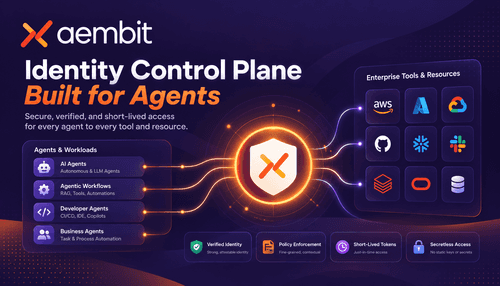
NexusAi Zusammenfassung: Aembit bietet eine identitätszentrierte Steuerungsebene, die die Identitäten von Agenten und Workloads überprüft, kurzlebige Zugangsdaten ausstellt und Laufzeitrichtlinien für agentische KI, Cloud-Workloads und MCP-Server durchsetzt – ohne langfristig gültige Geheimnisse zu speichern.
NexusAi Überblick
Aembit vermittelt den Zugriff zum Zeitpunkt der Anfrage: Die Lösung überprüft den Agenten und optional den Benutzerkontext, bewertet Richtlinien und den Sicherheitsstatus der Umgebung, stellt kurzlebige Zugangsdaten mit eingeschränkten Berechtigungen aus und hält den Vorgang in einem prüfbaren Protokoll fest – ohne langfristig gültige Geheimnisse in Agenten oder Servern zu hinterlegen.
Funktionen
Aembit richtet sich an Plattform-, Sicherheits- und DevOps-Teams, die agentische KI, CI/CD-Pipelines und Service-zu-Service-Integrationen entwickeln oder betreiben. Die Lösung eignet sich für Unternehmen, die LLM-gestützte Copiloten, autonome Agenten oder B2B-Agenten-Workflows einsetzen und dabei Zugriffe nach dem Prinzip der minimalen Berechtigungen sowie forensische Transparenz gewährleisten müssen. Typische Anwender sind Sicherheitsteams in Unternehmen, die dauerhaft gültige Zugangsdaten abschaffen möchten, Plattformingenieure, die geheimnisfreie Deployments aufbauen, und MSPs, die Agentenzugriffe über Kundenumgebungen hinweg kontrollieren.
- Überprüft die Identität des Agenten und optional des Benutzers, bevor Zugriff mit Zugangsdaten gewährt wird.
- Stellt bei Bedarf kurzlebige Zugangsdaten mit eingeschränkten Berechtigungen statt langfristig gültiger Geheimnisse aus.
- Wendet bedingte Richtlinien anhand des Laufzeitstatus, des geografischen Standorts und von MFA-Signalen an.
- Führt Agenten- und menschlichen Kontext zusammen, um eine präzise Zuordnung und nachvollziehbare Audit-Trails zu ermöglichen.
- Lässt sich in OIDC, OAuth 2.1, SPIFFE, CrowdStrike, Wiz und Snowflake integrieren.
Die wichtigsten Vorteile
Für wen ist die Lösung gedacht?
Die Einrichtung erfordert nur minimalen Entwicklungsaufwand: Erstellen Sie einen Mandanten, verbinden Sie Ihren Identitätsanbieter und Ihre Anbieter für Zugangsdaten und binden Sie Agenten über das Gateway oder vorhandene Integrationen ein. Für cloudnative Workloads verwenden Sie SPIFFE oder JWT-SVID; für MCP- und LLM-Clients konfigurieren Sie OAuth-2.1-Abläufe und Laufzeitrichtlinien. Nutzen Sie die bereitgestellten Richtlinienvorlagen, aktivieren Sie Status-Connectoren für CrowdStrike und Wiz, testen Sie die Token-Ausstellung in einem geschützten Namespace und leiten Sie Audit-Exporte zur Compliance-Prüfung an Ihr SIEM weiter.
NexusAi: Aembit ist ein echter Gamechanger! Die Lösung erhöht nicht nur unsere Sicherheit, sondern hilft uns auch dabei, bestehende Prozesse zu automatisieren.
Erste Schritte
Aembit ermöglicht Identitätsmanagement für nicht-menschliche Zugriffe in großem Maßstab: ohne gespeicherte Geheimnisse, mit zusammengeführter Zuordnung, richtliniengesteuerter Token-Ausgabe und schnellem Widerruf. Die Laufzeit-Steuerungsebene ergänzt vorhandene Identitätsanbieter und Geheimnismanager, reduziert den Aufwand für die Verwaltung von Zugangsdaten und sorgt für einheitliche Audit-Signale über Agenten, MCP-Server und herkömmliche Workloads hinweg.
Öffne das Tool und prüfe die zentrale Produkterfahrung.
Erstelle ein Konto oder greife auf deinen bestehenden Workspace zu.
Nutze eine eigene Aufgabe, um Geschwindigkeit, Qualität und Passung zu bewerten.
Prüfe ähnliche KI-Tools, bevor du eine endgültige Entscheidung triffst.
Aembit
Aembit ist ein Sicherheits-Startup, das eine identitätszentrierte Steuerungsebene für nicht-menschliche Zugriffe entwickelt. Das Unternehmen konzentriert sich auf die Durchsetzung von Richtlinien zur Laufzeit, die Ausgabe von Zugangsdaten ohne gespeicherte Geheimnisse und Integrationen mit Unternehmens-Clouds und Sicherheitsanbietern, um die sichere Einführung von KI zu beschleunigen.
Aembit ist eine identitätszentrierte Steuerungsebene, die agentische KI und nicht-menschliche Workloads schützt, indem sie Identitäten überprüft, Laufzeitrichtlinien durchsetzt und kurzlebige, beschränkte Zugangsdaten ausstellt. Die Lösung entfernt dauerhaft gültige Geheimnisse aus Agenten und MCP-Serverkonfigurationen, führt Agenten- und Benutzerkontext zur eindeutigen Zuordnung zusammen und lässt sich in OIDC, OAuth 2.1, SPIFFE und gängige Cloud-Anbieter integrieren. Als Identitätsbroker und Gateway bewertet Aembit den Laufzeitkontext – einschließlich Sicherheitsstatus und MFA-Stärke –, wendet Richtlinien an, tauscht Zugangsdaten aus oder stellt sie aufgabenbezogen aus und protokolliert jede Aktion für Audits und Compliance. Die Lösung unterstützt Cloud-, SaaS- und On-Premises-Umgebungen und bietet Integrationen mit CrowdStrike, Wiz, Snowflake sowie LLM-Anbietern wie Claude und OpenAI. Die Plattform richtet sich an Engineering- und Sicherheitsteams, die Laufzeitkontrollen für autonome Agenten benötigen, ohne dafür individuelle Authentifizierungslösungen entwickeln zu müssen.
Aembit besuchen
Kommentare (0)
Keine Kommentare gefunden