

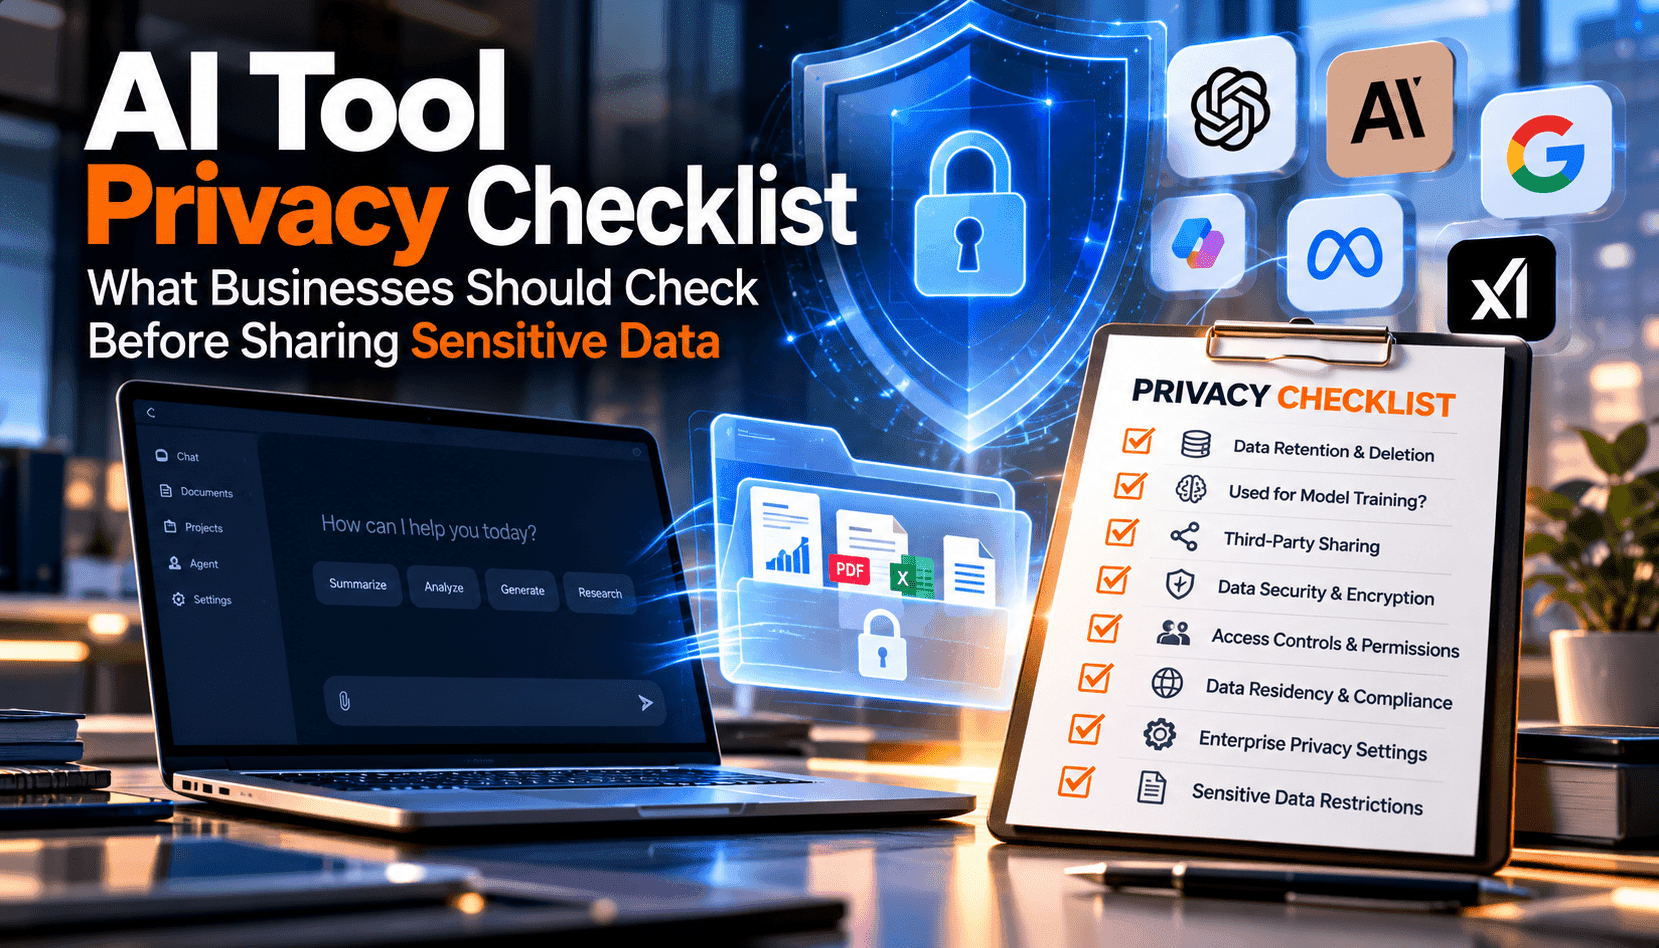
Las herramientas de IA ahora forman parte de los flujos de trabajo cotidianos, desde notas de ventas hasta borradores legales, haciendo que la diligencia en privacidad sea un requisito fundamental, no una tarea administrativa secundaria. Antes de que cualquier equipo suba prompts o documentos, necesitas claridad sobre quién puede acceder a los datos, cómo se procesan y si pueden reutilizarse en el entrenamiento de modelos o análisis. Tu lista de verificación debe ser precisa, documentada y repetible, para que los equipos de primera línea no tengan que adivinar. Esta guía compila un conjunto práctico de preguntas y pruebas de decisión para evaluar productos comerciales y públicos de IA, con énfasis en el manejo de información sensible, controles de proveedores y la evidencia que debes recopilar antes de permitir su uso en producción.
Comienza con el principio de minimización de datos: no ingreses datos personales o especialmente sensibles en herramientas generativas de IA accesibles públicamente. Si tu caso de uso realmente requiere manejar información personal, cambia a planes empresariales con salvaguardas contractuales y controles técnicos documentados. Confirma si el proveedor o sus subprocesadores pueden ver prompts, archivos adjuntos o resultados, y si alguno de ese material se usa para entrenar modelos base o ajustados. Si se ofrecen exclusiones, verifica que apliquen tanto al entrenamiento como a la telemetría analítica más amplia y que estén habilitadas por defecto para tu inquilino y APIs, no solo para la interfaz de usuario.
La retención, eliminación y los flujos de datos son donde los riesgos de privacidad persisten mucho después de enviar un prompt. Exige valores predeterminados escritos para la retención de registros, ventanas de caché y almacenamiento de artefactos de modelos, además de una ruta verificable de eliminación que cubra copias de seguridad y copias de procesadores. Mapea cada salto: cliente, puerta de enlace, host del modelo, almacenes vectoriales, convertidores de archivos, filtros de contenido y canales de observabilidad. Requiere cifrado en tránsito y en reposo, SSO con MFA fuerte, acceso basado en roles, opciones de red privada y políticas DLP que bloqueen cargas con identificadores sensibles. Finalmente, incorpora supervisión humana: verificaciones de precisión, rutas de escalamiento y señales claras para usuarios externos cada vez que interactúan con sistemas de IA.
Trata la incorporación de proveedores como el inicio de un ciclo de vida, no como un evento de luz verde. Registra una evaluación de impacto en privacidad, la base legal o modelo de consentimiento, y los propósitos específicos aprobados para uso. Establece disparadores de control de cambios: nuevas funciones, adiciones de procesadores, cambios de región o actualizaciones de políticas de entrenamiento, para que la herramienta se revise nuevamente antes de que el riesgo se desvíe. Monitorea los resultados para precisión y generación inadvertida de datos personales, publica guías para empleados sobre prompts seguros y realiza auditorías periódicas. Si el riesgo no puede controlarse, especialmente con información sensible, mantén esos datos fuera de la herramienta y rediseña el flujo de trabajo.