Modelos de IA de Código Abierto vs Cerrados: Costos, Privacidad, Rendimiento y Control — Guía para Compradores
Elegir entre IA de código abierto y cerrada no se trata solo de puntajes en benchmarks. Esta guía compara el costo total de propiedad, postura de privacidad, rendimiento y confiabilidad, opciones de personalización, riesgos de seguridad y cumplimiento, carga de mantenimiento y dependencia del proveedor, y muestra cuándo combinar modelos y enrutar cargas de trabajo para lograr ahorros significativos sin sacrificar resultados.
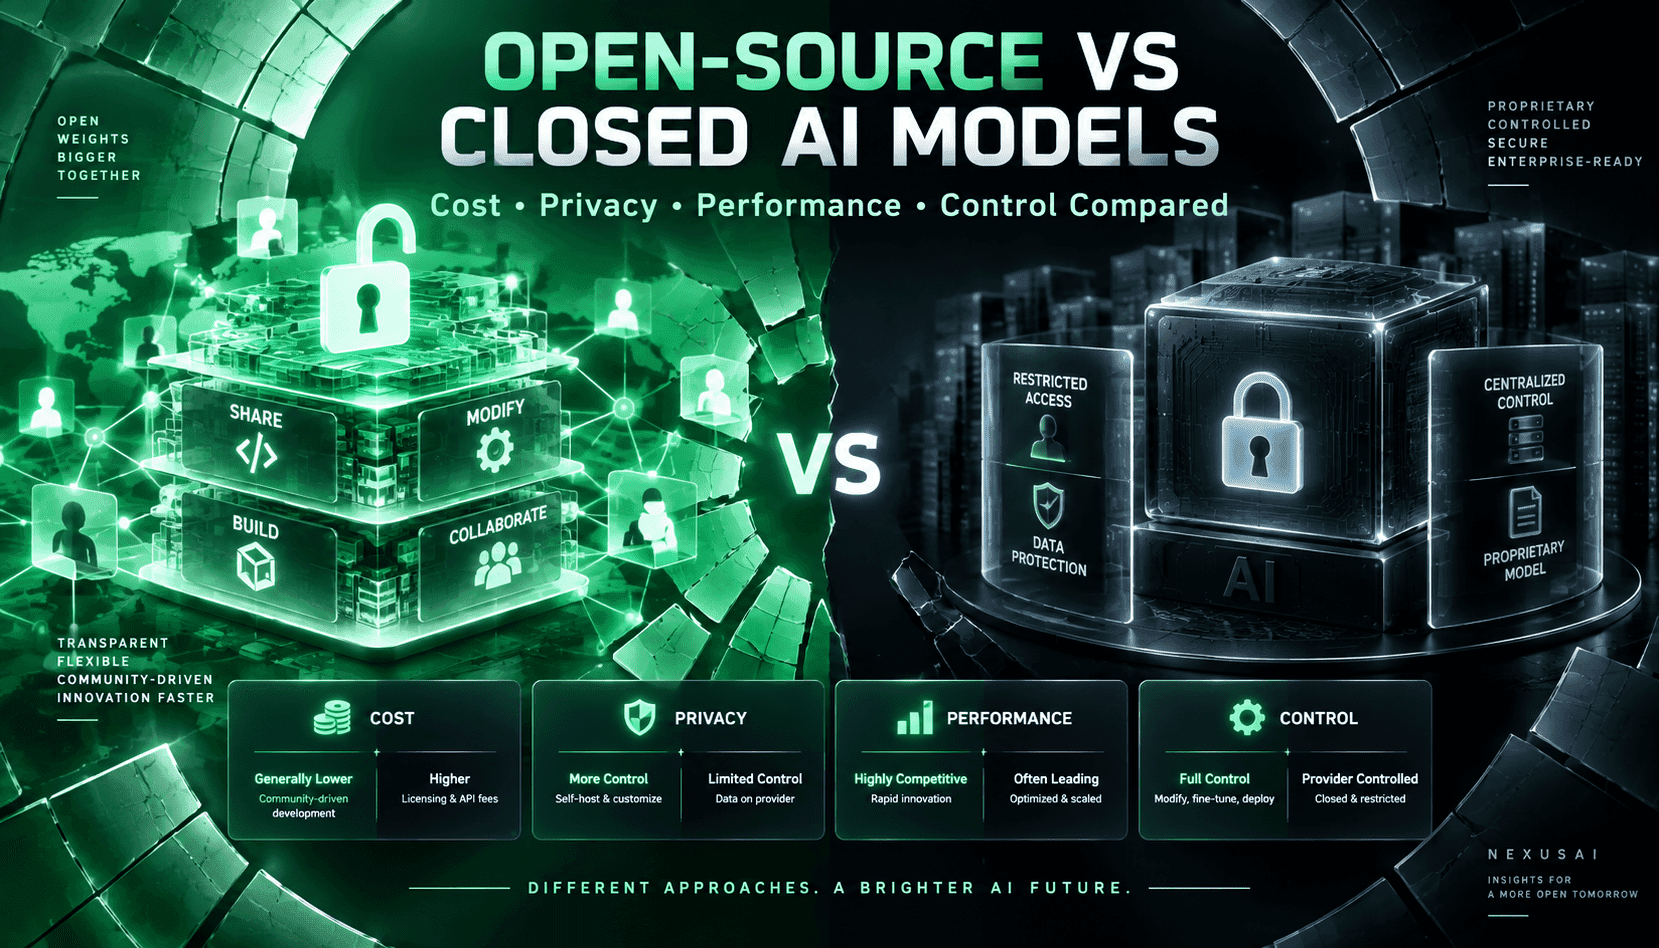
Resumen de IALa elección entre modelos abiertos y cerrados es una decisión de compra, no un concurso de popularidad. Los sistemas de pesos abiertos a menudo entregan resultados cercanos a la frontera para codificación y tareas estructuradas a una fracción del costo de salida, mientras que los modelos cerrados aún lideran en amplitud, confiabilidad en flujos complejos y salvaguardas empresariales. La estrategia ganadora para la mayoría es una arquitectura de enrutamiento: asigna razonamientos críticos y orquestación multiagente a modelos premium; envía tareas de implementación, resumen y acotadas a pesos abiertos eficientes. Decide primero tu postura de control de datos (autoalojado vs gestionado), luego cuantifica factores del costo total de propiedad — verbosidad, contexto, reintentos, registros, ciclos de evaluación — antes de asignar presupuesto.
La mayoría de los equipos aún enfocan la selección de modelos como una carrera por el puntaje más alto, pero la decisión operativa es más amplia: ¿Cuál es el costo del resultado y quién controla el flujo de datos? Los modelos de pesos abiertos ahora se acercan a sistemas premium en muchas cargas prácticas, especialmente en codificación y salida estructurada. Las opciones cerradas continúan liderando en profundidad de razonamiento general y confiabilidad agente. La guía moderna para compradores combina ambos: enruta según el tipo de tarea, no la marca, para capturar ahorros significativos sin sacrificar calidad donde más importa.
Los precios listados por token son solo el punto de partida. El costo efectivo depende de la verbosidad, la longitud del contexto consumido, patrones de uso de herramientas, reintentos y la sobrecarga de monitoreo. Con un enrutamiento inteligente, las organizaciones rutinariamente encuentran diferencias de costo de salida de 5 a 8 veces entre modelos cerrados premium y pesos abiertos fuertes para tareas similares. Pero esa ventaja se reduce cuando la verbosidad aumenta o cuando los requisitos de confiabilidad obligan a múltiples intentos. Dicho de otro modo: el modelo más barato por millón de tokens no siempre es el más económico por tarea resuelta. Instrumenta tus cargas y calcula el costo de toda la cadena, no solo la inferencia.
La postura de privacidad es la segunda decisión, no un detalle menor. Los pesos abiertos autoalojados pueden ofrecer un fuerte control de datos, salida determinista y la opción de mantener los registros completamente en tu infraestructura, útil para equipos regulados y plataformas de ML con código sensible o datos personales. Los servicios cerrados gestionados, por otro lado, suelen proporcionar artefactos de cumplimiento listos para usar, salvaguardas maduras contra abusos y reportes estables SOC 2/ISO. Ambos caminos pueden ser seguros; simplemente concentran el riesgo de manera diferente: el abierto traslada la responsabilidad a tu equipo; el cerrado concentra la confianza en los controles y la hoja de ruta del proveedor.
El rendimiento sigue siendo matizado. Los modelos cerrados suelen mantener ventaja en razonamientos complejos de múltiples pasos y flujos de trabajo multiagente de larga duración. Los pesos abiertos son cada vez más competitivos en codificación, tareas aumentadas con recuperación y flujos bien estructurados. Los benchmarks ayudan pero no deciden la compra: las diferencias en el uso, la verbosidad de salida y los esquemas de prompt pueden mover los puntajes significativamente. Valida en tu entorno con repositorios representativos, esquemas de herramientas y presupuestos de latencia, luego fija reglas de enrutamiento y SLA en tus manuales de operación.
Conclusiones clave
Enruta por Tarea, No por Marca
Envía razonamientos complejos multiagente y operaciones globales del repositorio a modelos cerrados premium; enruta tareas de implementación, resumen y acotadas a pesos abiertos fuertes. Esta combinación suele ofrecer un costo por tarea resuelta 5 a 8 veces menor sin pérdida significativa de calidad.
Decide Primero el Control de Datos
Elige tu postura de privacidad — pesos abiertos autoalojados o servicios gestionados — antes de hacer benchmarks. La residencia de datos, registros y términos de DPA limitan las opciones viables y evitan retrabajos costosos después.
Calcula el Costo del Resultado, No del Token
Instrumenta verbosidad, uso de contexto, reintentos y tasas de edición humana. Un modelo más caro puede ganar en costo por artefacto aceptado; uno más barato puede perder cuando la verbosidad o fallos inflan el gasto total.
Costo Total de Propiedad: Calcula Todo el Proceso
El costo total de propiedad va mucho más allá de las tasas de entrada/salida. Mide la verbosidad de salida, tokens de contexto, reintentos, llamadas a herramientas y ciclos de evaluación; luego incorpora observabilidad, estrategia de caché y respuesta a incidentes. Los modelos de pesos abiertos pueden ser mucho más baratos para tareas con mucha implementación, pero la verbosidad o un contexto más amplio pueden eliminar esos ahorros. Por otro lado, los modelos cerrados con mayor fidelidad a las instrucciones pueden resolver tareas en menos pasos y reducir el costo por unidad resuelta a pesar de tasas de tokens más altas. La respuesta correcta es evidencia, no lealtad a la marca.
Pasos prácticos: 1) instrumenta tokens de entrada/salida y latencia por tarea; 2) captura tasas de fallos/reversiones; 3) ejecuta enrutamiento A/B en cargas representativas durante al menos una semana; 4) modela costo por PR aceptado, página de documentación o ticket resuelto; 5) convierte los SLA objetivo (precisión, tiempo para merge) en umbrales presupuestarios. Establece políticas como “cerrado para refactorizaciones globales, abierto para scaffolding de pruebas unitarias” y revísalas trimestralmente.
Privacidad, Residencia y Superficies de Control
Decide tu postura de control desde el principio. Las implementaciones de código abierto pueden ejecutarse en tu VPC o en local con KMS, subredes privadas y sin registros persistentes, maximizando el control y garantizando la residencia de datos. También obtienes opciones como redacción en el gateway, hashing de contenido para deduplicación y políticas por inquilino para herramientas de agentes. La contrapartida: tú eres responsable de parches, actualizaciones de modelos y riesgos en la cadena de suministro para pesos, contenedores y dependencias.
Los servicios cerrados centralizan el riesgo en una pila de proveedor evaluada con términos maduros de DPA, certificaciones SOC/ISO, hospedaje regional y registros detallados. Solicita valores predeterminados de retención de datos, retenciones de entrenamiento, controles de privacidad específicos por modelo, metodología de red team y soporte BYOK. Mapea estos a niveles de sensibilidad de carga para que los flujos de alto riesgo nunca usen configuraciones permisivas por defecto.
Rendimiento, Confiabilidad y Advertencias de Benchmarks
Los rankings simplifican la complejidad. Diferencias en los entornos, esquemas de prompt o disponibilidad de herramientas pueden alterar resultados significativamente, especialmente en codificación y tareas de contexto largo. Además, la verbosidad de salida cambia la economía: un modelo más barato que genera 3–4 veces más tokens por tarea puede resultar más caro. Finalmente, las mezclas de benchmarks suelen subestimar la confiabilidad operativa — continuidad de sesión, recuperación de errores y llamadas concurrentes a herramientas — todos críticos en pipelines agentes.
Realiza tu propia prueba: evalúa flujos exactos (p. ej., refactorizaciones multiarchivo, generación de pruebas, RAG con tablas), captura aprobación/rechazo a nivel de artefacto, mide reintentos y ediciones humanas, y compara costo por artefacto aceptado. Establece límites para pasos propensos a alucinaciones (salida validada por esquema, decodificación restringida, filtros de recuperación) y enruta tareas críticas al modelo más confiable aunque los tokens cuesten más.
Personalización y Gobernanza: Adapta el Modelo al Trabajo
Los pesos abiertos ofrecen máxima extensibilidad: ajuste fino eficiente en parámetros, adaptadores de dominio y capas de protección que puedes versionar y desplegar. Funcionan bien con corpus internos RAG, convenciones de código y esquemas de herramientas. Controlas el ritmo de lanzamiento y puedes reforzar comportamientos con puertas de evaluación antes de la promoción. El costo es operativo: madurez en MLOps, optimización de inferencia y tiempo del equipo para mantener la pila.
Los modelos cerrados suelen ofrecer mejor adherencia a salidas estructuradas, uso robusto de herramientas y coordinación estable multiagente sin sobrecarga de personalización. Cuando sea posible, lleva tu gobernanza al borde — contratos tipados de herramientas, validación JSON schema, fallback automáticos — y trata las APIs cerradas como componentes dentro de tu política. En entornos mixtos, usa un enrutador con conciencia de políticas para que las reglas de gobernanza viajen con la solicitud, no con el modelo.
Mantenimiento, Seguridad y Dependencia del Proveedor
El autoalojamiento implica que controlas la velocidad de parches, higiene de dependencias y gestión de vulnerabilidades. Exige SBOMs para imágenes base, firma de artefactos y despliegue de actualizaciones tras puertas de evaluación. Presupuesta respuesta a incidentes en el gateway del modelo, capa de caché y almacenes vectoriales. Crea manuales para reversión de modelos, reducción de tráfico y cambios de emergencia cuando surjan regresiones de calidad.
Los proveedores cerrados reducen la carga operativa pero introducen riesgo de concentración: cambios de precios, límites de tasa, deprecaciones de modelos o disponibilidad regional pueden afectar los SLA. Mitiga con un plan de doble fuente, SDKs abstractos y prompts/tests dorados que permitan cambio rápido. Contrata SLA de disponibilidad, excepciones de privacidad y aviso anticipado sobre cambios de modelo. Trata la gestión de proveedores como parte de tu estrategia de confiabilidad.
Preguntas frecuentes
¿Cómo pilotar una estrategia mixta de enrutamiento abierto/cerrado?
Comienza con tres cargas representativas (p. ej., refactorización de repositorio, generación de pruebas, preguntas y respuestas RAG). Instrumenta tokens de entrada/salida, latencia, reintentos y ediciones humanas. Enruta pasos críticos a un modelo premium; enruta pasos acotados a un peso abierto. Ejecuta durante 1–2 semanas, compara costo por artefacto aceptado y luego codifica reglas de enrutamiento y SLA en tu gateway.
¿Qué artefactos de privacidad y cumplimiento debemos solicitar a los proveedores?
Solicita términos de DPA, controles regionales de residencia de datos, valores predeterminados de retención, retenciones de entrenamiento, reportes SOC 2/Tipo II e ISO 27001/27018, resúmenes de red team, SLA de respuesta a incidentes y soporte BYOK. Para rutas autoalojadas, documenta flujos de datos, habilita KMS, desactiva registros por defecto e implementa validación de esquemas para minimizar fugas sensibles.
¿Cuándo el código abierto reduce riesgos en lugar de aumentarlos?
Cuando la residencia de datos es estricta, los registros no pueden salir de tu infraestructura o la continuidad importa más que las hojas de ruta del proveedor. Los pesos abiertos permiten fijar versiones, reforzar protecciones y evitar cambios repentinos de precios o deprecaciones. La contrapartida es la responsabilidad operativa: parcheo, monitoreo y ajuste de rendimiento se vuelven competencias centrales.

