


1Password
NexusAi サマリー: 1Password Unified Accessは、人、AIエージェント、マシンにまたがるシークレット、認証情報、トークンを一元管理します。常時付与される権限を減らし、企業環境で必要なときだけアクセスを許可します。
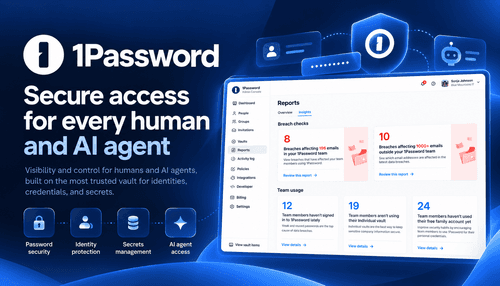
NexusAi 概要
チームは1Passwordを使って、SaaSやインフラ全体の認証情報を検出し、機密性の高い項目を管理されたボールトに分類できます。さらに、ポリシーに基づく発行を設定することで、サービスやエージェントには必要なシークレットだけを必要なタイミングで提供できます。
主な機能
この製品は、開発スピードとガバナンスの両立を求めるセキュリティエンジニア、プラットフォームチーム、AI開発者に適しています。常時有効な認証情報、管理されていないSaaSトークン、エージェントのアクセス権限の拡大といった一般的なリスクに対し、期限付きの最小権限アクセスを徹底し、コンプライアンスやインシデント対応に必要な監査可能性を確保します。
- 組織全体のSaaSトークンと認証情報を自動で検出し、一覧化します。
- エージェントやワークロードのIDとセキュリティ状態を検証した後に限り、実行時に認証情報を仲介します。
- きめ細かな監査可能な権限昇格ポリシーにより、必要なときだけ特権アクセスを許可します。
- APIを利用して、IDプロバイダー、CI/CDシステム、開発者のワークフローと連携します。
- 常時有効な権限を減らし、人とマシンのアクセスイベントに関する監査証跡を一元管理します。
エンジニアが1Password Unified Accessを選ぶ理由
実際の活用例
Unified Accessの導入は、認証情報の検出とボールトへの保管から始まります。IDプロバイダーやSaaSソースを接続してトークンを検出し、認証情報を管理対象のボールトにインポートします。次に、チームでアクセスポリシーを設定し、Credential Brokerをエージェントの実行環境やCI/CDパイプラインに組み込み、デバイスのセキュリティ状態チェックを有効にします。充実した開発者向けドキュメントとSDKを活用して自動化できます。通常は、検出から始めてポリシーを試験導入し、その後、チームやワークロード全体へ展開します。
NexusAi: 1Passwordは、必要なときに必要最小限の認証情報を発行し、検索可能な監査証跡を残すことで、シークレットそのものを公開せずにリスクを低減します。
導入方法
統合コントロールプレーンとして、1Passwordは認証情報の可視化、最小権限での発行、監査可能性を重視しています。エージェントを考慮した認証情報の仲介、SaaSトークンガバナンスの統合、そして検出と実行時の発行を分離するボールト中心の設計により、影響範囲を最小限に抑えられる点が特長です。
ツールを開き、基本的な製品体験を確認します。
アカウントを作成するか、既存のワークスペースにアクセスします。
自分のタスクで速度、品質、適合性を判断します。
最終判断の前に類似AIツールを確認します。
1Password
1Passwordは、パスワードレスアクセス、シークレット管理、企業向けの統合的な認証情報ガバナンスに取り組むセキュリティ企業です。クラウドネイティブ環境で、人とプログラム型エージェントの双方が使いやすいセキュリティを重視しています。
1Password Unified Accessは、人、マシン、AIエージェントの認証情報を検出・保護し、監査できるエンタープライズ向けプラットフォームです。ボールト型のシークレット保管庫に、実行時の検証(Credential Broker)、必要なときだけ付与する特権アクセス、SaaSトークンの検出と利用状況の制御、デバイスのセキュリティ状態チェックを組み合わせています。IDプロバイダー、CI/CDパイプライン、クラウドワークロード、エージェントの実行環境と連携し、利用時に必要最小限の認証情報を期限付きで提供します。技術チーム向けに、オンボーディング自動化のためのAPIとコネクター、コンプライアンス対応の監査証跡、そして未検証のエージェントに認証情報そのものを公開せず、シークレットの検出・発行・監査を個別に制御できるきめ細かなアクセスポリシーを備えています。
1Passwordにアクセス
コメント (0)
コメントはまだありません