


Aembit
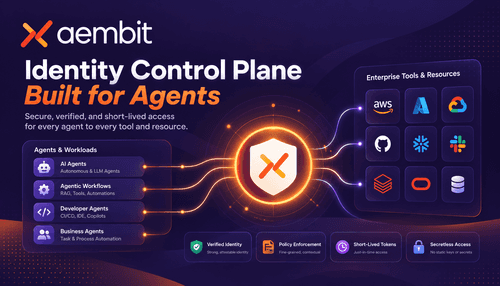
NexusAi サマリー: Aembitは、エージェントやワークロードのIDを検証し、有効期間の短い認証情報を発行するとともに、エージェント型AI、クラウドワークロード、MCPサーバーに対して実行時ポリシーを適用する、IDを軸としたコントロールプレーンを提供します。長期有効なシークレットを保存する必要はありません。
NexusAi 概要
Aembitはリクエストごとにアクセスを仲介します。エージェントと、必要に応じてユーザーのコンテキストを検証し、ポリシーと環境のセキュリティ態勢を評価したうえで、権限を限定した有効期間の短い認証情報を発行し、取引内容を監査可能なログに記録します。エージェントやサーバーに長期有効なシークレットを埋め込む必要はありません。
主な機能
Aembitは、エージェント型AI、CI/CDパイプライン、サービス間連携を構築・運用するプラットフォーム、セキュリティ、DevOpsチームを対象としています。LLMを活用したコパイロット、自律型エージェント、企業間のエージェントワークフローを運用しながら、最小権限アクセスとフォレンジックに必要な可視性を維持したい組織に適しています。恒常的な認証情報をなくしたいエンタープライズのセキュリティチーム、シークレットレスな環境を構築するプラットフォームエンジニア、顧客環境をまたいでエージェントのアクセスを管理するMSPなどが、主な利用者です。
- 認証情報を使ったアクセスを許可する前に、エージェントと必要に応じてユーザーのIDを検証します。
- 長期有効なシークレットの代わりに、要求に応じて有効期間が短く、権限を限定した認証情報を発行します。
- 実行時のセキュリティ態勢、地域、MFAのシグナルに基づいて条件付きポリシーを適用します。
- エージェントと人間のコンテキストを統合し、操作の帰属を正確に把握できる監査証跡を作成します。
- OIDC、OAuth 2.1、SPIFFE、CrowdStrike、Wiz、Snowflakeと連携します。
主な特長
利用者
導入に必要な開発作業は最小限です。テナントを作成し、IdPと認証情報プロバイダーを接続したら、ゲートウェイまたは既存の連携機能を通じてエージェントを登録します。クラウドネイティブなワークロードにはSPIFFEまたはJWT-SVIDを使用し、MCPやLLMクライアントにはOAuth 2.1フローと実行時ポリシーを設定します。用意されているポリシーテンプレートを活用し、CrowdStrikeやWizとの連携を有効にしたうえで、安全な名前空間でトークン発行をテストします。最後に、コンプライアンス確認のため、監査データをSIEMに転送します。
NexusAi: Aembitはまさに画期的です。セキュリティを強化できるだけでなく、既存のプロセスの自動化にも役立っています。
導入方法
Aembitは、非人間による大規模なアクセスをIDベースで実現します。シークレットを保存せず、IDコンテキストに基づいて操作の帰属を明確にし、ポリシーに沿ってトークンを発行し、迅速にアクセスを取り消せます。既存のIdPやシークレット管理ツールを実行時コントロールプレーンで拡張することで、認証情報の入れ替え負担を軽減し、エージェント、MCPサーバー、従来型ワークロードにわたって一貫した監査シグナルを提供します。
ツールを開き、基本的な製品体験を確認します。
アカウントを作成するか、既存のワークスペースにアクセスします。
自分のタスクで速度、品質、適合性を判断します。
最終判断の前に類似AIツールを確認します。
Aembit
Aembitは、非人間によるアクセスを実現する、IDを軸としたコントロールプレーンを開発するセキュリティスタートアップです。実行時のアクセス制御、シークレットレスな認証情報管理、エンタープライズ向けクラウドやセキュリティベンダーとの連携に注力し、AIの安全な導入を後押ししています。
Aembitは、IDの検証、実行時ポリシーの適用、有効期間が短く権限を限定した認証情報の発行により、エージェント型AIや非人間ワークロードを保護する、IDを軸としたコントロールプレーンです。エージェントやMCPサーバーの設定から恒常的なシークレットを排除し、エージェントとユーザーのコンテキストを組み合わせて操作の帰属を明確にします。また、OIDC、OAuth 2.1、SPIFFE、主要なクラウドプロバイダーと連携します。IDブローカー兼ゲートウェイとして、セキュリティ態勢やMFAの強度などの実行時コンテキストを評価してポリシーを適用し、タスクごとの認証情報を交換または発行するとともに、すべての操作を監査・コンプライアンス対応のために記録します。クラウド、SaaS、オンプレミス環境に導入でき、CrowdStrike、Wiz、Snowflake、ClaudeやOpenAIなどのLLMプロバイダーと連携します。独自の認証コードを追加することなく、自律型エージェントに実行時の制御を適用したいエンジニアリングチームやセキュリティチームを対象としています。
Aembitにアクセス
コメント (0)
コメントはまだありません