


aikido
NexusAi サマリー: Aikido Securityは、コード、クラウド、ランタイム向けの統合された開発者ファーストのAppSecプラットフォームです。SCA、SAST、DSPM/CSPM、DAST、継続的ペネトレーションテスト、ランタイム防御をAIエージェントと融合し、SDLC全体で問題のトリアージ、プルリクエストの作成、自動修正を行います。

NexusAi 概要
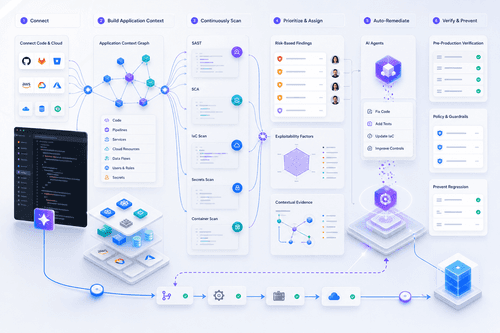
リポジトリとクラウドアカウントを接続すると、Aikidoはコード、パイプライン、サービス、データフローからアプリケーションコンテキストを構築します。コードとインフラ全体でスキャンが継続的に実行され、検出結果は重複排除され、悪用可能性で優先順位付けされ、担当者に割り当てられます。エージェントは修正とテストを含むプルリクエストをドラフトし、事前本番環境で変更を検証します。
機能概要
Aikidoはエンジニアリングチーム、プラットフォームおよびセキュリティエンジニア、AppSec実務者、CISOに最適で、ノイズより信号を重視し開発者に寄り添ったワークフローを提供します。セキュリティ標準化を進めるスタートアップ、ツール統合を図る大企業、FinTech、HealthTech、公共部門など規制業界に適合。AIエージェントを導入し多数のリポジトリやサービスにスケールさせるチーム、オンプレミススキャンやガバナンスが必要な環境で特に効果を発揮します。
- AI支援のSASTとコードレビューにより、安全でテスト可能な修正を含むプルリクエストを自動作成します。
- SCAは脆弱または悪意のあるパッケージ、ライセンス、サプライチェーンリスクを検出します。
- クラウドスキャンは誤設定、データ露出、アカウントやクラスター間のドリフトを明らかにします。
- DAST、APIスキャン、継続的ペネトレーションテストは実用的な証拠を伴い悪用可能性を証明します。
- ランタイムとデバイス防御はマルウェア、ボット、不審なアプリ内挙動をブロックします。
ハイライトとユースケース
対象ユーザー
まずGitHub、GitLab、その他Gitシステムを接続し、クラウドアカウント(AWS、Azure、GCPなど)をリンクします。開発やビルド時に検出結果を表示するために、オプションのIDEおよびCI/CD統合を有効化。ポリシー、重大度閾値、コード所有権を設定。Aikidoはエージェントレスで動作し、サービスを自動検出し、悪用可能なリスクを優先します。エージェントは修正とテストを含むプルリクエストを提案し、レビューとマージを行います。制限環境ではオンプレミススキャンを利用可能。開発者向けドキュメント、公開APIドキュメント、変更履歴が大規模な自動化と統合を支援します。
NexusAi: チケットではなくプルリクエストを開くセキュリティで、開発者は止まらずにリリースを続けられます。
導入手順
Aikidoの差別化ポイントは、コードから本番までをカバーする単一のアプリケーションコンテキストと、検出だけでなく修正も行うエージェントの組み合わせです。悪用可能性を検証し、プルリクエストベースの修正を提供することで、ノイズを減らし修正までの時間を短縮。多数のエージェント管理や断片化されたツールの調整は不要です。
ツールを開き、基本的な製品体験を確認します。
アカウントを作成するか、既存のワークスペースにアクセスします。
自分のタスクで速度、品質、適合性を判断します。
最終判断の前に類似AIツールを確認します。
aikido
Aikido Security BVは、コード、クラウド、ランタイム保護を統合した開発者ファーストのセキュリティ製品を開発しています。チームはオープンソースツールと自動化を核とした統合プラットフォームを維持。安全性、プライバシー、SOC 2、ISO 27001、ISO 42001準拠を重視し、規制対象ワークロード向けにFedRAMP対応機能を開発中です。
Aikido Securityは、コードから本番環境までを一元管理できる統合アプリケーションセキュリティプラットフォームです。リポジトリを解析して脆弱性、シークレット、悪意のある依存関係、コード品質の問題を検出し、AI支援のSASTと深いプルリクエストレビューを実施、ライセンス情報付きのSBOMを生成します。同じアプリケーションモデルで、クラウドの誤設定、Kubernetes、インフラコード、コンテナイメージ、強化イメージ、機密データの露出(DSPM/CSPM)をスキャンします。攻撃者より先に実際の悪用可能性を証明するために、AI駆動のペネトレーションテスト、DAST、APIスキャン、攻撃面の発見を継続的に実行。ランタイム防御はデバイスやアプリ内トラフィックまでカバーし、マルウェアやボットをブロックします。マルチエージェントのワークフローは単にアラートを上げるだけでなく、プルリクエストを作成し、パッチを提案し、ステージング環境で修正を検証することで誤検知と修正時間を削減。IDE、CI/CD、クラウド、Gitシステムとの統合を備え、必要に応じてオンプレミススキャンも可能です。
aikidoにアクセス
コメント (0)
コメントはまだありません