GPT-6 Cyber
NexusAi サマリー: GPT-6 Cyberは、悪用可能なソフトウェアの欠陥を発見・検証し、修正を支援するために開発されたサイバーセキュリティモデルです。正規の防御担当者やセキュリティチームが利用できるよう、厳格な対象範囲の制限と導入時の安全策を備えています。
NexusAi 概要
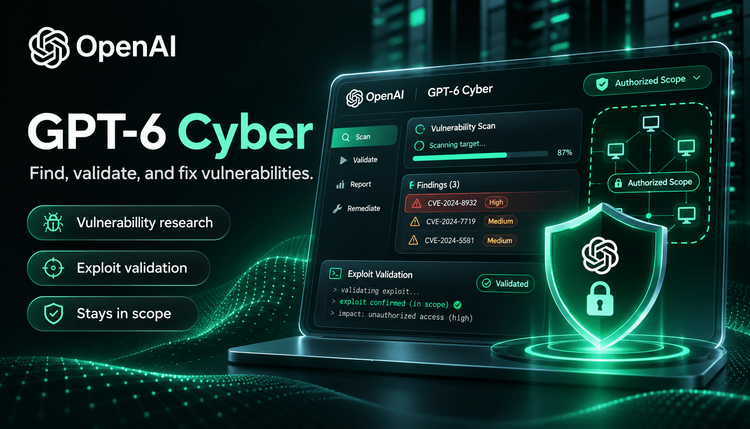
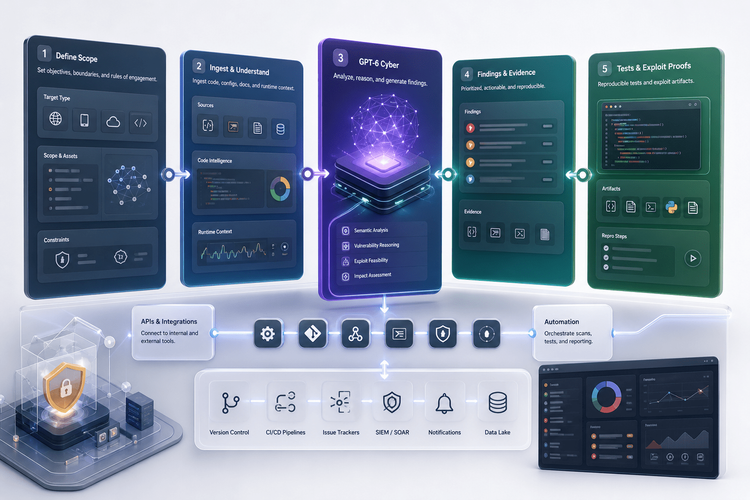
実際の利用では、セキュリティチームが管理されたタスク範囲とテストハーネスを用意し、GPT-6 Cyberがコードと実行時の挙動を分析して、実行可能な調査結果を提示します。また、人間の監督のもと、再現可能なテストやエクスプロイトの証明を生成します。出力は迅速な検証を想定しており、既存のトリアージパイプラインにも組み込めます。
機能と技術的アプローチ
主な対象ユーザーは、脆弱性研究者、企業のセキュリティチーム、許可を得て活動するレッドチームやパープルチーム、大規模なコードベースや重要インフラを担当するプラットフォーム運用者です。再現可能なPoCの生成、修正候補の提案、重大度の高い脆弱性の優先的なトリアージが求められるワークフローに適しています。
- プログラム推論を活用し、セキュリティ上重要な大規模コードベースから悪用可能なバグを発見します。
- 再現可能なPoCやテストを作成し、脆弱性の影響を検証します。
- 修正候補を提示し、エンジニアに具体的な対策を提案します。
- サンドボックスとテストハーネス内で動作し、許可されていない実環境への攻撃を防ぎます。
- モニタリング、許可リスト、プライベートな安全性処理と連携し、適切な監督を可能にします。
実用化の動向
専門家の評価
利用は、承認済みの組織と本人確認済みの防御担当者を対象とするDaybreak Redプログラムから始まります。機密性の低いトリアージには、Daybreak Blueとメインラインモデルを利用できます。通常、導入時には、分離されたテストハーネス、許可リスト方式のAPIネットワーク、プライベートな安全性処理を設定します。ドキュメントには、安全な利用方法、サンドボックスの設定例、推奨されるアクションレビューのワークフローが記載されています。段階的に導入する場合は、長時間のエクスプロイト開発セッションを許可する前に、ラボ環境で評価タスクを実施します。
NexusAi: 防御的研究に大きな変革をもたらします。厳格なガードレールのもとで、トリアージを迅速化し、再現可能なPoCと実践的な修正案を実現します。
利用開始と導入
GPT-6 Cyberは、高い保証水準とフォレンジック上の再現性が求められる脆弱性研究を対象としています。主な差別化要因は、管理されたベンチマークで実証されたエクスプロイト性能、対象範囲を推論するよう設計された機能、そして防御担当者が研究を拡大しながら悪用リスクを抑えられる一連の運用管理策です。
ツールを開き、基本的な製品体験を確認します。
アカウントを作成するか、既存のワークスペースにアクセスします。
自分のタスクで速度、品質、適合性を判断します。
最終判断の前に類似AIツールを確認します。
GPT-6 Cyber
OpenAIは、最先端モデルの開発と、多層的な安全管理のもとでの提供に取り組む、研究主導のAI企業です。モデル開発と運用上の安全策を組み合わせ、防御担当者や大規模なセキュリティプログラムを支援しています。
GPT-6 Cyberは、許可された研究ワークフローにおける脆弱性の発見、エクスプロイトの検証、パッチ開発を加速するために設計された、最先端の専門モデルです。管理されたエクスプロイトベンチマークを用いて学習・評価されており、研究者が定めた対象範囲を遵守し、高リスクな支援を避けることを重視しています。高度なプログラム解析、攻撃対象領域を特定するための思考連鎖推論、意図しない範囲外の動作を抑えるよう設計された導入プロンプトを組み合わせています。実際には、チームが調査結果の優先順位付け、再現可能な概念実証(PoC)の作成、修正案の提示に活用し、統合されたモニタリングとサンドボックスで悪用を防ぎます。利用は、承認済みの防御担当者向けのDaybreak Redを通じて制限されており、モニタリング、認証情報の保護、プライベートな安全性処理と組み合わせることで、高い能力と運用上の安全策を両立しています。
GPT-6 Cyberにアクセス
コメント (0)
コメントはまだありません