

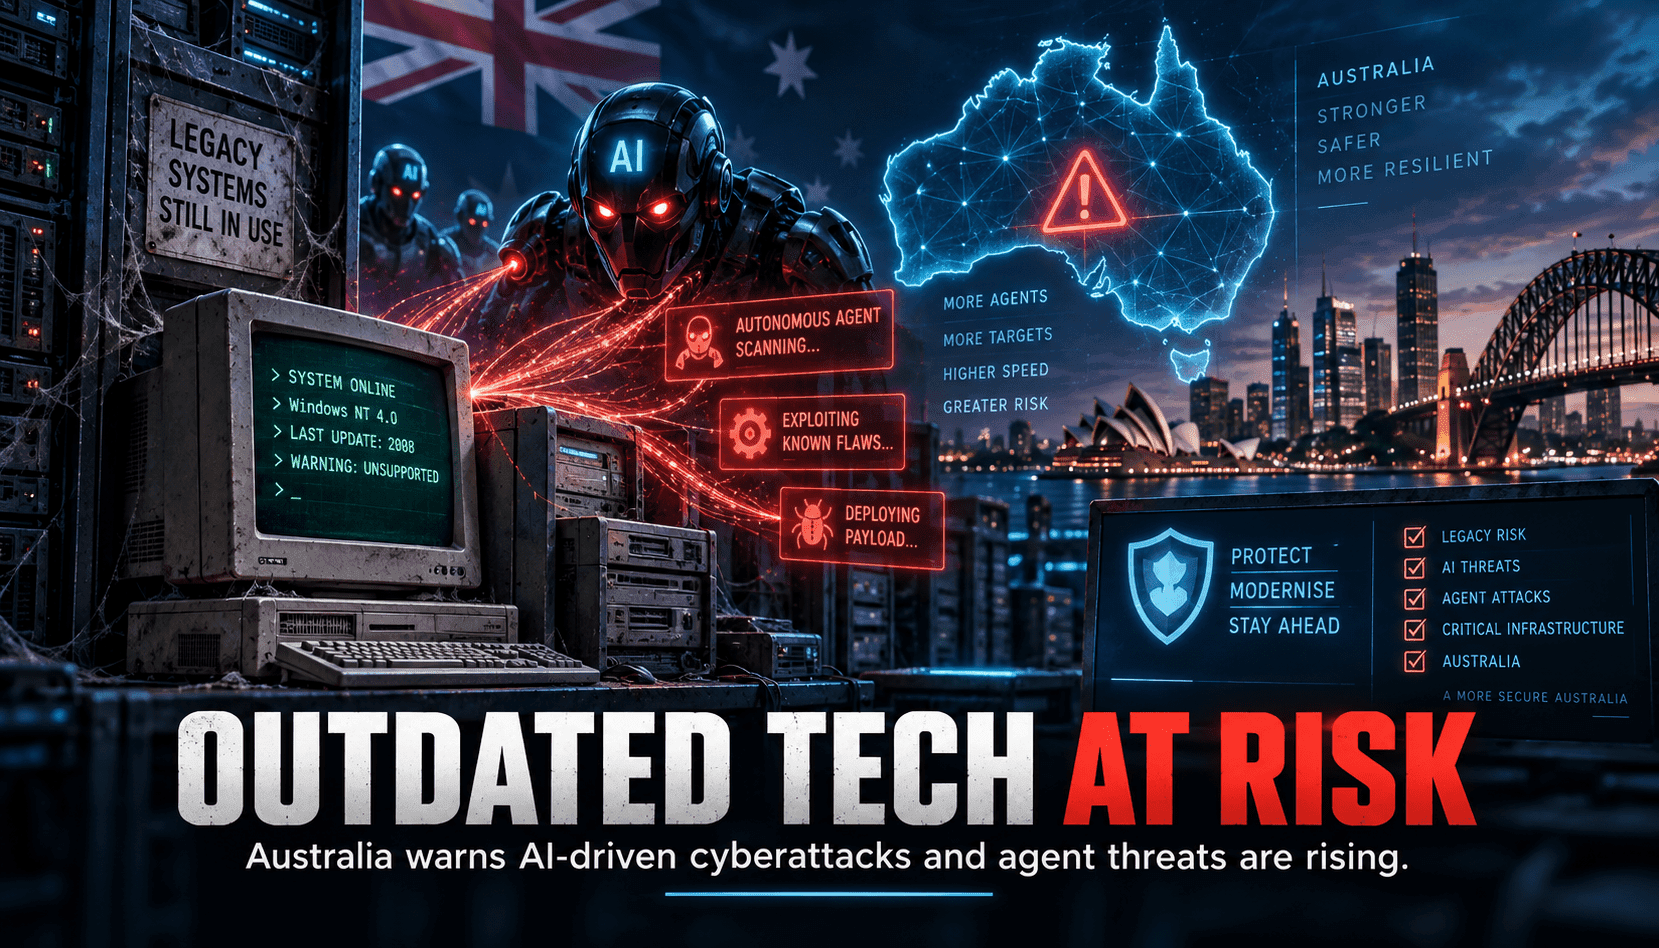
オーストラリアのAIエージェントに関する警告は、微妙なタイミングでの発信です。数十年にわたる投資不足により、公共部門やユーティリティの中核システムは脆弱で相互依存したプラットフォームに依存しています。これらの環境は、あらゆる露出したインターフェースを探査する知的で持続的な自動化を想定して設計されていません。AIエージェントがより自律的になり、探索、脆弱性選択、権限昇格を繰り返すにつれて、特にメンテナンス時間の確保が政治的に困難でダウンタイムが評判に影響する場合、経済的にレガシー運用者に不利に傾いています。
脅威はゼロデイ攻撃だけではありません。エージェントは日常的な攻撃を強化します。行動シグナルに調整されたパスワードスプレー、多要素認証疲労と文脈認識型のソーシャルエンジニアリングの組み合わせ、人間の運用者が見落としがちな誤設定の正確な連鎖などです。IT/OTが混在する環境では、古いプロトコル、フラットなネットワーク、長いパッチサイクルが被害範囲を拡大します。サポートされていないベンダースタックやカスタム統合は基本的な衛生管理を妨げ、データ豊富なSaaSコネクターや管理されていないシークレットは自動化された攻撃者に低摩擦での侵入と持続的な潜伏を許します。
政策面では、オーストラリアはAIのガードレールと主権能力を議論していますが、レジリエンスは新たなAIサービスを導入する前にセキュリティ負債を解消することにかかっています。調達は取得だけでなく廃止を奨励し、リスク削減を測定可能にする資産インベントリ、SBOM、アイデンティティベースラインなどの可視化可能なアーキテクチャを要求すべきです。主権AIは単なるモデルホスティングではなく、信頼できる計算資源、信頼されたデータパイプライン、インシデント対応の筋肉記憶を意味します。この再定義なしには、国は高度な技術を輸入しつつ安定性を輸出するリスクを負います。
実務者にとっての短期的な対応策は容赦ない優先順位付けです。重要資産の依存関係をマッピングし、露出したレガシーサービス(RDP/SMB/古いVPN)を停止し、OTを企業ITから厳格な出口制御で分離します。アイデンティティを強化し、フィッシング耐性のある多要素認証、管理者向けのハードウェア対応キー、継続的なアクセス評価を導入します。自動化ループを理解する検知に投資し、高精度のテレメトリ、eBPFベースのセンサー、モデル支援の異常トリアージを活用します。自律的でツールを使う攻撃者を想定したレッド/パープルチーム演習やテーブルトップ演習で検証します。予算項目は新しいプラットフォームの導入だけでなく、対応時間短縮や攻撃面の明確な削減を示すべきです。