


1Password
NexusAi 요약: 1Password Unified Access는 사람, AI 에이전트, 머신 전반의 시크릿, 자격 증명, 토큰 관리를 한곳에 통합해 상시 권한을 줄이고 엔터프라이즈 환경에서 필요할 때만 권한을 부여합니다.
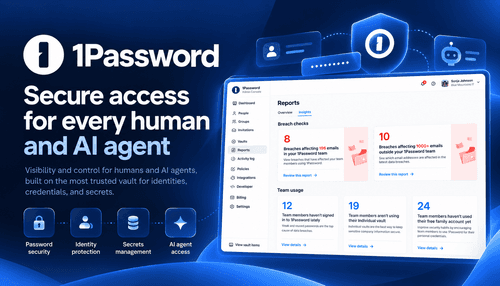
NexusAi 개요
팀은 1Password를 사용해 SaaS와 인프라 전반의 자격 증명을 검색하고, 민감한 항목을 관리형 볼트로 분류한 뒤, 정책에 따라 필요한 시점에 필요한 시크릿만 서비스와 에이전트에 발급합니다.
주요 기능
이 제품은 속도와 거버넌스의 균형을 맞춰야 하는 보안 엔지니어, 플랫폼 팀, AI 개발자를 위한 솔루션입니다. 상시 자격 증명, 관리되지 않는 SaaS 토큰, 에이전트 권한의 무분별한 확대와 같은 일반적인 위험을 제한 시간 내 최소 권한만 제공하는 방식으로 줄이고, 컴플라이언스 및 사고 대응을 위해 완전한 감사 가능성을 유지합니다.
- 조직 전반의 SaaS 토큰과 자격 증명을 자동으로 검색하고 목록화합니다.
- 에이전트 또는 워크로드의 ID와 보안 상태를 확인한 뒤 런타임에만 자격 증명을 중개합니다.
- 세분화된 감사 가능 권한 상승 정책으로 적시 특권 액세스를 적용합니다.
- API를 사용해 ID 공급자, CI/CD 시스템, 개발자 워크플로와 연동합니다.
- 상시 권한을 줄이고 사람과 머신의 액세스 활동에 대한 감사 기록을 중앙에서 관리합니다.
엔지니어들이 1Password Unified Access를 선택하는 이유
실무 활용 사례
Unified Access 배포는 자산 검색과 볼트 저장부터 시작합니다. ID 공급자와 SaaS 소스를 연결하고 토큰 검색을 실행한 다음, 자격 증명을 관리형 볼트로 가져옵니다. 팀은 액세스 정책을 설정하고 Credential Broker를 에이전트 런타임이나 CI/CD 파이프라인에 연동하며 디바이스 보안 상태 점검을 활성화합니다. 상세한 개발자 문서와 SDK를 활용해 자동화할 수 있습니다. 일반적으로 자산 검색, 정책 시범 적용을 거쳐 여러 팀과 워크로드로 확대하는 순서로 진행합니다.
NexusAi: 1Password는 필요한 순간에 꼭 필요한 만큼의 자격 증명만 발급하고 검색 가능한 감사 기록을 유지해 위험을 줄입니다. 이 과정에서 원본 시크릿은 노출되지 않습니다.
시작하기
통합 제어 플레인인 1Password는 검색 편의성, 최소 권한에 따른 자격 증명 발급, 감사 가능성을 중시합니다. 에이전트에 맞춘 자격 증명 중개, 통합 SaaS 토큰 거버넌스, 검색 단계와 런타임 발급 단계를 분리해 피해 범위를 줄이는 볼트 우선 모델이 차별점입니다.
도구를 열고 핵심 제품 경험을 검토하세요.
계정을 만들거나 기존 워크스페이스에 접속하세요.
자신의 작업으로 속도, 품질, 적합성을 판단하세요.
최종 결정 전에 유사한 AI 도구를 확인하세요.
1Password
1Password는 기업을 위해 패스워드리스 액세스, 시크릿 관리, 통합 자격 증명 거버넌스에 주력하는 보안 기업입니다. 클라우드 네이티브 환경에서 사람과 프로그램 에이전트 모두가 편리하게 사용할 수 있는 보안을 추구합니다.
1Password Unified Access는 사람, 머신, AI 에이전트의 자격 증명을 찾아내고 보호하며 감사하는 엔터프라이즈급 플랫폼입니다. 볼트 기반 시크릿 저장소에 런타임 검증(Credential Broker), 적시 권한 부여, SaaS 토큰 검색 및 지출 관리, 디바이스 보안 상태 점검 기능을 결합했습니다. ID 공급자, CI/CD 파이프라인, 클라우드 워크로드, 에이전트 런타임과 연동해 자격 증명을 사용할 때만 필요한 최소한의 권한을 제한된 시간 동안 제공합니다. 기술팀은 API와 커넥터를 통해 온보딩을 자동화하고, 컴플라이언스 감사 추적을 유지하며, 검증되지 않은 에이전트에 원본 자격 증명을 노출하지 않고도 시크릿의 검색, 발급, 감사를 세밀한 액세스 정책으로 분리할 수 있습니다.
1Password 방문
댓글 (0)
댓글이 없습니다