


Aembit
NexusAi 요약: Aembit은 에이전트 및 워크로드의 신원을 검증하고, 수명이 짧은 자격 증명을 발급하며, 장기 비밀 정보를 저장하지 않고도 에이전틱 AI, 클라우드 워크로드, MCP 서버에 런타임 정책을 적용하는 아이덴티티 우선 제어 플레인을 제공합니다.
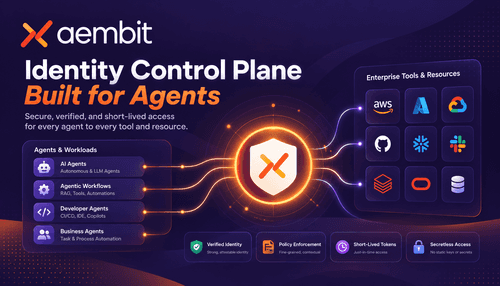
NexusAi 개요
Aembit은 요청 시점에 액세스를 중개합니다. 에이전트와 필요한 경우 사용자 컨텍스트를 검증하고, 정책과 환경의 보안 상태를 평가한 다음, 범위가 제한된 단기 자격 증명을 발급하고 거래 내역을 감사 가능한 로그에 기록합니다. 에이전트나 서버에 장기간 유효한 비밀 정보를 포함할 필요가 없습니다.
주요 기능
Aembit은 에이전틱 AI, CI/CD 파이프라인, 서비스 간 연동을 구축하거나 운영하는 플랫폼, 보안, DevOps 팀을 대상으로 합니다. 최소 권한 액세스와 포렌식 가시성을 유지하면서 LLM 기반 코파일럿, 자율 에이전트 또는 B2B 에이전트 워크플로를 운영해야 하는 조직에 적합합니다. 주요 도입 대상은 상시 자격 증명을 없애려는 기업 보안 팀, 비밀 정보 없이 배포 환경을 구축하는 플랫폼 엔지니어, 고객 환경 전반에서 에이전트 액세스를 관리하는 MSP입니다.
- 자격 증명을 사용하는 액세스를 허용하기 전에 에이전트와 필요한 경우 사용자 신원을 검증합니다.
- 장기간 유효한 비밀 정보 대신 요청에 따라 범위가 제한된 단기 자격 증명을 발급합니다.
- 런타임 보안 상태, 지역, MFA 신호를 바탕으로 조건부 정책을 적용합니다.
- 정확한 행위 주체 식별과 감사 추적을 위해 에이전트와 사용자 컨텍스트를 결합합니다.
- OIDC, OAuth 2.1, SPIFFE, CrowdStrike, Wiz, Snowflake와 연동됩니다.
주요 특징
사용 대상
개발자의 작업 부담을 최소화해 도입할 수 있습니다. 테넌트를 생성하고 ID 공급자와 자격 증명 제공업체를 연결한 뒤, 게이트웨이나 기존 연동 방식을 통해 에이전트를 등록하면 됩니다. 클라우드 네이티브 워크로드에는 SPIFFE 또는 JWT-SVID를 사용하고, MCP 및 LLM 클라이언트에는 OAuth 2.1 흐름과 런타임 정책을 구성하세요. 제공되는 정책 템플릿을 활용하고 CrowdStrike 및 Wiz의 보안 상태 연동을 활성화한 뒤, 격리된 네임스페이스에서 토큰 발급을 테스트하세요. 규정 준수 여부를 확인할 수 있도록 감사 데이터를 SIEM으로 전송하면 됩니다.
NexusAi: Aembit은 판도를 바꾸는 제품입니다! 보안을 강화해 줄 뿐 아니라 기존 프로세스 자동화에도 도움이 됩니다.
시작하기
Aembit은 대규모 비인간 액세스에 아이덴티티 기반 제어를 적용합니다. 저장된 비밀 정보 없이 행위 주체를 연결해 추적하고, 정책에 따라 토큰을 발급하며, 액세스를 신속하게 취소할 수 있습니다. 기존 ID 공급자와 비밀 관리 시스템에 런타임 제어 플레인을 더해 자격 증명 교체 부담을 줄이고, 에이전트, MCP 서버, 기존 워크로드 전반에서 일관된 감사 정보를 제공합니다.
도구를 열고 핵심 제품 경험을 검토하세요.
계정을 만들거나 기존 워크스페이스에 접속하세요.
자신의 작업으로 속도, 품질, 적합성을 판단하세요.
최종 결정 전에 유사한 AI 도구를 확인하세요.
Aembit
Aembit은 비인간 액세스를 위한 아이덴티티 우선 제어 플레인을 개발하는 보안 스타트업입니다. 런타임 제어, 비밀 정보 없는 자격 증명 발급, 엔터프라이즈 클라우드 및 보안 공급업체와의 연동에 집중해 안전한 AI 도입을 가속합니다.
Aembit은 신원을 검증하고 런타임 정책을 적용하며 범위가 제한된 단기 자격 증명을 발급해 에이전틱 AI와 비인간 워크로드를 보호하는 아이덴티티 우선 제어 플레인입니다. 에이전트와 MCP 서버 설정에 장기간 유효한 비밀 정보를 저장하지 않으며, 에이전트와 사용자 컨텍스트를 결합해 행위 주체를 추적하고 OIDC, OAuth 2.1, SPIFFE 및 주요 클라우드 제공업체와 연동합니다. 아이덴티티 브로커이자 게이트웨이로 작동하는 Aembit은 보안 상태와 MFA 강도를 포함한 런타임 컨텍스트를 평가하고, 정책을 적용한 뒤 작업별 자격 증명을 교환하거나 발급하며, 모든 작업을 감사 및 규정 준수를 위해 기록합니다. 클라우드, SaaS, 온프레미스 환경에 배포할 수 있으며 CrowdStrike, Wiz, Snowflake, Claude 및 OpenAI와 같은 LLM 제공업체와 연동됩니다. 이 플랫폼은 별도의 인증 코드를 추가하지 않고 자율 에이전트에 런타임 제어를 적용해야 하는 엔지니어링 및 보안 팀을 위해 설계되었습니다.
Aembit 방문
댓글 (0)
댓글이 없습니다