

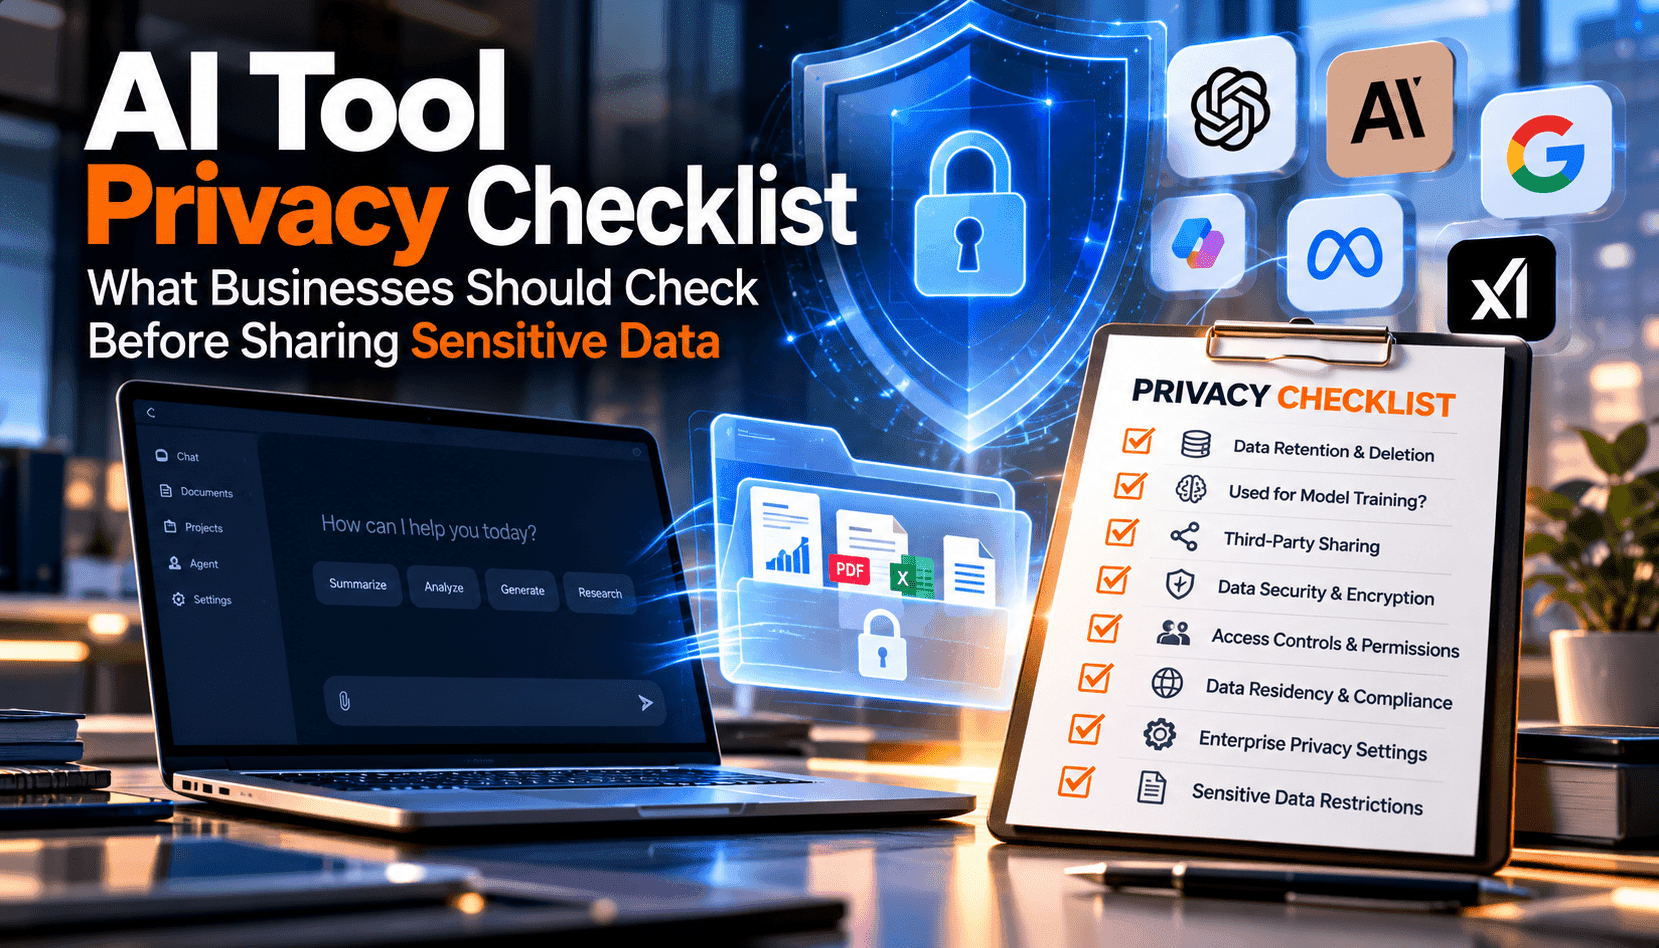
AI 도구는 이제 영업 노트부터 법률 초안까지 일상적인 업무 흐름에 깊숙이 자리잡아, 개인정보 보호 실사는 단순한 뒷단 업무가 아닌 필수 전면 절차가 되었습니다. 팀이 프롬프트나 문서를 업로드하기 전에 누가 데이터에 접근할 수 있는지, 어떻게 처리되는지, 그리고 모델 학습이나 분석에 재사용될 수 있는지 명확히 알아야 합니다. 체크리스트는 정확하고 문서화되어 반복 가능해야 하며, 현장 팀이 추측하지 않도록 해야 합니다. 이 가이드는 민감 정보 처리, 공급업체 통제, 그리고 실제 운영 전에 수집해야 할 증거에 중점을 두어 상업용 및 공개 AI 제품을 평가하기 위한 실용적인 질문과 의사결정 테스트를 모았습니다.
데이터 최소화 원칙부터 시작하세요: 개인 정보나 특히 민감한 데이터를 공개적으로 접근 가능한 생성 AI 도구에 입력하지 마십시오. 사용 사례가 정말로 개인 정보 처리를 요구한다면, 계약상 안전장치와 문서화된 기술 통제가 포함된 엔터프라이즈 플랜으로 전환하세요. 공급업체나 하위 처리자가 프롬프트, 첨부파일, 출력물을 볼 수 있는지, 그리고 해당 자료가 기본 또는 미세 조정 모델 학습에 사용되는지 확인하세요. 옵트아웃이 제공된다면 학습과 광범위한 분석 텔레메트리에 모두 적용되는지, 그리고 사용자 인터페이스뿐 아니라 테넌트와 API에 기본 활성화되어 있는지 검증하세요.
보존, 삭제, 데이터 흐름은 프롬프트 전송 후에도 개인정보 위험이 지속되는 부분입니다. 로그 보존, 캐시 기간, 모델 아티팩트 저장에 대한 서면 기본값과 백업 및 처리자 복사본을 포함하는 검증 가능한 삭제 경로를 요구하세요. 클라이언트, 게이트웨이, 모델 호스트, 벡터 저장소, 파일 변환기, 콘텐츠 필터, 관찰 파이프라인 등 모든 경로를 매핑하세요. 전송 중 및 저장 시 암호화, 강력한 MFA가 적용된 SSO, 역할 기반 접근, 사설 네트워킹 옵션, 민감 식별자가 포함된 업로드를 차단하는 DLP 정책을 요구하세요. 마지막으로 인간 감독을 포함하여 정확성 검사, 에스컬레이션 경로, AI 시스템과 상호작용할 때 외부 사용자에게 명확한 신호를 제공하세요.
공급업체 온보딩을 단순한 승인 이벤트가 아닌 라이프사이클의 시작으로 다루세요. 개인정보 영향 평가, 법적 근거 또는 동의 모델, 승인된 구체적 목적을 기록하세요. 새로운 기능, 처리자 추가, 지역 변경, 학습 정책 업데이트 등 변경 관리 트리거를 설정하여 위험이 변동되기 전에 도구를 재검토하세요. 출력물의 정확성과 의도치 않은 개인 정보 생성 여부를 모니터링하고, 직원들에게 안전한 프롬프트 사용법을 안내하며 정기 감사를 수행하세요. 위험을 통제할 수 없다면, 특히 민감 정보와 관련된 경우 해당 데이터를 도구에서 제외하고 워크플로우를 재설계하세요.