

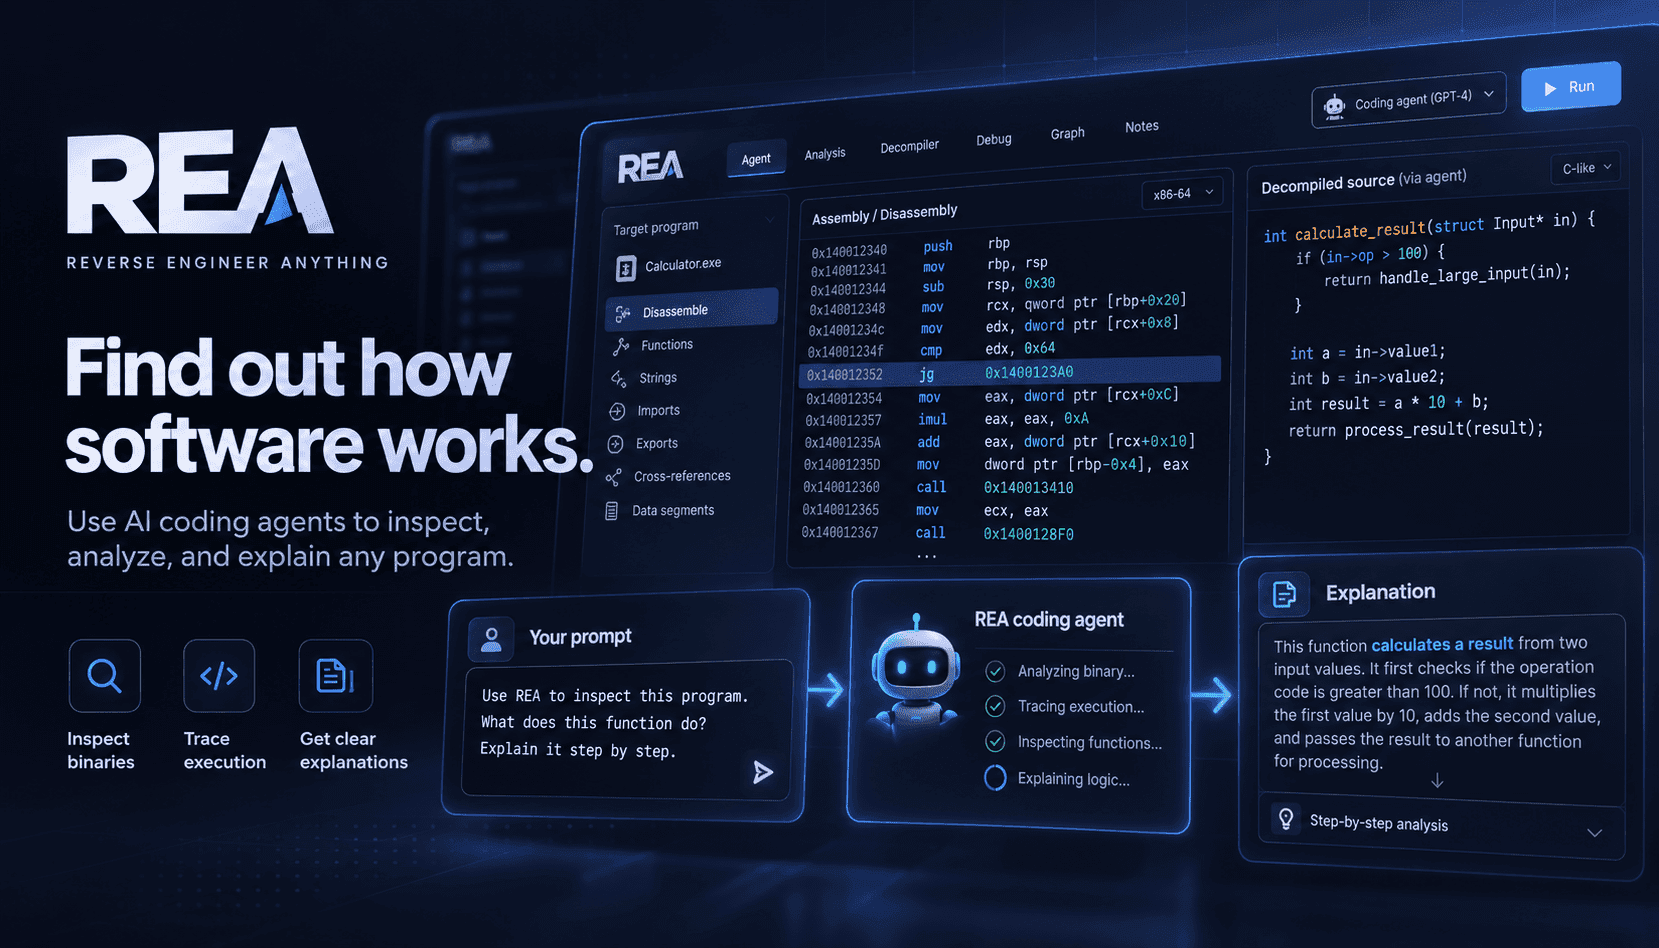
REA(Reverse Engineer Anything)는 역공학을 AI 에이전트가 로컬 MCP(Model Context Protocol) 서버를 통해 조율할 수 있는 툴체인으로 새롭게 정의합니다. 사람이 정적·동적 분석기를 일일이 연결하는 대신, REA는 워크플로, 근거 계약, 공급자 어댑터를 제공해 에이전트가 네이티브 분석 엔진(Ghidra, Hopper, IDA), JavaScript/Electron 파서, .NET 검사 도구, APK 디컴파일러, 런타임 캡처 도구를 호출할 수 있게 합니다. 그 결과 체계적인 조사가 가능해집니다. 에이전트가 단계를 요청하면 REA가 추적 가능한 근거와 함께 조사 결과를 반환하고, 에이전트는 이를 바탕으로 결론과 재구성 가이드를 종합합니다.
실무에서 이 파이프라인은 팀이 직접 제어할 수 없는 기능을 조사하는 방식을 바꿉니다. 에이전트는 녹화된 UI 상호작용에서 시작해 네트워크 추적과 IPC 경계를 따라가고, 관련 문자열과 리소스 참조를 추출한 뒤, 발견한 항목을 표적 바이너리 추적으로 확장할 수 있습니다. REA는 이러한 아티팩트를 설정된 네이티브 공급자가 제공하는 디컴파일 의사 코드와 어셈블리 뷰에 연결하고, 호출·참조 그래프를 첨부한 다음, 에이전트가 각 추론의 근거를 제시할 수 있도록 자료를 패키징합니다. 자동화와 근거 자료의 결합 덕분에 재구성 과정을 재현하고 검토할 수 있습니다.
통합 기능, 마이그레이션 도구 또는 호환성 계층을 만드는 팀에는 REA의 로컬 우선 설계가 중요합니다. 분석은 제삼자 클라우드 서비스가 아니라 조사자의 컴퓨터나 자체 인프라에서 실행됩니다. 따라서 데이터 유출 위험을 낮추고 분석 대상 아티팩트에 대한 법적 통제권을 유지할 수 있습니다. 또한 REA는 웹사이트, Electron 앱, .NET 어셈블리, Android APK, 펌웨어, 원시 패킷 캡처 등 다양한 대상을 지원하므로, 하나의 에이전트 설정으로 오래된 독점 소프트웨어 전반의 조사를 표준화할 수 있습니다.
도입의 성패는 운영자의 규율에 달려 있습니다. 심층 네이티브 분석에 IDA나 Hopper를 사용할 경우 라이선스가 필요하며, 팀은 시작하기 전에 권한, 라이선스 상태, 재구성 범위를 문서화해야 합니다. REA가 근거와 한계 필드를 제공하는 이유는 무엇을 관찰했고 무엇이 불분명하게 남았는지를 명확히 드러내기 위해서입니다. 그러나 조직은 이러한 투명성에 법률 검토와 내부 통제 장치를 더해 역공학이 상호운용성, 보안 연구, 소유 소프트웨어 유지보수처럼 허용된 용도로만 이뤄지도록 해야 합니다.