

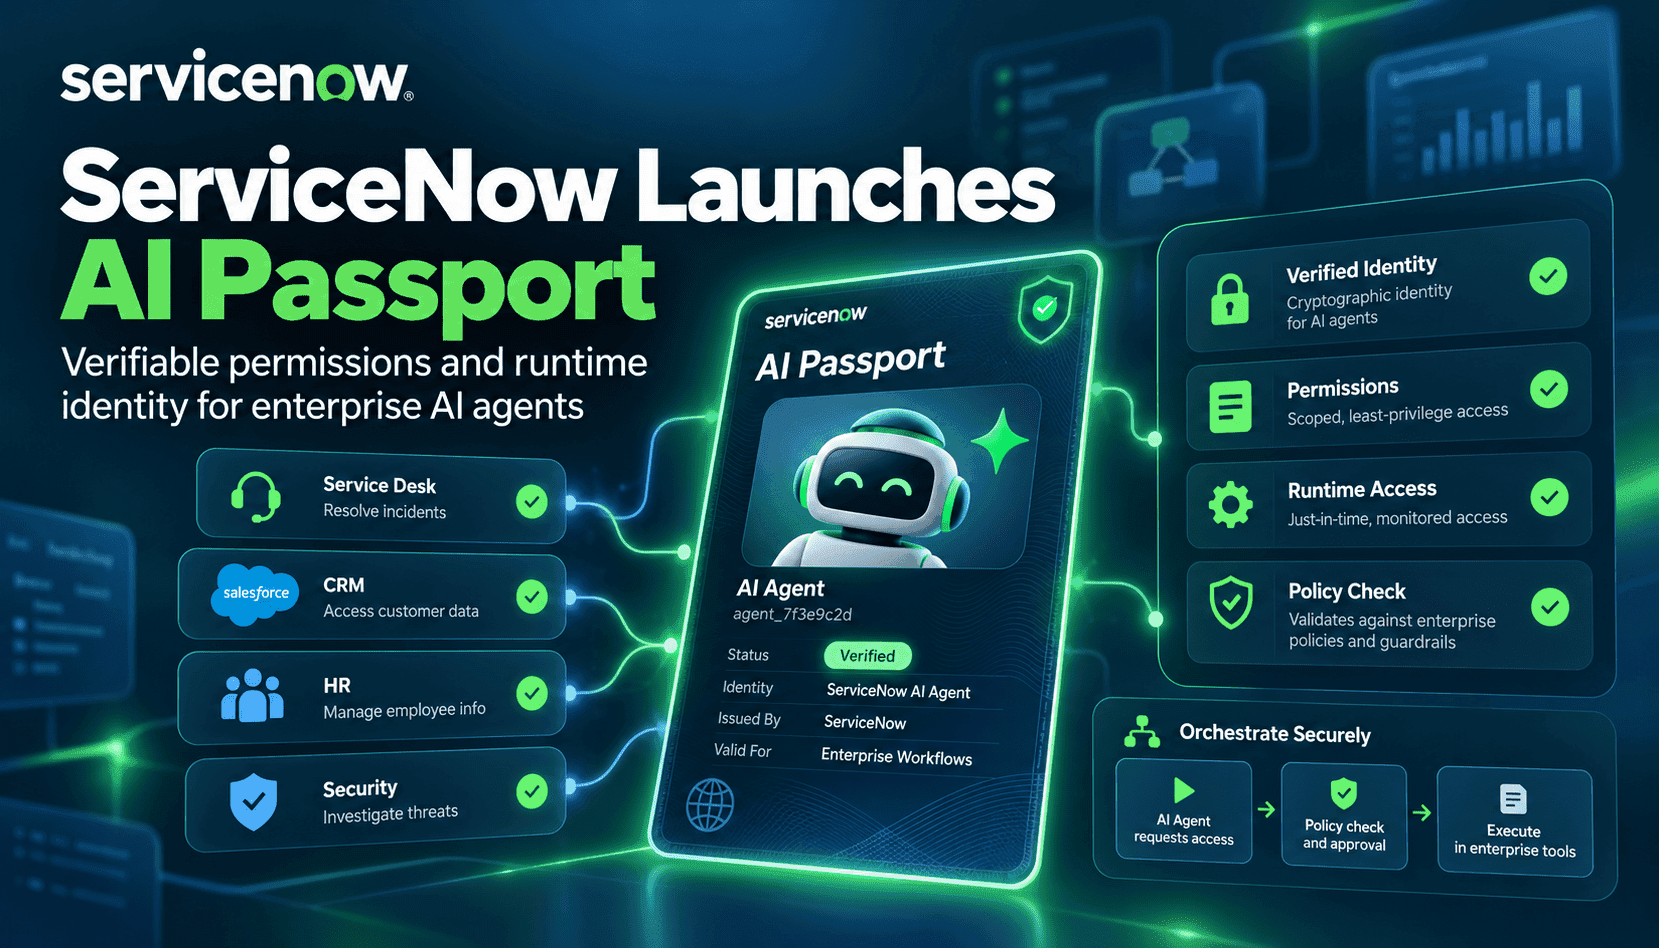
ServiceNow의 AI Passport는 에이전트 거버넌스의 초점을 사후 로그 기록에서 런타임 검증으로 전환합니다. Passport는 암호학적으로 서명된 자격 증명을 발급하며, 워크플로의 각 단계에서 에이전트와 해당 런타임이 이를 제시하고 검증해야 합니다. 자격 증명에는 허용되는 데이터, API 호출, 애플리케이션 작업 등 권한 범위가 담기며, CMDB, GRC, 워크플로 승인에서 가져온 기업의 실시간 맥락을 기반으로 합니다. 실질적인 이점은 사전 예방에 있습니다. 에이전트가 허가된 범위를 벗어나는 작업을 시도하면 느린 사람의 사후 조치에 의존하지 않고 통제 지점에서 즉시 속도를 제한하거나, 다른 경로로 전환하거나, 에이전트를 종료할 수 있습니다.
Passport는 신원 공급자, 통제 계층, 서드파티 런타임이 자격 증명을 발급하고 검증할 수 있도록 개방형 사양을 기반으로 구축되었습니다. ServiceNow는 Passport를 MCP 인식형 통제 기능 및 NVIDIA Open Agent Safety Platform 구성 요소를 활용해 설계한 운영 환경용 통제 구현과 결합하고 있습니다. 이 조합이 중요한 이유는 분명합니다. 암호학적 검증은 온프레미스 GPU 클러스터, 하이퍼스케일러의 보안 영역, 임베디드 SaaS 에이전트 등 어떤 환경이든 런타임이 지속적으로 검증하고 기계 속도로 정책을 집행해야만 효과를 발휘합니다. 기업 입장에서는 신원, 권한 매핑, 런타임 원격 측정 데이터를 하나의 운영 제어 플레인으로 연결할 수 있습니다.
Passport를 효과적으로 운영하려면 에이전트 탐색과 지속적인 관측 가능성이 핵심입니다. ServiceNow의 Super Intelligence Control Tower는 섀도 AI를 찾아내고, 에이전트의 권한을 실제 접근 권한과 대조하며, 감사 추적을 중앙화해 승인 결정이 비즈니스 맥락과 명확히 연결되도록 합니다. 특히 Passport는 정밀한 권한 취소와 범위가 제한된 위임을 지원합니다. 기업은 에이전트 체인 전반에 걸쳐 위임된 권한을 세분화하고, 자격 증명을 대대적으로 교체하지 않고도 검증 정보를 폐기할 수 있습니다. 규제가 엄격한 산업에서는 탐색, 런타임 통제, 감사 가능한 의사결정이 결합되어 막연했던 운영 위험을 관리 가능한 통제 과제로 바꿉니다.
도입하면 운영 효율이 높아지는 동시에 새로운 과제도 생깁니다. 각 팀은 Passport 발급자를 신원 관리 흐름에 통합하고, 런타임과 MCP 서버에 통제 훅을 추가하며, 정책 정의를 CMDB 및 GRC 시스템과 일치시켜야 합니다. 서드파티가 일시적으로 띄우는 에이전트, 동작을 바꾸는 모델 업데이트, 통제가 복잡한 멀티테넌트 런타임 등 예외 상황도 발생할 수 있습니다. 하지만 권한 범위가 명확한 자격 증명과 지속적인 검증부터 시작하면 임시방편으로 에이전트를 배포할 때보다 사고의 피해 범위를 줄이고 사후 조사 역량을 높일 수 있습니다.