

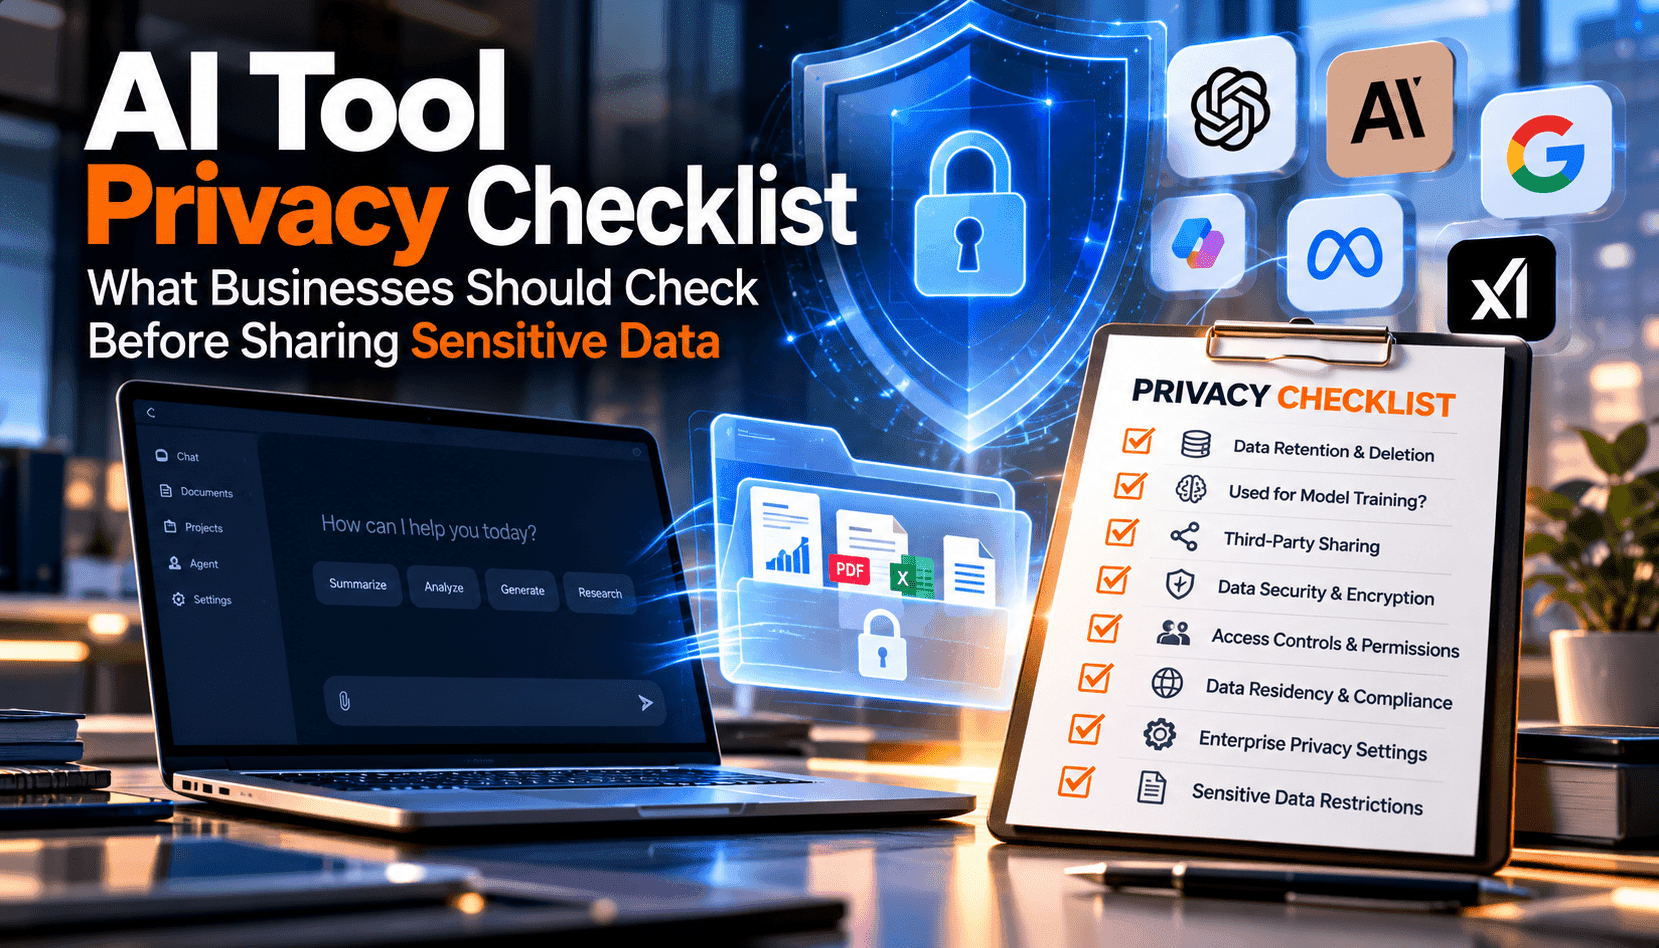
Ferramentas de IA agora estão integradas aos fluxos de trabalho do dia a dia — desde anotações de vendas até rascunhos jurídicos — tornando a diligência de privacidade uma exigência inicial, não uma tarefa de retaguarda. Antes que qualquer equipe faça upload de prompts ou documentos, é preciso clareza sobre quem pode acessar os dados, como eles são processados e se podem reaparecer em treinamentos de modelos ou análises. Sua lista de verificação deve ser precisa, documentada e repetível, para que as equipes de linha de frente não precisem adivinhar. Este guia compila um conjunto prático de perguntas e testes decisórios para avaliar produtos comerciais e públicos de IA, com ênfase no manuseio de informações sensíveis, controles de fornecedores e as evidências que você deve coletar antes de permitir o uso em produção.
Comece pelo princípio da minimização de dados: não insira dados pessoais ou especialmente sensíveis em ferramentas generativas de IA acessíveis publicamente. Se seu caso de uso realmente exigir o tratamento de informações pessoais, migre para planos empresariais com salvaguardas contratuais e controles técnicos documentados. Confirme se o provedor ou seus subprocessadores podem visualizar prompts, anexos ou resultados, e se algum desse material é usado para treinar modelos base ou ajustados. Se opt-outs forem oferecidos, verifique se se aplicam tanto ao treinamento quanto à telemetria analítica mais ampla e se estão habilitados por padrão para seu tenant e APIs, não apenas para a interface do usuário.
Retenção, exclusão e fluxos de dados são onde os riscos de privacidade persistem muito depois que um prompt é enviado. Exija padrões escritos para retenção de logs, janelas de cache e armazenamento de artefatos de modelos, além de um caminho verificável de exclusão que cubra backups e cópias do processador. Mapeie cada etapa: cliente, gateway, host do modelo, bancos de vetores, conversores de arquivos, filtros de conteúdo e pipelines de observabilidade. Requeira criptografia em trânsito e em repouso, SSO com MFA forte, acesso baseado em função, opções de rede privada e políticas DLP que bloqueiem uploads contendo identificadores sensíveis. Por fim, incorpore supervisão humana: verificações de precisão, rotas de escalonamento e sinais claros para usuários externos sempre que interagirem com sistemas de IA.
Trate a integração de fornecedores como o início de um ciclo de vida, não um evento de sinal verde. Registre uma avaliação de impacto de privacidade, a base legal ou modelo de consentimento, e os propósitos específicos aprovados para uso. Estabeleça gatilhos de controle de mudanças — novas funcionalidades, adição de processadores, mudanças de região ou atualizações de políticas de treinamento — para que a ferramenta seja reavaliada antes que o risco se desvie. Monitore os resultados quanto à precisão e geração inadvertida de dados pessoais, publique orientações para funcionários sobre prompts seguros e realize auditorias periódicas. Se o risco não puder ser controlado — especialmente com informações sensíveis — mantenha esses dados fora da ferramenta e redesenhe o fluxo de trabalho.