

NexusAi logo

NexusAi

  • Produtos
  • Categoria
  • Prompts
  • Pesquisar
  • Insights
  • Preços
  • Promover
  • Contato
Entrar
NexusAi LogoNexusAi

A NexusAI ajuda você a descobrir, comparar e aprender sobre ferramentas de IA com facilidade. De insights de especialistas a recursos de treinamento, capacitamos indivíduos e empresas a aproveitar a tecnologia de IA para decisões mais inteligentes, inovação e crescimento.

Links Úteis

  • Sobre Nós
  • Produtos de IA
  • Categorias de IA
  • Prompts de IA
  • Busca de IA
  • Insights de IA

Serviços e Termos Legais

  • Exibição e Promoção
  • Planos de Assinatura
  • Termos e Condições
  • Política de Reembolso
  • Política de Privacidade
  • Aviso Legal

Fale Conosco

88 Tribune Street
South Brisbane, QLD, Austrália, 4101
Site: www.nexusai-tech.com
E-mail: info@nexusai-tech.com

© Copyright 2026 NexusAi Todos os direitos reservados

Desenvolvido por DStudio Technology
Início/Insights de IA/Notícias Gerais da Indústria de IA/Sistemas Legados da Austrália Enfrentam Riscos Cibernéticos de Agentes de IA, Alerta Chefe de Sinais
Notícias Gerais da Indústria de IAVigilância de Segurança em IA

Sistemas Legados da Austrália Enfrentam Riscos Cibernéticos de Agentes de IA, Alerta Chefe de Sinais

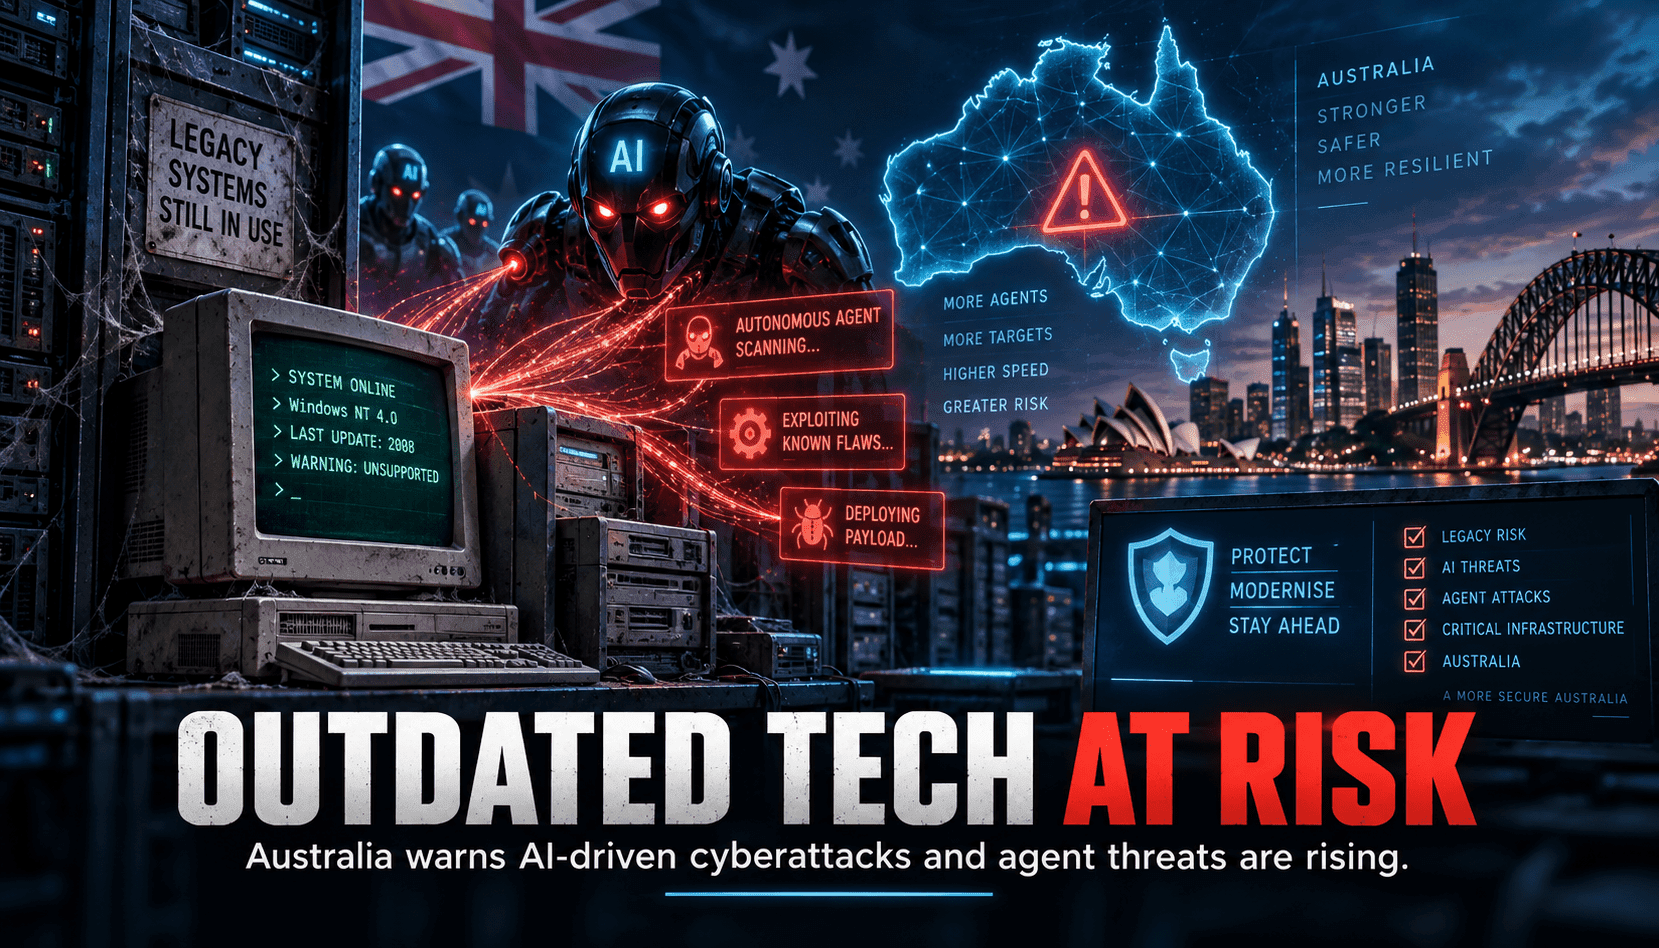
O chefe de sinais da Austrália destacou os agentes movidos por IA que circulam pela internet aberta e o risco que representam para sistemas governamentais e de infraestrutura crítica envelhecidos. A colisão entre dívida de segurança, expectativas de serviço 24/7 e ambições soberanas de IA cria um roteiro difícil para CISOs e formuladores de políticas no curto prazo.

NexusAI Research Desk15/09/20261.9K visualizações8 min de leitura
Sistemas Legados da Austrália Enfrentam Riscos Cibernéticos de Agentes de IA, Alerta Chefe de Sinais
Resumo de IA

A principal autoridade de sinais da Austrália alertou que agentes de IA estão agora abundantes online e cada vez mais capazes de automatizar reconhecimento, exploração e movimentação lateral contra ambientes legados. Para a Austrália, o risco se concentra onde sistemas públicos e de infraestrutura crítica desatualizados encontram expectativas de serviço contínuo e atualizações subfinanciadas. A lição estratégica: trate agentes autônomos como adversários multiplicadores de força que punem a dívida de segurança. Priorize identidade, segmentação e rápida redução de exposição antes de ferramentas avançadas. No nível político, alinhe aspirações de IA soberana com resultados de resiliência — financie migração de pilhas obsoletas, exija SBOMs e testes de segurança para sistemas integrados com IA, e estabeleça diretrizes de aquisição que reduzam a superfície de ataque em vez de adicionar complexidade.

O alerta da Austrália sobre agentes de IA chega em um momento delicado: décadas de subinvestimento deixaram sistemas centrais do setor público e de utilidades dependentes de plataformas frágeis e interdependentes. Esses ambientes não foram projetados para automação inteligente e persistente que explora cada interface exposta. À medida que os agentes de IA se tornam mais autônomos — passando por descoberta, seleção de exploração e escalonamento de privilégios — a economia se torna ainda mais desfavorável para operadores legados, especialmente onde janelas de manutenção são politicamente impopulares e o tempo de inatividade é custoso para a reputação.

A ameaça não se limita a vulnerabilidades zero-day. Os agentes potencializam o trivial: ataques de força bruta em senhas ajustados por sinais comportamentais, fadiga de MFA combinada com engenharia social contextual, e encadeamento preciso de configurações incorretas que operadores humanos frequentemente deixam passar. Em ambientes mistos de TI/TO, protocolos obsoletos, redes planas e longos ciclos de atualização ampliam o raio de impacto. Pilhas de fornecedores sem suporte e integrações personalizadas dificultam a higiene básica, enquanto conectores SaaS ricos em dados e segredos não gerenciados oferecem entrada fácil e persistência duradoura para adversários automatizados.

No âmbito das políticas, a Austrália debate diretrizes para IA e capacidades soberanas, mas a resiliência depende de eliminar a dívida de segurança antes de adicionar novos serviços de IA. A aquisição deve recompensar a desativação, não apenas a compra, e exigir arquiteturas observáveis — inventários de ativos, SBOMs, bases de identidade — que permitam aos defensores medir a redução de riscos. IA soberana deve significar computação confiável, pipelines de dados confiáveis e memória muscular para resposta a incidentes, não apenas hospedagem de modelos. Sem essa reformulação, o país corre o risco de importar sofisticação enquanto exporta instabilidade.

Para os profissionais, o roteiro de curto prazo é uma priorização implacável. Mapeie dependências críticas, elimine serviços legados expostos (RDP/SMB/antigas VPNs) e segmente o TO do TI corporativo com controles rigorosos de saída. Eleve a identidade — MFA resistente a phishing, chaves com hardware para administradores e avaliação contínua de acesso. Invista em detecção que compreenda ciclos de automação: telemetria de alta fidelidade, sensores baseados em eBPF e triagem assistida por modelos para anomalias. Valide com equipes vermelhas/roxas e exercícios simulados que assumam adversários autônomos e usuários de ferramentas. Itens orçamentários devem mostrar reduções mensuráveis no tempo para mitigar e na superfície de ataque, não apenas novos logos de plataforma.

Principais conclusões

Trate Agentes como Multiplicadores de Força

Pressuponha que adversários podem iterar, encadear configurações incorretas e se adaptar em tempo real. Projete controles — identidade, segmentação, telemetria — para que a automação encontre resistência em cada etapa, não apenas no perímetro.

Financie a Desativação, Não Apenas Ferramentas

Vitórias na modernização vêm da remoção de serviços legados expostos, achatamento de zonas de confiança e aplicação de SLAs de patch. A aquisição deve recompensar a redução da superfície e melhorias mensuráveis no MTTR.

Faça a IA Soberana Servir à Resiliência

Vincule investimentos locais em IA a computação confiável, pipelines de dados confiáveis, SBOMs e prontidão para incidentes. Evite adicionar recursos de IA sobre pilhas frágeis sem antes quitar a dívida de segurança.

O Que Mudou: De Bots a Agentes que Usam Ferramentas

Botnets tradicionais atacavam formulários de login ou escaneavam uma única CVE. Agentes modernos de IA iteram: inventariam ativos, resumem vazamentos de banners, testam cargas úteis e pivotam com base na telemetria — tudo sem microgerenciamento humano. Integram OSINT, credenciais vazadas e más configurações na nuvem, escolhendo o caminho viável mais barato para acesso. Isso importa para a Austrália porque sistemas públicos legados expõem padrões determinísticos e erros verbosos que ensinam os agentes onde atacar a seguir. Mesmo que um passo seja bloqueado, agentes podem se adaptar, ampliar o reconhecimento e tentar ferramentas alternativas até que uma cadeia de exploração de baixa habilidade e alta frequência tenha sucesso.

Por Que a Austrália Está Exposta: Dívida de Segurança Encontra Expectativas de Serviço

Saúde, transporte, utilidades e portais de agências dependem de versões de SO obsoletas, redes planas e integrações frágeis. Tirar sistemas do ar para atualizações colide com expectativas públicas e SLAs regulatórios. Enquanto isso, ecossistemas de fornecedores complicam coordenação e reversão. Este é um alvo perfeito para agentes que exploram padrões padrão não alterados, funções IAM obsoletas ou painéis administrativos expostos na internet. A curva de custo é cruel: cada mês de atraso aumenta o risco à medida que modelos melhoram na identificação de tecnologias legadas (ex.: TLS desatualizado, handshakes VPN antigos) e na criação de iscas contextuais que burlam treinamentos de usuários.

Caminhos de Ataque Plausíveis em Ambientes Mistos TI/TO

Cadeias comuns incluem acesso remoto exposto a um host de salto, escalonamento de privilégios via middleware não corrigido, seguido de movimentação lateral usando delegação irrestrita ou SMB legado. No TO, segmentação fraca e credenciais compartilhadas permitem travessia entre domínios. Na nuvem, agentes miram em principais de serviço com permissões excessivas e buckets de backup obsoletos para preparar ferramentas. Roteiros agora também incluem injeção de prompt contra copilotos internos para exfiltrar segredos ou modificar infraestrutura como código. Nenhum desses exige zero-days — apenas automação, enumeração paciente e capacidade de escrever código adaptável à interface frágil que o defensor esqueceu de proteger.

O Que Fazer Agora: Um Plano Prático e Financiável de 120 Dias

Dias 0–30: Estabeleça uma linha de base de ativos e exposições; elimine protocolos legados expostos à internet; imponha MFA resistente a phishing para administradores; rotacione e armazene segredos compartilhados. Dias 31–60: Segmente o TO; defina saída padrão como negada; implemente EDR com bloqueio de scripts; habilite acesso condicional. Dias 61–90: Instrumente telemetria de alto sinal (DNS, autenticação, início de processos); adote SBOMs para aplicativos críticos; institua SLAs de patch de 14 dias para serviços expostos à internet. Dias 91–120: Realize equipes vermelhas/roxas em TTPs semelhantes a agentes; construa runbooks de isolamento; valide backups e logs imutáveis. Adicione triagem assistida por modelos somente após melhorias na higiene que resultem em menos falsos positivos e contenção mais rápida e segura.

IA Soberana e Política: Resiliência em vez de Retórica

Objetivos de IA soberana devem priorizar computação confiável, conjuntos de dados verificados e ferramentas defensivas compartilhadas para agências e infraestrutura crítica. A aquisição pode exigir SBOMs, configurações seguras por padrão e testes independentes de segurança para sistemas integrados com IA. Alinhe subsídios com desativação de tecnologias obsoletas em vez de pilotos paralelos que multiplicam interfaces. Exija fortalecimento de identidade e segmentação como pré-requisitos para novas cargas de trabalho de IA em produção. Por fim, padronize relatórios de incidentes e financie exercícios intersetoriais que assumam agentes autônomos, para que a Austrália construa prontidão operacional — não apenas estruturas políticas — antes da próxima onda de automação em larga escala.

Perguntas frequentes

Como as organizações australianas devem priorizar orçamentos limitados contra ameaças de agentes de IA?

Comece com interruptores de emergência para exposição: elimine protocolos legados expostos à internet, imponha MFA resistente a phishing para administradores e segmente o TO. Financie inventário de ativos e telemetria que comprovem redução de risco. Adie ferramentas avançadas de segurança de IA até que SLAs de patch, higiene de identidade e controles de saída estejam implementados e medidos.

Quais métricas indicam que a resiliência está realmente melhorando?

Acompanhe métricas de superfície de ataque e resposta: contagem de serviços expostos, tempo para mitigar descobertas críticas, aderência a SLAs de patch para sistemas expostos à internet, cobertura de MFA para administradores, porcentagem de ativos TO segmentados e tempo médio para detectar/conter uso indevido de identidade. Exija validação trimestral por equipes vermelhas/roxas.

Agentes de IA são fundamentalmente diferentes de bots tradicionais?

Sim — agentes se adaptam. Eles encadeiam tarefas, escolhem ferramentas e pivotam quando bloqueados. Espere reconhecimento iterativo, engenharia social direcionada e seleção de exploração contextual. Defesas devem interromper o ciclo: identidade forte, microsegmentação, contas de serviço com privilégios mínimos e telemetria que detecta padrões de automação, não apenas assinaturas.

#Infraestrutura de IA Soberana#Governança de Modelos de Ponta#Segurança e Avaliação do Agente#Avaliação e Diretrizes para LLM#segurança do modelo de fronteira#Risco do Modelo Frontier#Segurança para Agentes Empresariais#Zero Trust para Agentes#Agentes Enxame#Teste de Escape de Modelo#Licenciamento de Conteúdo para IA#Aquisição de Dados de Treinamento#Risco de Direitos Autorais#Cartões de Modelo e Avaliação#Sistemas Multiagente#Política de Testes Voluntários#IA Soberana#Modernização de Sistemas Legados#Diretoria de Sinais Australiana#agentes de ia#Segurança de Infraestrutura Crítica#SBOM#Segurança com Prioridade na Identidade#Segmentação OT

Newsletter de Insights de IA

Receba as últimas atualizações de IA, novidades sobre ferramentas e insights direto na sua caixa de entrada.

Sem spam. Cancele a inscrição a qualquer momento.
Nesta página
1.O Que Mudou: De Bots a Agentes que Usam Ferramentas2.Por Que a Austrália Está Exposta: Dívida de Segurança Encontra Expectativas de Serviço3.Caminhos de Ataque Plausíveis em Ambientes Mistos TI/TO4.O Que Fazer Agora: Um Plano Prático e Financiável de 120 Dias5.IA Soberana e Política: Resiliência em vez de Retórica
Compartilhar este artigo

Artigos relacionados

O Impulso de 2GW da NVIDIA na Austrália Transforma Fábricas de IA em uma Classe de Ativo Soberano
Notícias Gerais da Indústria de IA

O Impulso de 2GW da NVIDIA na Austrália Transforma Fábricas de IA em uma Classe de Ativo Soberano

11/09/2026

NeoMME 260M Prioriza a Recuperação: Um Codificador Multimodal de Transformador Único que Dobra a Taxa de Processamento de Páginas
Notícias de Produtos de IA

NeoMME 260M Prioriza a Recuperação: Um Codificador Multimodal de Transformador Único que Dobra a Taxa de Processamento de Páginas

4/09/2026

A Empresa Super-Enxuta: Como Pequenas Equipes de IA Podem Superar Grandes Corporações
Notícias Gerais da Indústria de IA

A Empresa Super-Enxuta: Como Pequenas Equipes de IA Podem Superar Grandes Corporações

31/08/2026

De MCP para MHS: O Padrão de Hardware da Anthropic Transforma Agentes em Operadores do Mundo Real
Notícias de Produtos de IA

De MCP para MHS: O Padrão de Hardware da Anthropic Transforma Agentes em Operadores do Mundo Real

29/08/2026

O Roteador da Ramp Transforma a Escolha de LLM em uma Camada de Otimização para Custo, Qualidade e Latência
Notícias de Produtos de IA

O Roteador da Ramp Transforma a Escolha de LLM em uma Camada de Otimização para Custo, Qualidade e Latência

21/08/2026

Ferramentas de IA relacionadas

Ver tudo
OpenAI: Modelos GPT-5.6, ChatGPT e Plataforma API para Trabalho e Investigação

OpenAI: Modelos GPT-5.6, ChatGPT e Plataforma API para Trabalho e Investigação

IA para Desenvolvedor e Codificação

Claude da Anthropic: Modelos de IA de Ponta, Agentes e Plataforma de Segurança

Claude da Anthropic: Modelos de IA de Ponta, Agentes e Plataforma de Segurança

Assistentes e Agentes de IA

xAI: Modelos de IA de Ponta Grok para Raciocínio, Código, Voz, Imagens e Vídeo

xAI: Modelos de IA de Ponta Grok para Raciocínio, Código, Voz, Imagens e Vídeo

Assistentes e Agentes de IA

Gemini pelo Google: Redefinindo a Inteligência Multimodal

Gemini pelo Google: Redefinindo a Inteligência Multimodal

IA para Escrita e Texto

Meta AI: Assistente e Ecossistema de Modelos Llama para Trabalho, Criatividade e Investigação

Meta AI: Assistente e Ecossistema de Modelos Llama para Trabalho, Criatividade e Investigação

Modelos de IA e LLMs