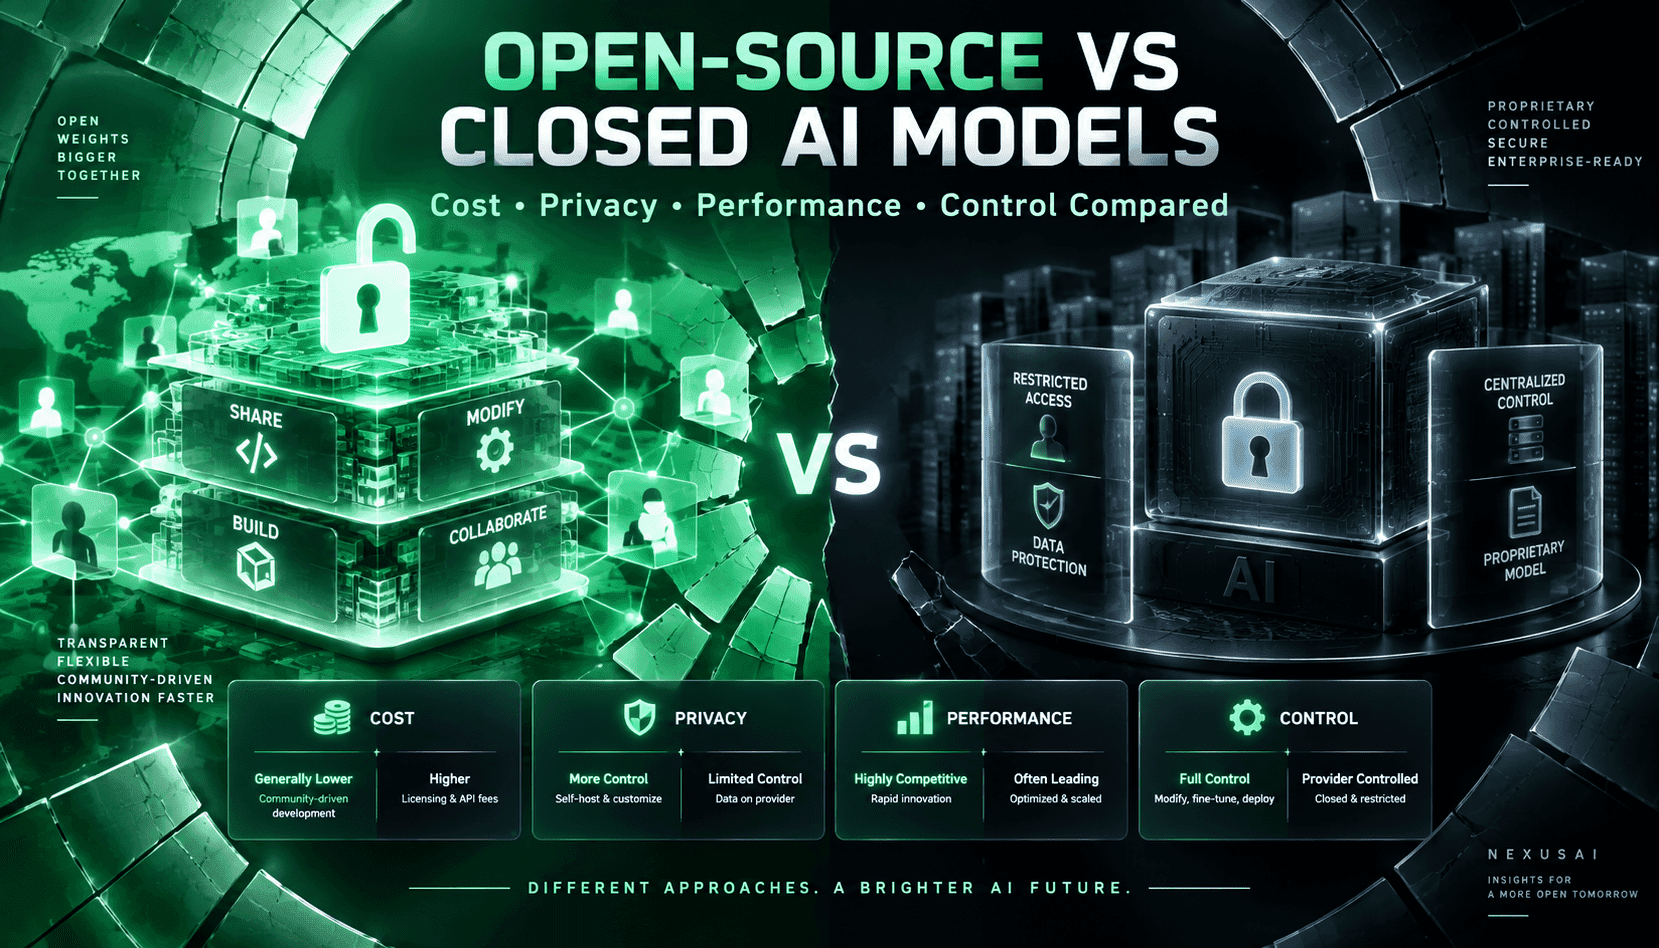
Escolher entre IA open-source e fechada não se resume apenas a pontuações brutas de benchmark. Este guia compara custo total de propriedade, postura de privacidade, desempenho e confiabilidade, opções de personalização, riscos de segurança e conformidade, sobrecarga de manutenção e dependência do fornecedor — e mostra quando combinar modelos e direcionar cargas de trabalho para desbloquear economias significativas sem sacrificar os resultados.
A maioria das equipes ainda enxerga a seleção de modelos como uma corrida pela maior pontuação, mas a decisão operacional é mais ampla: qual é o custo do resultado e quem controla o caminho dos dados? Modelos open-weight agora se aproximam dos sistemas premium em muitas cargas de trabalho práticas, especialmente em codificação e saída estruturada. Opções fechadas continuam liderando em profundidade de raciocínio geral e confiabilidade agentiva. O guia moderno para compradores combina ambos: direcione por tipo de tarefa, não por marca, para capturar economias significativas sem comprometer a qualidade onde ela mais importa.
Os preços listados por token são apenas o ponto de partida. O custo efetivo depende da verbosidade, do comprimento do contexto consumido, dos padrões de uso de ferramentas, das tentativas e da sobrecarga de monitoramento. Com roteamento inteligente, as organizações frequentemente encontram deltas de custo de saída de 5 a 8 vezes entre modelos fechados premium e pesos abertos fortes para tarefas de implementação similares. Mas essa vantagem diminui quando a verbosidade aumenta ou quando os requisitos de confiabilidade exigem múltiplas tentativas. Em outras palavras: o modelo mais barato por milhão de tokens nem sempre é o mais barato por tarefa resolvida. Instrumente suas cargas de trabalho e precifique todo o pipeline, não apenas a inferência.
A postura de privacidade é a segunda decisão, não um detalhe. Pesos abertos auto-hospedados podem oferecer forte controle de dados, saída determinística e a opção de manter logs inteiramente em sua infraestrutura — útil para equipes reguladas e plataformas de ML com código sensível ou PII. Serviços fechados gerenciados, por sua vez, frequentemente fornecem artefatos de conformidade prontos, salvaguardas maduras contra abusos e relatórios estáveis SOC 2/ISO. Ambos os caminhos podem ser seguros; eles apenas concentram o risco de formas diferentes: o open shift a responsabilidade para sua equipe; o closed concentra a confiança nos controles e roadmap do fornecedor.
O desempenho continua sendo um tema complexo. Modelos fechados normalmente mantêm vantagem em raciocínio complexo de múltiplas etapas e fluxos de trabalho multiagentes de longa duração. Pesos abertos estão cada vez mais competitivos em codificação, tarefas aumentadas por recuperação e fluxos de trabalho bem estruturados. Benchmarks ajudam, mas não definem a compra: diferenças de harness, verbosidade de saída e estruturas de prompt podem alterar significativamente as pontuações. Valide na sua pilha com repositórios representativos, esquemas de ferramentas e orçamentos de latência, depois fixe regras de roteamento e SLAs em seus runbooks.
Custo Total de Propriedade: Precifique Todo o Pipeline
O custo total de propriedade vai muito além das taxas de entrada/saída. Meça a verbosidade da saída, tokens de contexto, tentativas, chamadas de ferramentas e ciclos de avaliação; depois inclua observabilidade, estratégia de cache e resposta a incidentes. Modelos open-weight podem ser dramaticamente mais baratos para tarefas pesadas de implementação, mas verbosidade ou contexto mais amplo podem eliminar as economias. Por outro lado, modelos fechados com maior fidelidade de instrução podem resolver tarefas em menos interações e reduzir o custo por unidade resolvida, apesar das taxas de token mais altas. A resposta certa é baseada em evidências, não em lealdade à marca.
Passos práticos: 1) instrumente tokens de entrada/saída e latência por tarefa; 2) capture taxas de falha/rollback; 3) execute roteamento A/B em cargas representativas por pelo menos uma semana; 4) modele custo por PR aceito, página de documentação ou ticket resolvido; 5) converta SLAs alvo (precisão, tempo para merge) em limites orçamentários. Defina políticas como “fechado para refatorações em todo o repositório, aberto para scaffolding de testes unitários” e revise trimestralmente.
Privacidade, Residência e Superfícies de Controle
Decida sua postura de controle desde o início. Implantações open-source podem rodar na sua VPC ou on-premises com KMS, sub-redes privadas e sem logs persistentes — maximizando o controle e garantindo residência de dados. Você também ganha opções como redação na gateway, hashing de conteúdo para deduplicação e políticas por locatário para ferramentas de agente. A troca: você é responsável por patching, atualizações de modelo e riscos da cadeia de suprimentos para pesos, containers e dependências.
Serviços fechados centralizam o risco em uma pilha de fornecedor auditada com termos maduros de DPA, atestações SOC/ISO, hospedagem regional e logging detalhado. Solicite padrões de retenção de dados, bloqueios de treinamento, controles de privacidade específicos para modelos, metodologia de red-team e suporte BYOK. Mapeie isso para níveis de sensibilidade da carga para que fluxos de alto risco nunca usem padrões permissivos.
Desempenho, Confiabilidade e Advertências de Benchmark
Leaderboards comprimem a complexidade. Diferenças em harnesses, estruturas de prompt ou disponibilidade de ferramentas podem alterar resultados significativamente, especialmente em codificação e tarefas de contexto longo. Além disso, a verbosidade da saída muda a economia: um modelo mais barato que gera 3 a 4 vezes mais tokens por tarefa pode acabar mais caro. Por fim, misturas de benchmarks frequentemente subestimam a confiabilidade operacional — continuidade de sessão, recuperação de erros e chamadas concorrentes de ferramentas — todos críticos em pipelines agentivos.
Faça seu próprio teste: avalie fluxos exatos (ex.: refatorações multi-arquivo, geração de testes, RAG com tabelas), capture aprovação/reprovação no nível do artefato, meça tentativas e edições humanas, e compare custo por artefato aceito. Defina limites para etapas propensas a alucinações (saída validada por esquema, decodificação restrita, filtros de recuperação) e direcione tarefas críticas para o modelo mais confiável mesmo que os tokens custem mais.
Personalização e Governança: Molde o Modelo para o Trabalho
Pesos abertos oferecem máxima extensibilidade: ajuste fino eficiente em parâmetros, adaptadores de domínio e camadas de proteção que você pode versionar e distribuir. Combinam bem com corpora internos RAG, convenções de código e esquemas de ferramentas. Você controla o ritmo de lançamento e pode reforçar comportamentos com portões de avaliação antes da promoção. O custo é operacional: maturidade em MLOps, otimização de inferência e tempo de equipe para manter a pilha.
Modelos fechados geralmente entregam melhor aderência a saída estruturada, uso robusto de ferramentas e coordenação multiagente estável sem sobrecarga de personalização. Quando possível, leve sua governança até a borda — contratos tipados de ferramentas, validação de esquema JSON, fallback automatizado — e trate APIs fechadas como componentes dentro do seu envelope de políticas. Em ambientes mistos, use um roteador com consciência de políticas para que regras de governança acompanhem a requisição, não o modelo.
Manutenção, Segurança e Dependência do Fornecedor
Auto-hospedagem significa que você é responsável pela velocidade de patch, higiene de dependências e gestão de vulnerabilidades. Exija SBOMs para imagens base, assine artefatos e faça atualizações atrás de portões de avaliação. Reserve orçamento para resposta a incidentes na gateway do modelo, camada de cache e stores vetoriais. Crie runbooks para rollback de modelo, redução de tráfego e trocas emergenciais de modelo quando regressões de qualidade aparecerem.
Fornecedores fechados reduzem a sobrecarga operacional, mas introduzem risco de concentração: mudanças de preço, limites de taxa, descontinuação de modelos ou disponibilidade regional podem impactar SLAs. Mitigue com plano de dupla fonte, SDKs abstratos e prompts/testes dourados que permitem troca rápida. Contrate SLAs de uptime, cláusulas de privacidade e aviso prévio sobre mudanças de modelo. Trate a gestão do fornecedor como parte da sua estratégia de confiabilidade.