


Aembit
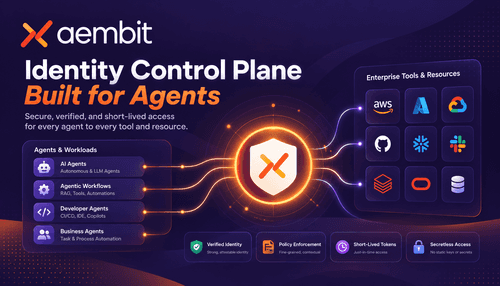
Tóm tắt từ NexusAi: Aembit cung cấp một nền tảng điều khiển lấy danh tính làm trọng tâm, xác minh danh tính của tác nhân và workload, cấp thông tin xác thực có thời hạn ngắn, đồng thời thực thi chính sách trong thời gian chạy cho AI tác nhân, workload đám mây và máy chủ MCP mà không lưu trữ bí mật dài hạn.
NexusAi Tổng quan
Aembit làm trung gian kiểm soát quyền truy cập ngay tại thời điểm có yêu cầu: xác minh danh tính của tác nhân và ngữ cảnh người dùng (nếu có), đánh giá chính sách cùng trạng thái bảo mật của môi trường, cấp thông tin xác thực có phạm vi giới hạn và thời hạn ngắn, rồi ghi lại giao dịch trong nhật ký có thể kiểm toán — tất cả mà không nhúng bí mật dài hạn vào tác nhân hoặc máy chủ.
Khả năng
Aembit dành cho các nhóm nền tảng, bảo mật và DevOps đang phát triển hoặc vận hành AI tác nhân, quy trình CI/CD và các tích hợp giữa dịch vụ với dịch vụ. Nền tảng phù hợp với những tổ chức cần triển khai trợ lý AI dùng LLM, tác nhân tự hành hoặc quy trình tác nhân B2B mà vẫn đảm bảo quyền truy cập tối thiểu cần thiết và khả năng truy vết pháp chứng. Các nhóm thường sử dụng gồm đội ngũ bảo mật doanh nghiệp muốn loại bỏ thông tin xác thực thường trực, kỹ sư nền tảng xây dựng môi trường triển khai không cần lưu bí mật và MSP kiểm soát quyền truy cập của tác nhân trên nhiều môi trường khách hàng.
- Xác minh danh tính của tác nhân và người dùng (nếu có) trước khi cấp quyền truy cập cần thông tin xác thực.
- Cấp thông tin xác thực theo yêu cầu, có phạm vi giới hạn và thời hạn ngắn thay vì dùng bí mật dài hạn.
- Áp dụng chính sách có điều kiện dựa trên trạng thái bảo mật trong thời gian chạy, vị trí địa lý và tín hiệu MFA.
- Kết hợp ngữ cảnh của tác nhân và con người để xác định chính xác nguồn thực hiện và lập nhật ký kiểm toán.
- Tích hợp với OIDC, OAuth 2.1, SPIFFE, CrowdStrike, Wiz và Snowflake.
Điểm nổi bật
Đối tượng sử dụng
Quy trình triển khai ban đầu chỉ cần rất ít công sức từ nhà phát triển: tạo tenant, kết nối nhà cung cấp danh tính và thông tin xác thực, rồi đưa tác nhân vào sử dụng thông qua Gateway hoặc các tích hợp hiện có. Với workload cloud-native, hãy dùng SPIFFE hoặc JWT-SVID; với ứng dụng khách MCP và LLM, hãy cấu hình luồng OAuth 2.1 cùng chính sách trong thời gian chạy. Sử dụng các mẫu chính sách được cung cấp, bật các trình kết nối trạng thái bảo mật với CrowdStrike và Wiz, thử cấp token trong một namespace an toàn, rồi chuyển dữ liệu kiểm toán sang SIEM để xác minh việc tuân thủ.
NexusAi: Aembit thực sự tạo ra bước đột phá! Không chỉ giúp chúng tôi bảo mật tốt hơn, Aembit còn hỗ trợ tự động hóa các quy trình hiện có.
Bắt đầu sử dụng
Aembit giúp triển khai quản lý danh tính cho hoạt động truy cập phi con người ở quy mô lớn: không lưu bí mật, kết hợp thông tin quy trách nhiệm, cấp token theo chính sách và thu hồi nhanh chóng. Nền tảng bổ sung cho các nhà cung cấp danh tính và trình quản lý bí mật hiện có bằng một lớp điều khiển trong thời gian chạy, giúp giảm việc xoay vòng thông tin xác thực và cung cấp tín hiệu kiểm toán nhất quán trên tác nhân, máy chủ MCP và workload truyền thống.
Mở công cụ và xem lại trải nghiệm sản phẩm cốt lõi.
Tạo tài khoản hoặc truy cập không gian làm việc hiện có của bạn.
Dùng tác vụ của chính bạn để đánh giá tốc độ, chất lượng và độ phù hợp.
Xem các công cụ AI tương tự trước khi đưa ra quyết định cuối cùng.
Aembit
Aembit là một công ty khởi nghiệp về bảo mật, xây dựng nền tảng điều khiển lấy danh tính làm trọng tâm cho hoạt động truy cập phi con người. Công ty tập trung vào thực thi chính sách trong thời gian chạy, cấp thông tin xác thực không cần lưu bí mật và tích hợp với các nền tảng đám mây doanh nghiệp cùng nhà cung cấp giải pháp bảo mật nhằm thúc đẩy việc ứng dụng AI an toàn.
Aembit là nền tảng điều khiển lấy danh tính làm trọng tâm, bảo vệ AI tác nhân và các workload phi con người bằng cách xác minh danh tính, thực thi chính sách trong thời gian chạy và cấp thông tin xác thực có phạm vi giới hạn, thời hạn ngắn. Nền tảng loại bỏ bí mật thường trực khỏi tác nhân và cấu hình máy chủ MCP, kết hợp ngữ cảnh của tác nhân và người dùng để xác định nguồn thực hiện, đồng thời tích hợp với OIDC, OAuth 2.1, SPIFFE và các nhà cung cấp đám mây phổ biến. Hoạt động như một bên môi giới danh tính và cổng kết nối, Aembit đánh giá ngữ cảnh trong thời gian chạy — bao gồm trạng thái bảo mật và mức độ xác thực đa yếu tố — áp dụng chính sách, trao đổi hoặc cấp thông tin xác thực theo từng tác vụ, đồng thời ghi lại mọi hành động để phục vụ kiểm toán và tuân thủ. Nền tảng hỗ trợ triển khai trên môi trường đám mây, SaaS và tại chỗ, với các tích hợp dành cho CrowdStrike, Wiz, Snowflake và các nhà cung cấp mô hình ngôn ngữ lớn như Claude và OpenAI. Aembit hướng đến các nhóm kỹ thuật và bảo mật cần thực thi chính sách trong thời gian chạy cho tác nhân tự hành mà không phải viết thêm mã xác thực riêng.
Truy cập Aembit
Bình luận (0)
Chưa có bình luận nào