


1Password
NexusAi 摘要: 1Password Unified Access 将密钥、凭据和令牌治理集中管理,覆盖员工、AI 智能体和机器,帮助企业减少长期有效的权限,并落实按需授予的访问控制。
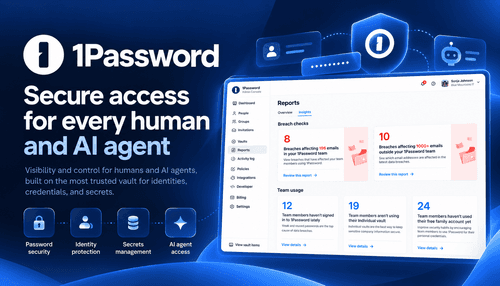
NexusAi 概览
在实际应用中,团队会使用 1Password 发现 SaaS 和基础设施中的凭据,将敏感条目归类并存入受管密码库,再通过策略驱动的凭据签发,确保服务和智能体只在需要时获取所需密钥。
核心功能
该产品适用于需要兼顾敏捷性与治理的安全工程师、平台团队和 AI 开发者。它通过按时限、遵循最小权限原则的凭据交付,并保留完整的审计记录,帮助应对长期有效凭据、未受管理的 SaaS 令牌和智能体权限不断扩大的常见风险,满足合规与事件响应需求。
- 自动发现并盘点组织中的 SaaS 令牌和凭据。
- 仅在验证智能体或工作负载的身份及安全态势后,才在运行时代理凭据。
- 通过精细且可审计的权限提升策略,落实按需授予的特权访问。
- 通过 API 与身份提供商、CI/CD 系统及开发者工作流集成。
- 减少长期有效的权限,并集中记录员工和机器的访问审计轨迹。
工程师选择 1Password Unified Access 的理由
实际工作流程
部署 Unified Access,首先要发现并纳管凭据:连接身份提供商和 SaaS 来源,扫描令牌,并将凭据导入受管密码库。团队随后配置访问策略,将 Credential Broker 集成到智能体运行环境或 CI/CD 流水线中,并启用设备安全态势检查。完善的开发者文档和 SDK 便于自动化;通常可先进行发现和策略试点,再逐步推广到更多团队和工作负载。
NexusAi: 1Password 在需要时提供恰到好处的凭据,并保留可搜索的审计记录,同时避免暴露原始密钥,从而降低风险。
快速上手
作为统一控制平面,1Password 着重于凭据可发现性、最小权限签发和可审计性。其差异化优势包括面向智能体的凭据代理、集成式 SaaS 令牌治理,以及以密码库为核心的模式:将凭据发现与运行时签发分离,从而缩小潜在影响范围。
打开该工具并查看其核心产品体验。
创建账户或进入你已有的工作空间。
使用你自己的任务判断速度、质量和适配度。
在最终决定前查看类似 AI 工具。
1Password
1Password 是一家专注于无密码访问、密钥管理和企业统一凭据治理的安全公司。团队致力于为云原生环境中的员工和程序化智能体提供易于使用的安全方案。
1Password Unified Access 是一款企业级平台,可发现、保护并审计员工、机器和 AI 智能体使用的凭据。它将基于密码库的密钥存储与运行时验证(Credential Broker)、按需授予的特权访问、SaaS 令牌发现与支出控制,以及设备安全态势检查结合起来。该产品可与身份提供商、CI/CD 流水线、云工作负载和智能体运行环境集成,在凭据使用时提供权限最小化且有时限的凭据。对于技术团队,它提供 API 和连接器以实现自动化接入,并提供合规审计追踪和精细化访问策略,让密钥的发现、签发和审计彼此分离,避免将原始凭据暴露给未经验证的智能体。
访问 1Password
评论 (0)
暂无评论