


Aembit
NexusAi 摘要: Aembit 提供以身份为核心的控制平面,可验证智能体和工作负载身份、签发短期凭证,并为智能体 AI、云工作负载和 MCP 服务器实施运行时策略,无需存储长期有效的密钥。
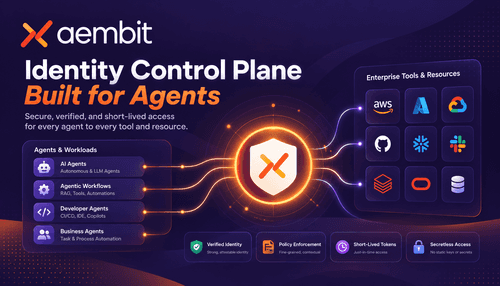
NexusAi 概览
Aembit 会在每次请求时代理访问:验证智能体身份及可选的用户上下文,评估策略和环境安全态势,签发范围受限的短期凭证,并将交易记录在可审计日志中——整个过程无需在智能体或服务器中嵌入长期有效的密钥。
功能特性
Aembit 面向构建或运营智能体 AI、CI/CD 流水线和服务间集成的技术平台、安全及 DevOps 团队。它适用于需要运行 LLM 驱动的副驾驶、自主智能体或 B2B 智能体工作流,同时确保遵循最小权限原则并保留取证可见性的组织。典型用户包括希望消除长期有效凭证的企业安全团队、打造无密钥部署方案的平台工程师,以及需要在客户环境中管理智能体访问权限的 MSP。
- 在授予任何需要凭证的访问权限前,验证智能体及可选的用户身份。
- 按需签发短期、限定范围的凭证,而非使用长期有效的密钥。
- 根据运行时安全态势、地理位置和 MFA 信号应用条件策略。
- 融合智能体和用户上下文,实现精准归属追踪与审计。
- 集成 OIDC、OAuth 2.1、SPIFFE、CrowdStrike、Wiz 和 Snowflake。
核心亮点
适用对象
接入过程几乎不需要开发工作:创建租户,连接身份提供商和凭证提供商,然后通过网关或现有集成接入智能体。对于云原生工作负载,可使用 SPIFFE 或 JWT-SVID;对于 MCP 和 LLM 客户端,则配置 OAuth 2.1 流程和运行时策略。使用提供的策略模板,启用 CrowdStrike 和 Wiz 的安全态势连接器,在安全命名空间中测试令牌签发,并将审计数据导出至 SIEM,以便验证合规情况。
NexusAi: Aembit 是一款改变游戏规则的产品!它不仅提升了我们的安全性,也帮助我们自动化现有流程。
快速上手
Aembit 让非人类访问身份管理能够规模化落地:不存储密钥、融合身份归属、按策略签发令牌,并支持快速撤销。它在现有身份提供商和密钥管理工具之上构建运行时控制平面,减少凭证轮换带来的工作量,并为智能体、MCP 服务器和传统工作负载提供一致的审计信号。
打开该工具并查看其核心产品体验。
创建账户或进入你已有的工作空间。
使用你自己的任务判断速度、质量和适配度。
在最终决定前查看类似 AI 工具。
Aembit
Aembit 是一家专注于非人类访问安全的初创公司,致力于打造以身份为核心的控制平面。公司聚焦运行时控制、无密钥凭证管理,以及与企业云平台和安全厂商的集成,助力企业加速安全采用 AI。
Aembit 是一个以身份为核心的控制平面,通过验证身份、实施运行时策略并签发短期、限定范围的凭证,保护智能体 AI 和非人类工作负载。它无需在智能体和 MCP 服务器配置中保留长期有效的密钥,同时融合智能体与用户上下文以便追踪操作归属,并可与 OIDC、OAuth 2.1、SPIFFE 及主流云服务商集成。Aembit 作为身份代理和网关,会评估运行时上下文(包括安全态势和 MFA 强度)、应用策略、交换或签发任务专用凭证,并记录每项操作以满足审计与合规要求。平台支持云端、SaaS 和本地部署,并可集成 CrowdStrike、Wiz、Snowflake,以及 Claude 和 OpenAI 等 LLM 服务商。Aembit 面向需要对自主智能体实施运行时控制、又不希望编写定制身份验证代码的工程和安全团队。
访问 Aembit
评论 (0)
暂无评论