


aikido
NexusAi 摘要: Aikido Security 是一个统一的、以开发者为中心的应用安全平台,覆盖代码、云和运行时。它融合了 SCA、SAST、DSPM/CSPM、DAST、持续渗透测试和运行时防御,配备 AI 代理,能够对问题进行分类、自动创建拉取请求并自动修复,贯穿整个软件开发生命周期。

NexusAi 概览
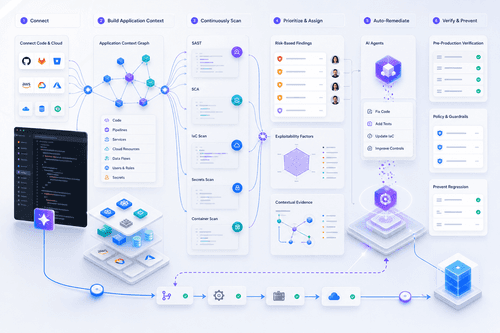
连接代码库和云账户;Aikido 从代码、流水线、服务和数据流构建应用上下文。扫描持续运行,覆盖代码和基础设施。发现的问题去重、按可利用性优先级排序,并映射到责任人。代理自动草拟包含修复和测试的拉取请求,并在预生产环境验证变更。
功能介绍
Aikido 适合工程团队、平台和安全工程师、应用安全从业者以及需要减少噪音、实现开发者友好工作流的首席信息安全官(CISO)。它适用于标准化安全的初创企业、整合工具的企业,以及金融科技、健康科技和公共部门等受监管行业。采用 AI 代理、跨多个代码库和服务扩展,或需要本地扫描和治理的团队,将从其自动化和共享应用上下文中获益。
- AI 辅助的静态应用安全测试和代码审查,自动创建包含安全且可测试修复的拉取请求。
- 软件组成分析检测易受攻击或恶意的包、许可证及供应链风险。
- 云端扫描揭示账户和集群中的配置错误、数据暴露和漂移。
- 动态应用安全测试、API 扫描和持续渗透测试提供可操作的证据,验证漏洞可利用性。
- 运行时和设备防护阻止恶意软件、机器人及应用内异常行为。
亮点与应用场景
适用对象
首先连接 GitHub、GitLab 或其他 Git 系统,并绑定云账户(如 AWS、Azure、GCP)。启用可选的 IDE 和 CI/CD 集成,在开发和构建过程中展示安全发现。配置策略、严重性阈值和代码所有权。Aikido 无需代理自动发现服务,优先处理可利用风险。代理提出包含修复和测试的拉取请求,您进行审核合并。受限环境可使用本地扫描。开发者文档、公开 API 文档和更新日志支持大规模自动化和集成。
NexusAi: 安全不仅仅是提交工单,而是自动创建拉取请求,让开发者持续交付。
快速入门
Aikido 的独特之处在于覆盖代码到生产的单一应用上下文,配合既能发现问题又能修复的代理。通过验证漏洞可利用性并提供基于拉取请求的修复方案,它减少噪音,加快修复速度,无需管理大量代理或分散工具。
打开该工具并查看其核心产品体验。
创建账户或进入你已有的工作空间。
使用你自己的任务判断速度、质量和适配度。
在最终决定前查看类似 AI 工具。
aikido
Aikido Security BV 专注于构建以开发者为中心的安全产品,统一代码、云和运行时防护。团队维护开源工具和集成平台,核心是自动化。Aikido 注重安全、隐私,符合 SOC 2、ISO 27001 和 ISO 42001 标准,正在为受监管工作负载开发 FedRAMP 相关能力。
Aikido Security 是一个统一的应用安全平台,为开发者和安全团队提供从代码到生产环境的一体化系统。它分析代码库中的漏洞、密钥、恶意依赖和代码质量问题;执行 AI 辅助的静态应用安全测试(SAST)和深度拉取请求审查;并生成带有许可证上下文的软件物料清单(SBOM)。同一应用模型支持云端扫描,涵盖配置错误、Kubernetes、基础设施即代码、容器镜像、加固镜像和敏感数据暴露(DSPM/CSPM)。通过 AI 驱动的渗透测试、动态应用安全测试(DAST)、API 扫描和攻击面发现,持续进行主动攻击测试,验证漏洞是否可被利用。运行时防护扩展至设备和应用内流量,阻止恶意软件和机器人攻击。多代理工作流不仅发出警报,还能自动创建拉取请求、提出补丁并在预发布环境中验证修复,显著减少误报和修复时间。集成覆盖 IDE、CI/CD、云平台和 Git 系统,必要时支持本地扫描。
访问 aikido
评论 (0)
暂无评论