

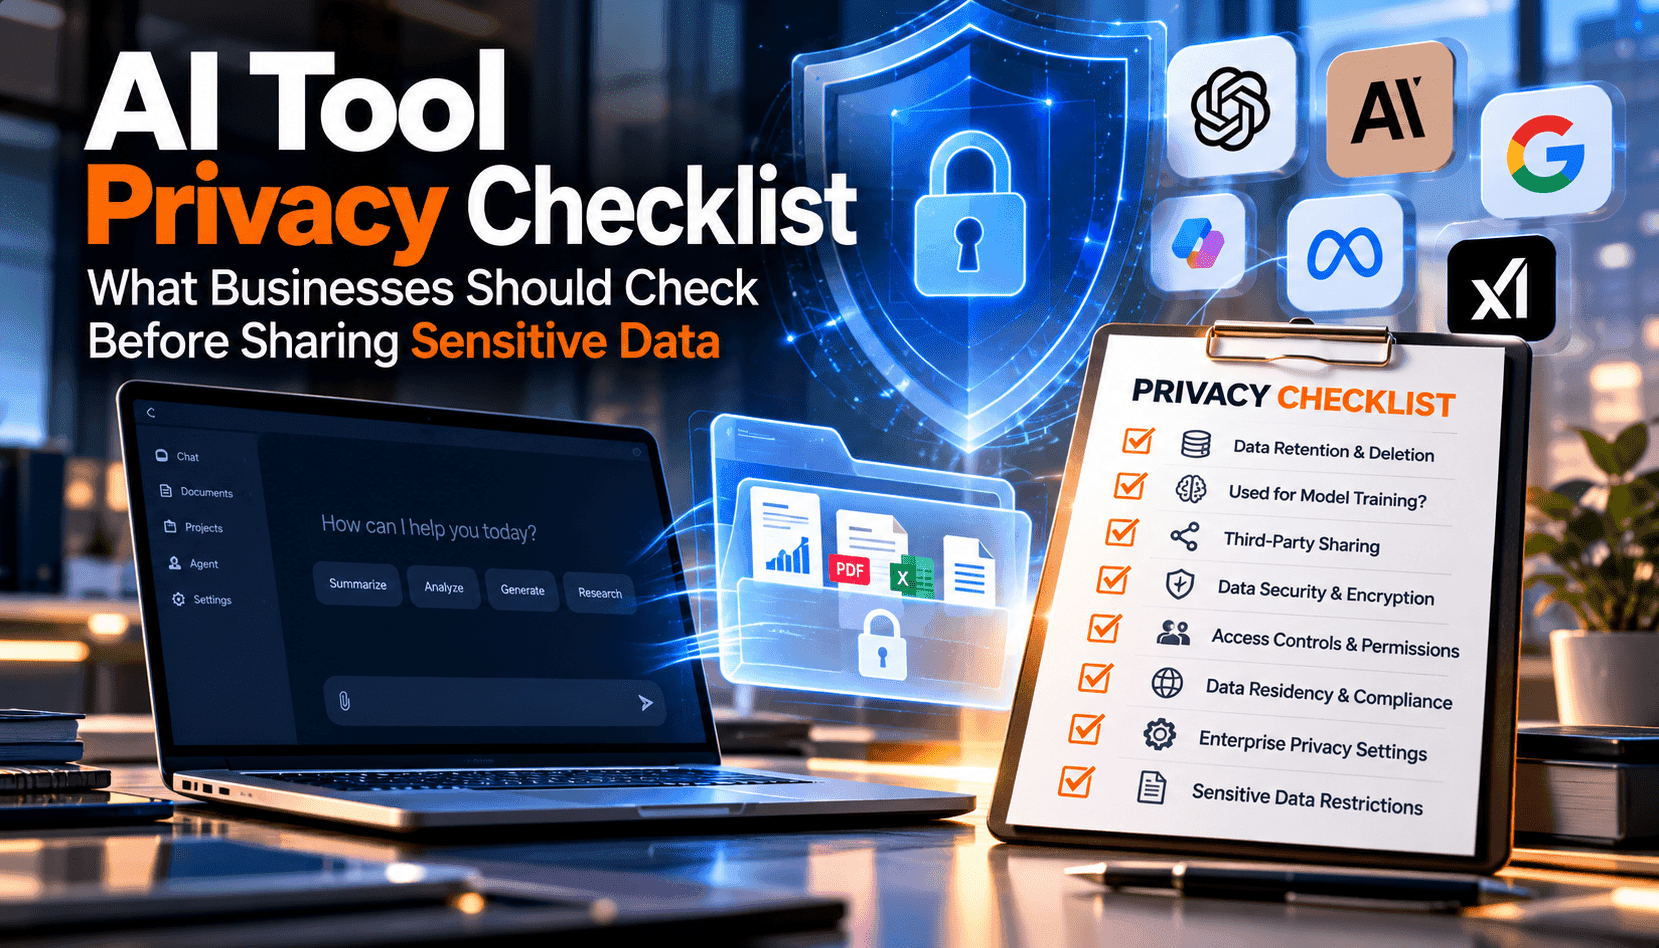
KI-Tools sind heute in alltägliche Arbeitsabläufe integriert – von Vertriebsnotizen bis zu juristischen Entwürfen – und machen Datenschutzprüfungen zur Pflicht am Eingang, nicht zur Aufgabe im Hintergrund. Bevor ein Team Prompts oder Dokumente hochlädt, benötigen Sie Klarheit darüber, wer auf die Daten zugreifen kann, wie sie verarbeitet werden und ob sie in Modelltrainings oder Analysen wieder auftauchen können. Ihre Checkliste sollte präzise, dokumentiert und wiederholbar sein, damit die Mitarbeitenden an der Front nicht raten müssen. Dieser Leitfaden fasst eine praktische Reihe von Fragen und Entscheidungshilfen zusammen, um kommerzielle und öffentlich verfügbare KI-Produkte zu bewerten, mit Schwerpunkt auf dem Umgang mit sensiblen Informationen, Lieferantenkontrollen und den Nachweisen, die Sie vor der produktiven Nutzung sammeln sollten.
Beginnen Sie mit dem Prinzip der Datenminimierung: Geben Sie keine personenbezogenen oder besonders sensiblen Daten in öffentlich zugängliche generative KI-Tools ein. Wenn Ihr Anwendungsfall tatsächlich die Verarbeitung personenbezogener Daten erfordert, wechseln Sie zu Enterprise-Plänen mit vertraglichen Schutzmaßnahmen und dokumentierten technischen Kontrollen. Bestätigen Sie, ob der Anbieter oder seine Unterauftragsverarbeiter Prompts, Anhänge oder Ausgaben einsehen können und ob dieses Material zum Training von Basis- oder Feinabstimmungsmodellen verwendet wird. Wenn Opt-Outs angeboten werden, prüfen Sie, ob sie sowohl für das Training als auch für umfassendere Analytik-Telemetrie gelten und standardmäßig für Ihren Mandanten und Ihre APIs aktiviert sind, nicht nur für eine Benutzeroberfläche.
Aufbewahrung, Löschung und Datenflüsse sind Bereiche, in denen Datenschutzrisiken lange nach dem Absenden eines Prompts bestehen bleiben. Fordern Sie schriftliche Vorgaben für Protokollaufbewahrung, Cache-Zeiträume und Speicherung von Modellartefakten sowie einen überprüfbaren Löschpfad, der Backups und Kopien bei Verarbeitern einschließt. Kartieren Sie jeden Schritt: Client, Gateway, Modellhost, Vektorspeicher, Dateikonverter, Inhaltsfilter und Überwachungspipelines. Bestehen Sie auf Verschlüsselung während der Übertragung und im Ruhezustand, Single Sign-On mit starker Multi-Faktor-Authentifizierung, rollenbasiertem Zugriff, privaten Netzwerkoptionen und DLP-Richtlinien, die Uploads mit sensiblen Identifikatoren blockieren. Binden Sie abschließend menschliche Aufsicht ein: Genauigkeitsprüfungen, Eskalationswege und klare Hinweise für externe Nutzer, wann immer sie mit KI-Systemen interagieren.
Betrachten Sie die Lieferantenintegration als Beginn eines Lebenszyklus, nicht als einmalige Freigabe. Dokumentieren Sie eine Datenschutz-Folgenabschätzung, die rechtliche Grundlage oder das Einwilligungsmodell sowie die genehmigten Verwendungszwecke. Legen Sie Änderungssteuerungsmechanismen fest – neue Funktionen, Hinzufügung von Verarbeitern, Regionenwechsel oder Aktualisierungen der Trainingsrichtlinien – damit das Tool vor Risikoabweichungen erneut geprüft wird. Überwachen Sie Ausgaben auf Genauigkeit und unbeabsichtigte Erzeugung personenbezogener Daten, veröffentlichen Sie Anleitungen für Mitarbeitende zu sicheren Prompts und führen Sie regelmäßige Audits durch. Wenn das Risiko nicht kontrollierbar ist – insbesondere bei sensiblen Informationen – halten Sie diese Daten vom Tool fern und gestalten Sie den Arbeitsablauf neu.