

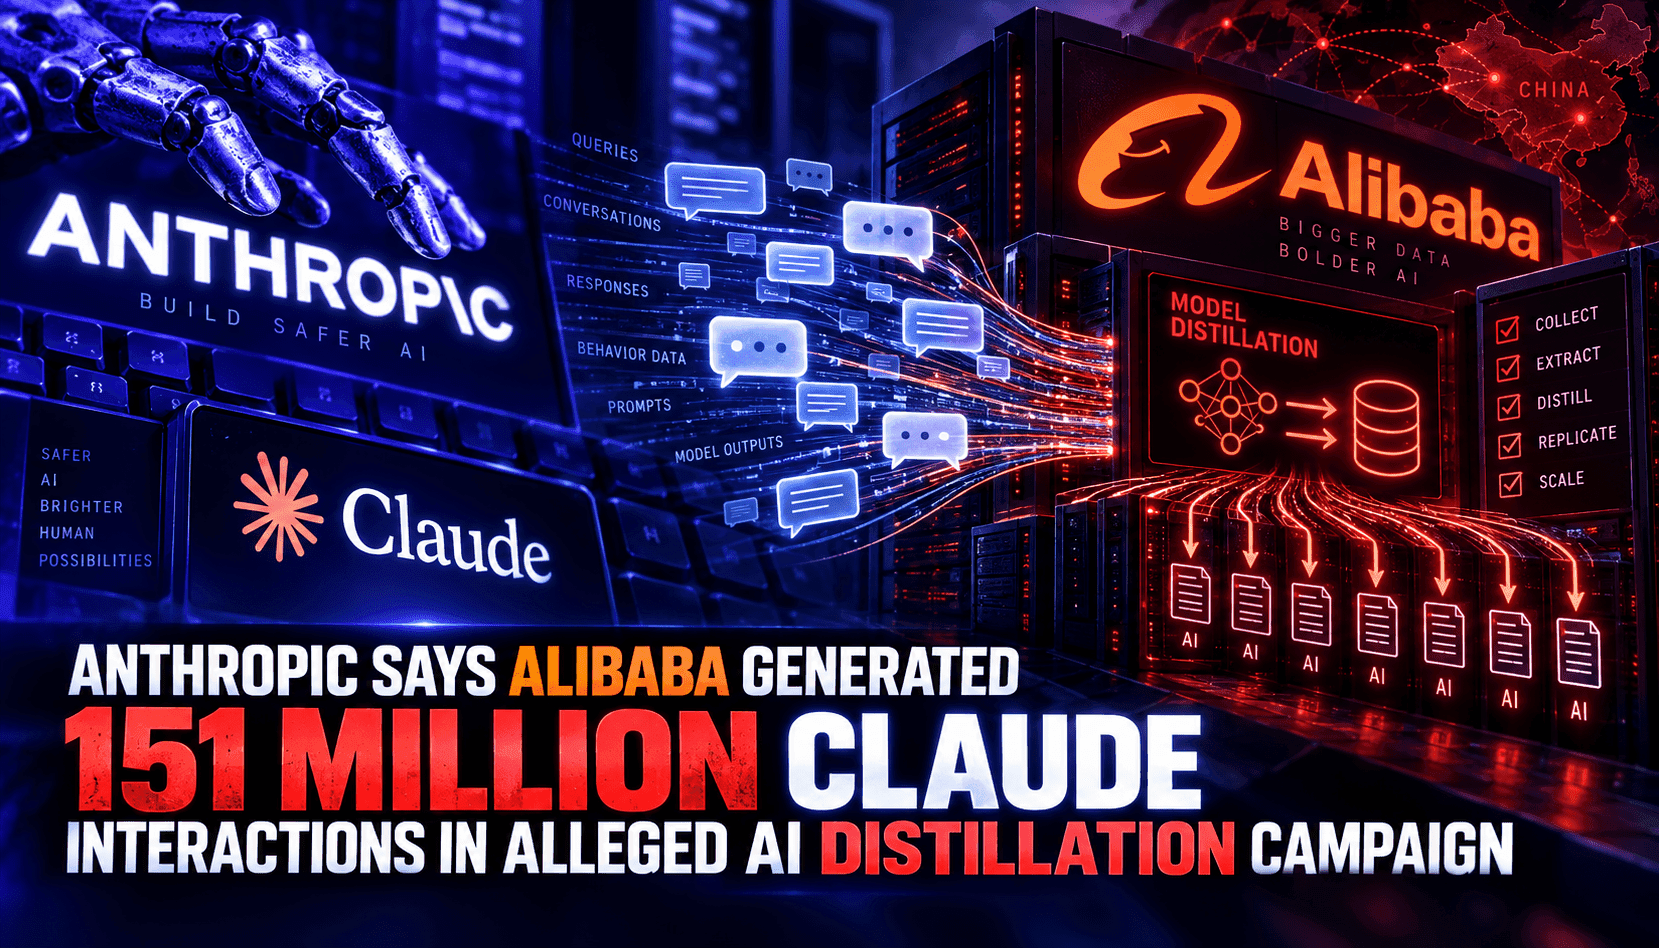
Anthropic behauptet, dass mit Alibaba verbundene Akteure etwa 151 Millionen Interaktionen mit Claude durchgeführt haben, um einen groß angelegten Destillations-Workflow zu betreiben – eine Eskalation vom sporadischen Scraping hin zur industrialisierten Extraktion. Wenn dies zutrifft, deutet das Volumen auf eine Orchestrierungsinfrastruktur hin: rotierende Proxys oder Pools von Residential IPs, Prompt-Mutations-Engines zur Vermeidung von Signaturerkennung und automatisierte Evaluationsschleifen zur Ernte von hochwertigen Ergebnissen. Es deutet auch auf Caching-Ebenen und adaptive Zeitplanung hin, um Preisklassen und Latenzfenster auszunutzen. Die Behauptung stellt den API-Missbrauch nicht als isolierten Missbrauch dar, sondern als Lieferkette: koordinierte Agenten, Cloud-Ressourcen und Qualitätskontrollprozesse, die darauf abzielen, das Modellverhalten mit akzeptabler Genauigkeit zu replizieren.
Die wirtschaftliche Logik ist einfach. Wenn ein Angreifer Millionen von API-Aufrufen in ein kompetentes Studentenmodell umwandeln kann, ersetzt er potenziell Monate des überwachten Feinabstimmens und Red-Teaming. Die Arbitrage liegt zwischen API-Ausgaben und den vermiedenen GPU-Stunden, Datenbeschaffung und Ausrichtungskosten. Aber bei 151 Millionen Aufrufen wird die Telemetrie auf Anbieterseite statistisch aussagekräftig: Zeitabstände zwischen Anfragen, Prompt-Entropieverschiebungen, Ergebnisvielfalt und Region/IP-Korrelation können Automatisierungsmuster aufdecken. Hier muss die API-Sicherheit eher wie Betrugsprävention im Zahlungsverkehr aussehen – eine Kombination aus Geräte-Fingerprinting, Verhaltensclustering und dynamischen, risikobewerteten Ratenbegrenzungen anstelle statischer Limits, die von orchestrierenden Akteuren mit hohem Volumen umgangen werden können.
Für Unternehmen, die auf Drittanbieter-Modelle angewiesen sind, hebt der Vorfall sekundäre Risiken hervor. Destillierte Modelle können Anbieterbesonderheiten und Sicherheitslücken übernehmen und dann ohne vergleichbare Schutzmaßnahmen eingesetzt werden, was Marken- und regulatorische Risiken nachgelagert erhöht. Gleichzeitig werden Anbieter die Bedingungen verschärfen, Reibung hinzufügen (Proof-of-Human-Herausforderungen, temporäre Schlüssel, private Subnetze) und die Varianz in sensiblen Bereichen erhöhen, um die Lehrer-Schüler-Genauigkeit zu verringern. Erwarten Sie robustere Wasserzeichen, Canary-Prompts, die Erntewerkzeuge identifizieren, und gestaffelten Zugriff, der strengere Herkunftskontrollen für automatisierte Großvolumen fordert. Käufer sollten sich auf strengere Überwachungsanforderungen, Event-Streaming von Nutzungs-Telemetrie und mögliche Kostenänderungen einstellen, da Schutzfunktionen von Zusatzoptionen zu Pflichtkontrollen werden.
Technisch erfordert die Abwehr industrieller Destillation mehrschichtige Kontrollmechanismen. Am Rand: Gateway-Level-Anomalieerkennung, TLS-Fingerprinting und Proof-of-Work oder Attestierung bei verdächtigen Spitzen. Im Kern: risikobasierte Orchestrierung, die pro Mandant Risikobewertungen mit Reaktionsstrategien (Drosselung, Verschlechterung, Zufallselemente oder Herausforderungen) verknüpft. In der Modellebene: instruktionsbasierte Wasserzeichen, Antwort-Canaries und adversarial trainierte Detektoren, um veränderte Ernte-Prompts zu erkennen. Schließlich in der Governance: Audit-Trails, Incident-Playbooks und anbieterübergreifende Bedrohungsinformationen, damit raffinierte Orchestratoren Ziele nicht ohne koordinierte Abwehr rotieren können.