

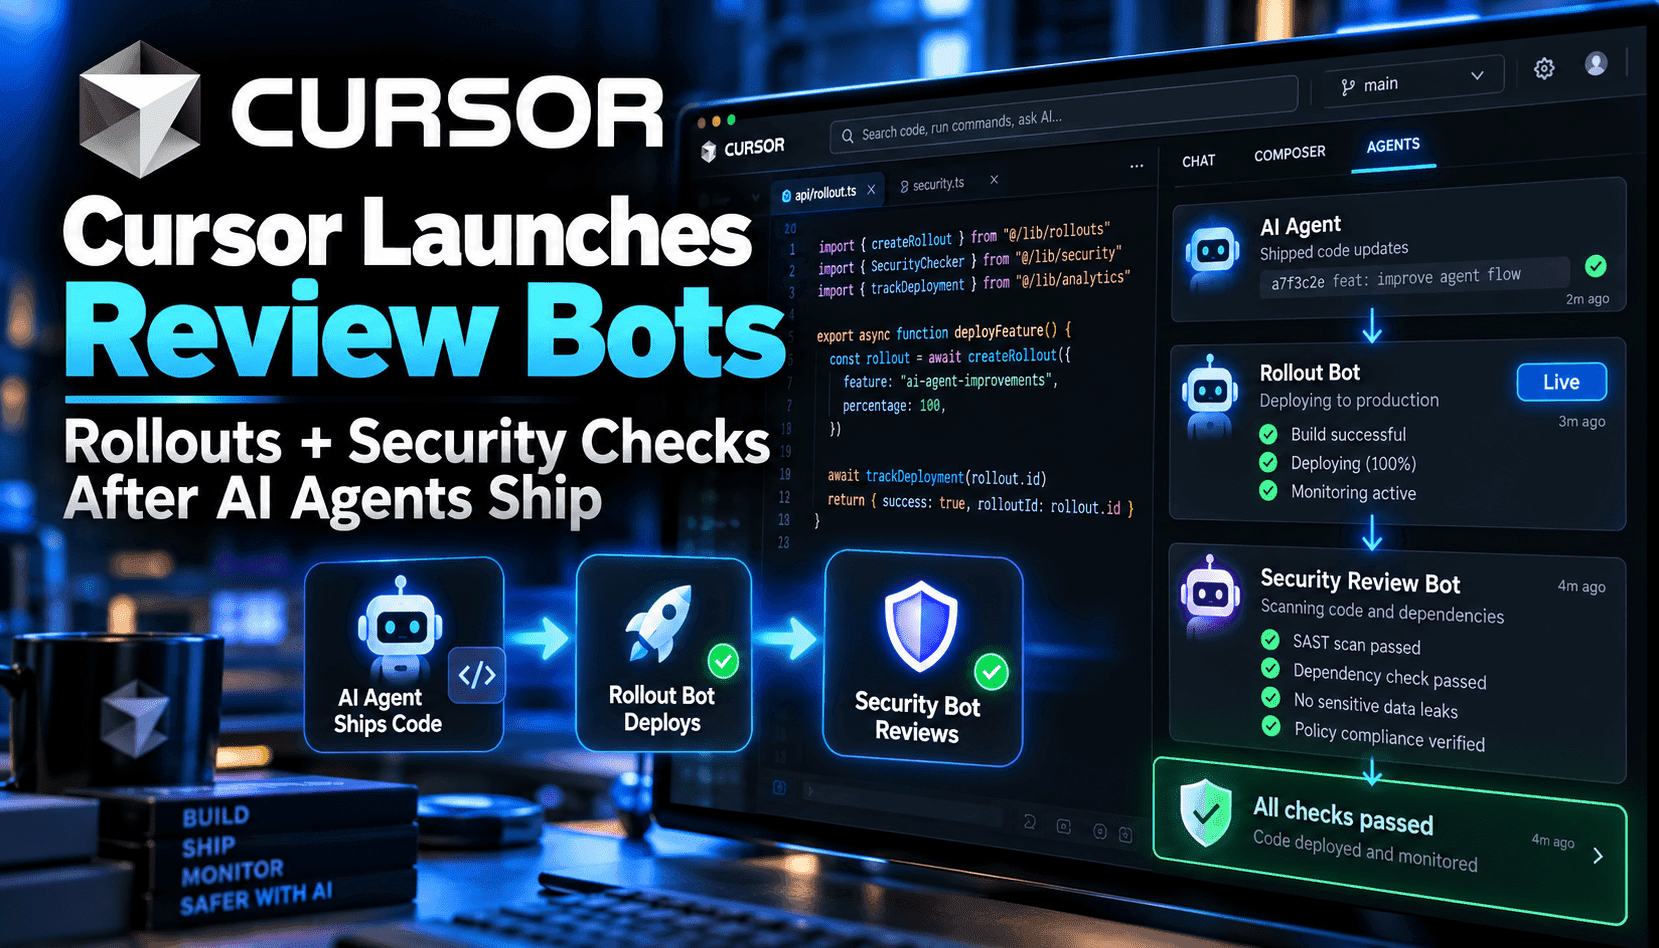
Der Schwerpunkt für Coding Agents verschiebt sich von IDEs hin zur Produktion. Der Rollouts-Bot von Cursor hängt sich an jeden Pull Request, wandelt die Differenz in einen Überwachungsplan um und bewertet Deployments anhand echter Telemetriedaten – getrennt für Staging und Produktion. Anstelle eines einzigen grünen Häkchens von CI erhalten Teams ein Urteil darüber, ob die Änderung den beabsichtigten Effekt erzielt hat und ob Regressionen eingeführt wurden. Dieses Urteil erscheint im PR-Thread, wo Autoren und Reviewer bereits arbeiten, und schafft so einen geschlossenen Kreislauf vom Code bis zur Auswirkung.
Security Review ergänzt dies, indem es einen einzigen konsolidierten Kommentar veröffentlicht, der sich auf ausnutzbare Fehler konzentriert, nicht auf Stilfragen. Es überwacht gängige Angriffsflächen (SQL, Befehle, Templates), Umgehungen von Authentifizierung und Autorisierung, Geheimnisse im Quellcode, SSRF und unsichere Weiterleitungen, unsichere Deserialisierung sowie Abhängigkeits-Updates mit bekannten CVEs. Die Befunde enthalten Schweregrad, einen Angriffsweg, der erklärt, wie Eingaben zu einer Schwachstelle führen, und einen vorgeschlagenen Fix. Teams können projektspezifische Regeln hinzufügen – wie verpflichtende Client-Wrapper oder Tabellen, die in Handlern nie abgefragt werden – und der Bot setzt diese konsequent bei jedem PR durch, während Entwürfe übersprungen werden.
Operativ integriert sich Rollouts in die Quellcodeverwaltung, Ihr Bereitstellungssystem für Deploy-Events und Observability-Anbieter. Es reagiert auf Deployments eines Commits, führt seinen Plan gegen Logs, Metriken und Traces aus und kann Regressionen eskalieren, indem es Autoren benachrichtigt, einen Revert-PR vorschlägt oder das Problem an einen Cloud-Agenten zur Behebung übergibt. Wichtig ist, dass es nicht automatisch merged oder zurückrollt – die Teams behalten die Kontrolle. Die Isolierung der Umgebungen bedeutet, dass eine Änderung im Staging validiert werden kann, während sie in der Produktion noch als problematisch markiert wird, was eine wichtige Leitplanke für progressive Auslieferung und Feature Flags darstellt.
Für Käufer ist der Nutzen klar: Verwandeln Sie unklare Nachbereitungs-Feuerwehraktionen in explizite Pläne, Urteile und Korrekturen – ohne ein weiteres Dashboard hinzuzufügen. Die Wirksamkeit hängt jedoch von der Qualität Ihrer Telemetrie und Richtlinien ab. Fehlen Ihnen goldene Signale, strukturierte Logs oder geeignete Traces, werden die Urteile des Bots laut oder unklar sein. Ebenso verbessert Security Review seine Präzision, wenn Sie Teamregeln kodifizieren und eine saubere Geheimnisverwaltung pflegen. Betrachten Sie dies als Beschleuniger für ausgereifte DevSecOps-Praktiken, nicht als Ersatz.