

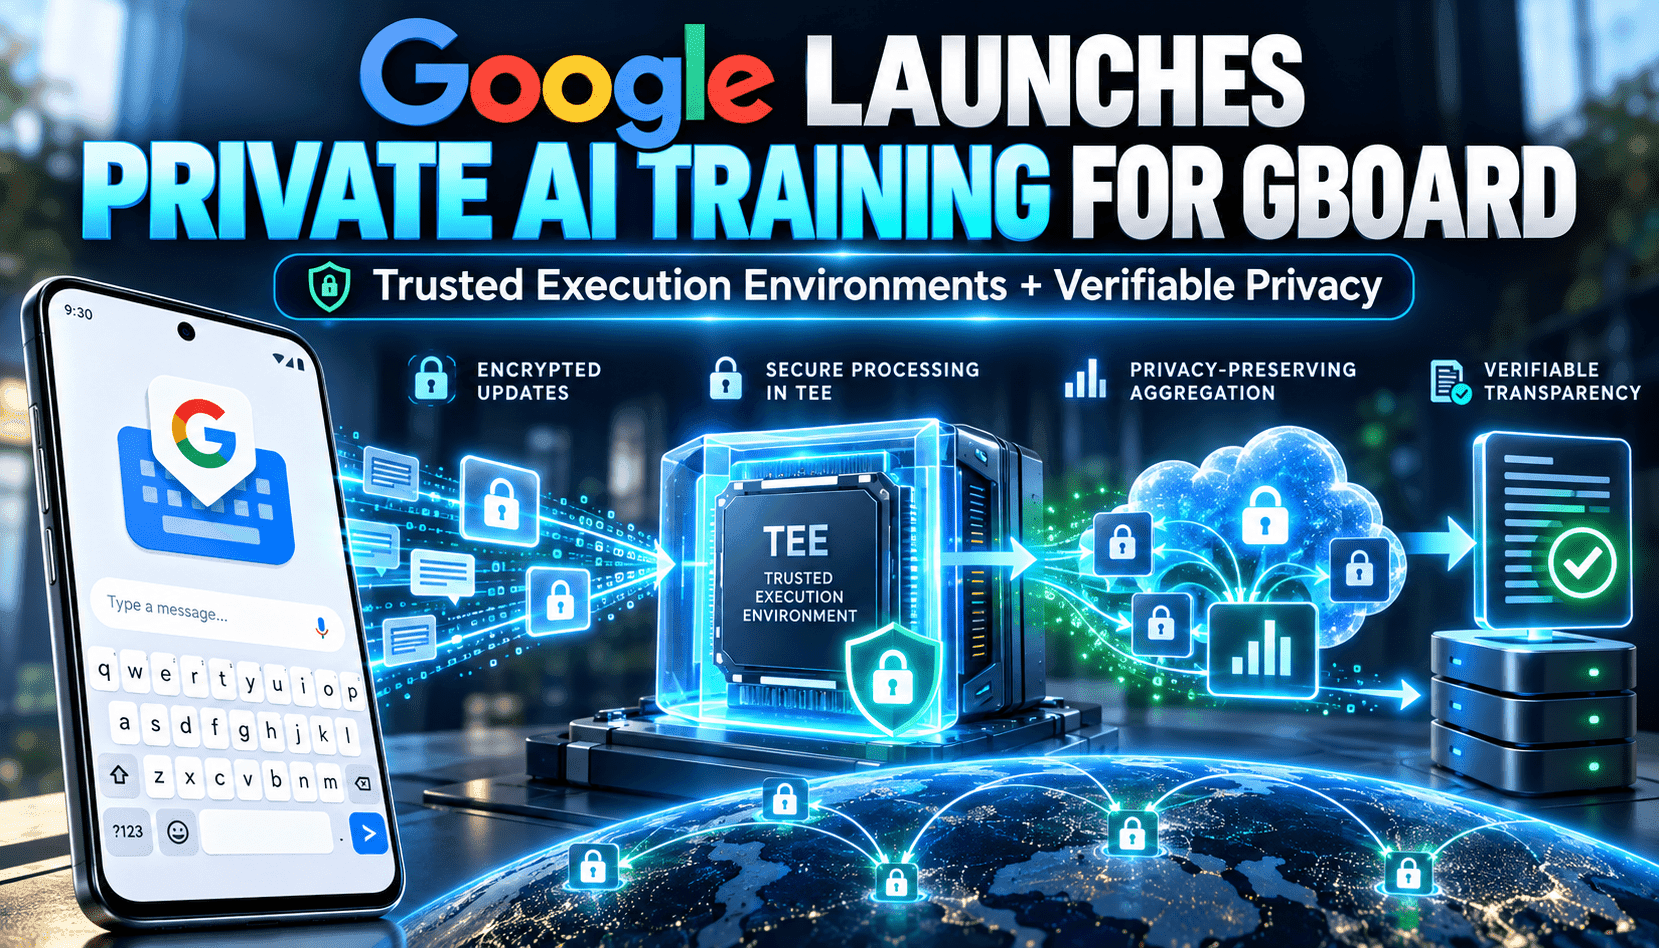
Googles Ankündigung markiert einen bemerkenswerten Wandel in der Praxis des Federated Learning: Statt sich hauptsächlich auf Berechnungen auf den Geräten und das Vertrauen in Serverbetreiber zu stützen, lädt das neue System verschlüsselte Beispiele von Geräten hoch und beschränkt die serverseitige Verarbeitung auf attestierte Trusted Execution Environments (TEEs). Die Geräte veröffentlichen ihre vorab genehmigten Zugriffsrichtlinien in einem öffentlichen Transparenzprotokoll. Das Key Management System (KMS) gibt Entschlüsselungsschlüssel anschließend nur an TEEs aus, deren attestierte Workloads diesen Richtlinien entsprechen. Diese Kombination aus verschlüsselten Uploads, attestierter Ausführung und verbindlichen Richtlinien schafft einen überprüfbaren Pfad, anhand dessen externe Prüfer bestätigen können, dass sich das System wie zugesagt verhalten hat.
Im Betrieb verfolgt das System weiterhin dieselben Produktziele – schnellere Modelliterationen, größere Kohorten und eine höhere Genauigkeit für Gboard – und liefert zugleich stärkere Belege für den Datenschutz. Wenn rechenintensive Aufgaben in serverseitige TEEs verlagert werden, sinkt die Abhängigkeit von der schwankenden Verfügbarkeit der Geräte und ihrer lokalen CPU-Leistung. Dadurch lassen sich Trainingsläufe besser koordinieren, DP-Parameter präziser abstimmen und Aufgaben parallel auf Worker-TEEs ausführen. In der Praxis hat dies die Trainingszeit für Gboards Modelle zur Vorhersage des nächsten Worts deutlich verkürzt. Gleichzeitig werden durch eine optimierte Kohortenauswahl und eine zentral koordinierte, weiterhin überprüfbare Orchestrierung kleinere Rauschmultiplikatoren möglich.
Für Auditoren und Datenschutzteams ist entscheidend, dass die Architektur technische Schutzmaßnahmen kombiniert, die unterschiedliche Aspekte des Vertrauensproblems abdecken: Reproduzierbare Builds und Open-Source-Code ermöglichen es Dritten, die Binärdateien selbst zu erstellen; Transparenzprotokolle nach dem Vorbild von Rekor machen die Menge autorisierter Workloads öffentlich; Attestierung und KMS-Richtlinienprüfungen binden Schlüssel an bestimmten attestierten Code; und Differential Privacy sorgt dafür, dass veröffentlichte aggregierte Modellgewichte keine Daten einzelner Personen preisgeben. Um beurteilen zu können, ob ein Einsatz das Vertrauen in den Betreiber tatsächlich überflüssig macht, muss man verstehen, wie diese Komponenten zusammenspielen – nicht jede für sich allein betrachten.