

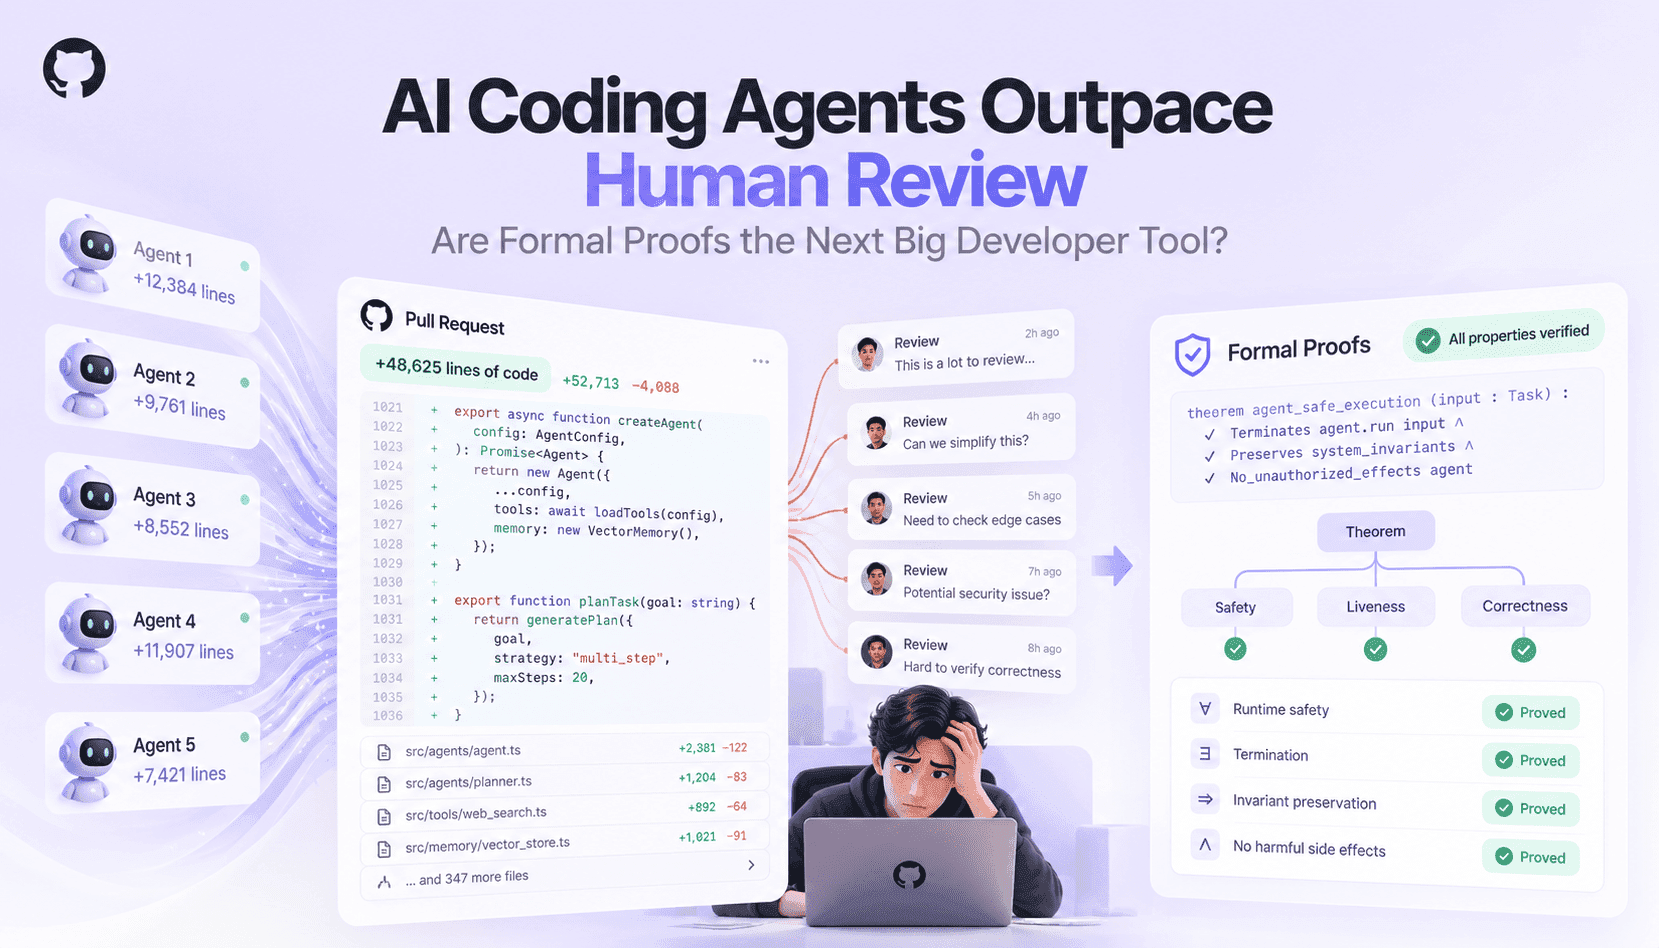
El auge de los agentes que escriben código —desde las variantes de Copilot hasta los flujos de trabajo con agentes autónomos— ha cambiado el ritmo de la ingeniería. Antes, un equipo podía gestionar unas pocas solicitudes de incorporación de cambios (PR) escritas por personas al día; ahora, muchos reciben un flujo constante de parches, estructuras iniciales y módulos nuevos generados automáticamente. Ese volumen acelera la entrega de funcionalidades, pero también crea un cuello de botella en la verificación: la capacidad de revisión humana es limitada y las comprobaciones básicas —formato, linters y revisiones superficiales— no escalan. Esta brecha operativa está detrás del aumento de incidentes, regresiones de configuración y errores de seguridad en los procesos de desarrollo que incorporan agentes.
Cada técnica de verificación detecta distintos tipos de fallos. Las pruebas unitarias y de integración validan el comportamiento para las entradas especificadas; el análisis estático detecta problemas de tipos, flujo y ciertos usos incorrectos de API; la revisión de código asistida por IA señala problemas de estilo y posibles errores; y la verificación formal demuestra propiedades para todas las entradas posibles cuando se dispone de una especificación precisa. Ninguna solución es infalible. Las pruebas no cubren los casos límite que quedan fuera de las entradas elegidas. El análisis estático genera falsos positivos y tiene dificultades con patrones dinámicos. La revisión con IA puede verse afectada por las alucinaciones del modelo. Las pruebas formales requieren una inversión inicial y especificaciones claras, y a menudo exigen limitar la estructura del código.
La investigación de Microsoft sobre desarrollo guiado por pruebas formales muestra cómo integrar los métodos formales de manera práctica en los flujos de trabajo de desarrollo: al centrarse en módulos críticos y derivar pruebas formales de especificaciones ejecutables, los equipos pueden eliminar categorías enteras de errores lógicos y de concurrencia que escapan a las pruebas. GitHub AI Scan y otras plataformas de análisis ofrecen una detección continua y escalable de patrones de vulnerabilidad conocidos y dependencias riesgosas. En conjunto, esto apunta a un enfoque híbrido: usar herramientas automatizadas, probabilísticas y deterministas donde mejor encajen, y reservar los métodos formales, más costosos pero concluyentes, para el código de mayor riesgo.
Para los equipos que usan Claude Code, Codex, GitHub Copilot o flujos de trabajo agénticos, la pregunta práctica es cómo combinar estas herramientas en un proceso operativo que conserve la productividad de los agentes y mantenga bajo control los defectos y las vulnerabilidades. En el resto del artículo se comparan distintos métodos de verificación, se ofrecen recomendaciones concretas sobre cuándo aplicar pruebas formales y se presenta un flujo de trabajo por etapas que combina generación automatizada con pruebas en entornos aislados, pruebas formales incrementales y criterio humano. Así, la verificación puede escalar al ritmo de la producción de código, en lugar de depender de aumentar el número de revisores.