

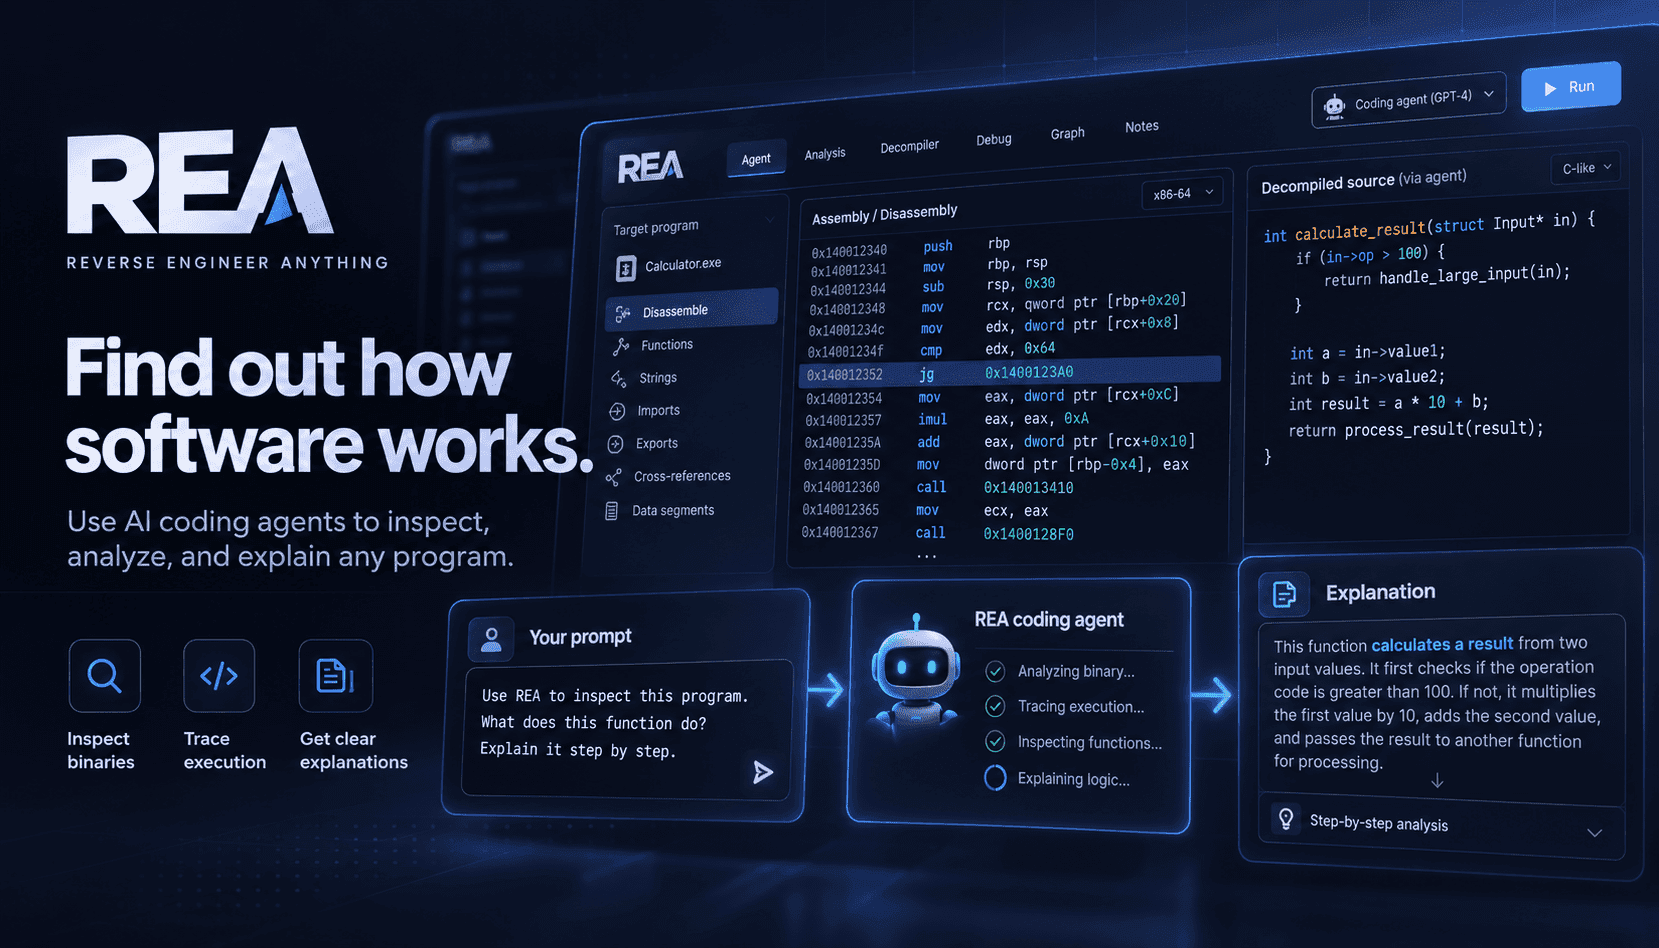
REA (Reverse Engineer Anything) replantea la ingeniería inversa como una cadena de herramientas que un agente de IA puede orquestar mediante un servidor MCP (Model Context Protocol) local. En lugar de conectar manualmente analizadores estáticos y dinámicos, una persona puede usar los flujos de trabajo, los contratos de evidencia y los adaptadores de proveedores de REA para que los agentes interactúen con motores de análisis nativo (Ghidra, Hopper, IDA), analizadores de JavaScript y Electron, inspectores de .NET, descompiladores de APK y herramientas de captura en tiempo de ejecución. El resultado es una investigación estructurada: el agente ejecuta los pasos, REA devuelve hallazgos con evidencia rastreable y el agente sintetiza conclusiones y pautas para la reconstrucción.
En la práctica, este proceso cambia la forma en que los equipos investigan funciones que no controlan. Un agente puede partir de una interacción registrada con la interfaz, seguir trazas de red y límites de IPC, extraer cadenas pertinentes y referencias a recursos, y profundizar en un hallazgo mediante una traza binaria específica. REA vincula esos artefactos con pseudocódigo descompilado y vistas de ensamblador del proveedor nativo configurado, adjunta grafos de llamadas y referencias, y organiza la evidencia para que el agente pueda justificar cada inferencia. Esta combinación de automatización y evidencia hace que las reconstrucciones sean reproducibles y fáciles de revisar.
Para los equipos que desarrollan integraciones, herramientas de migración o capas de compatibilidad, el diseño local de REA es importante: el análisis se ejecuta en el equipo o la infraestructura de quien investiga, no en un servicio de nube de terceros. Así se reduce el riesgo de exfiltración de datos y se mantiene el control legal sobre los artefactos analizados. REA también admite diversos objetivos —sitios web, apps de Electron, ensamblados de .NET, APK de Android, firmware y capturas de paquetes sin procesar—, de modo que una sola configuración de agente puede estandarizar las investigaciones en todo un conjunto de software heredado y propietario.
La adopción exige disciplina por parte de quienes operan las herramientas. El análisis nativo en profundidad sigue requiriendo licencias de IDA o Hopper cuando se usan, y los equipos deben documentar la autorización, el estado de las licencias y el alcance de la reconstrucción antes de empezar. REA incluye campos de evidencia y limitaciones precisamente para dejar claro qué se observó y qué aspectos siguen siendo ambiguos. Sin embargo, las organizaciones deben complementar esa transparencia con una revisión legal y salvaguardas internas para garantizar que la ingeniería inversa se limite a usos permitidos, como la interoperabilidad, la investigación de seguridad o el mantenimiento de software propio.