

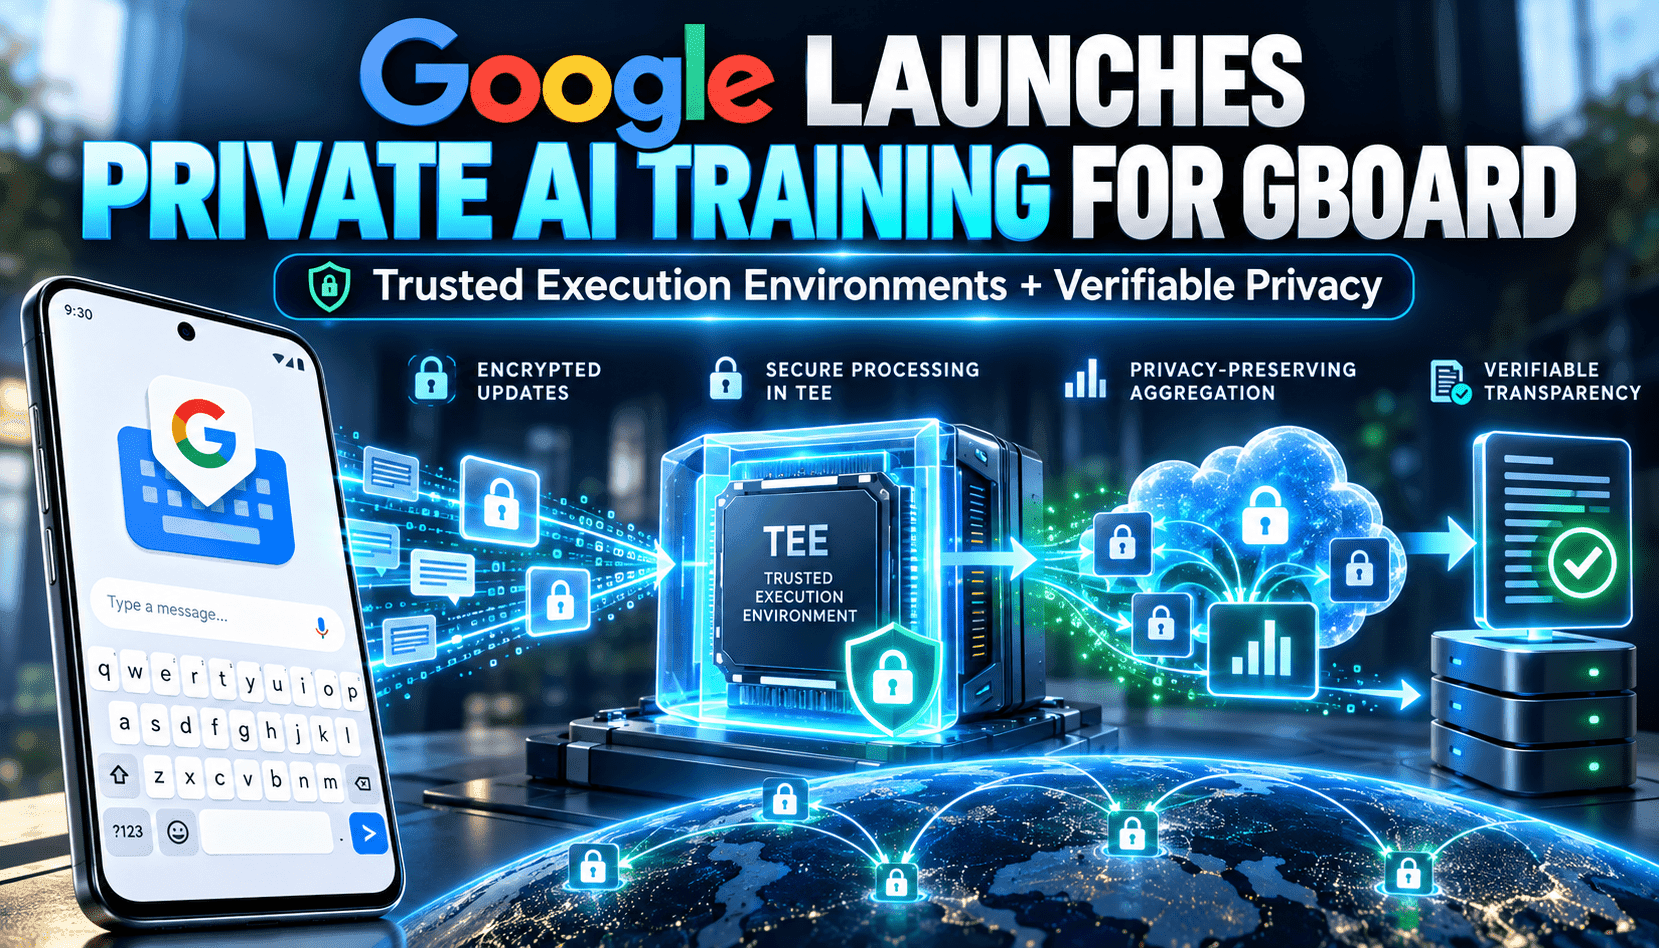
El anuncio de Google supone un cambio importante en las prácticas de aprendizaje federado: en lugar de depender principalmente del cálculo en los dispositivos y de la confianza en quienes operan los servidores, el nuevo sistema carga ejemplos cifrados de los dispositivos y limita el procesamiento del lado del servidor a entornos de ejecución de confianza (TEE) atestados. Los dispositivos publican en un registro público de transparencia las políticas de acceso que autorizan de antemano; luego, el sistema de gestión de claves (KMS) solo entrega claves de descifrado a los TEE cuyas cargas de trabajo atestadas se ajustan a esas políticas. La combinación de cargas cifradas, ejecución susceptible de atestación y vinculación con políticas crea una ruta auditable que verificadores externos pueden seguir para confirmar que el sistema funcionó según lo prometido.
En la práctica, el sistema sigue buscando los mismos resultados para el producto —iteraciones más rápidas del modelo, cohortes más grandes y mayor precisión en Gboard—, pero ahora ofrece pruebas de privacidad más sólidas. Trasladar las tareas de cálculo intensivo a TEE del lado del servidor reduce la dependencia de la disponibilidad variable de los dispositivos y de sus CPU, lo que permite coordinar los calendarios de entrenamiento, ajustar con más precisión los parámetros de privacidad diferencial (DP) y ejecutar procesos en paralelo en distintos TEE de trabajo. En la práctica, esto ha reducido considerablemente el tiempo de entrenamiento de los modelos de predicción de la siguiente palabra de Gboard y ha permitido usar multiplicadores de ruido más pequeños gracias a una selección optimizada de cohortes y a una orquestación centralizada que sigue siendo auditable.
Para los auditores y los equipos de privacidad, es fundamental que esta arquitectura combine controles técnicos que abordan distintos aspectos del problema de confianza: las compilaciones reproducibles y el código abierto permiten que terceros reconstruyan los binarios; los registros de transparencia al estilo de Rekor hacen público el conjunto de cargas de trabajo autorizadas; la atestación y las comprobaciones de políticas del KMS vinculan las claves con código atestado específico; y la privacidad diferencial garantiza que los pesos agregados del modelo que se publiquen no revelen datos individuales. Para evaluar si una implementación realmente elimina la necesidad de confiar en quien la opera, es necesario entender cómo interactúan estos componentes, en lugar de analizarlos por separado.