

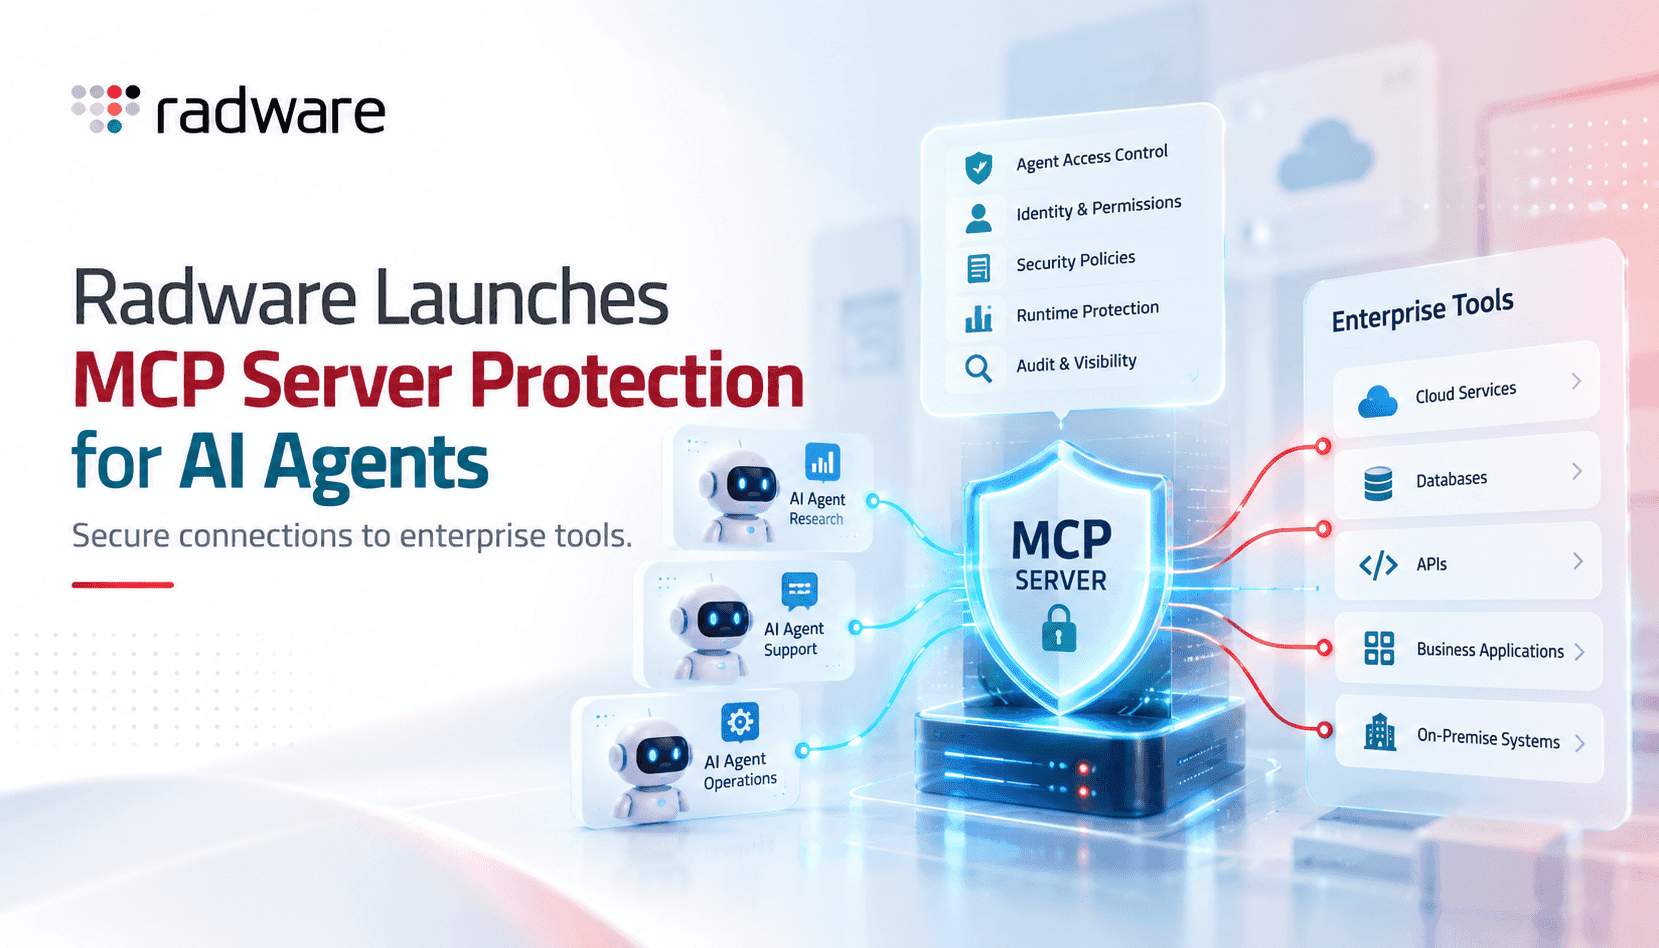
Las empresas están conectando rápidamente agentes de IA con sus aplicaciones y datos mediante el Model Context Protocol, que permite exponer herramientas, conectores y flujos de trabajo. Esta capa de conexión se ha convertido en un punto de control estratégico: determina qué pueden descubrir, invocar y devolver los agentes. La solución MCP Server Protection de Radware reconoce este cambio al considerar el servidor MCP una superficie de seguridad de primer nivel. Para los equipos de seguridad y plataformas, esto replantea el problema: ya no se trata solo de proteger servidores web y API, sino también el protocolo y la lógica de orquestación que permiten a los agentes actuar de forma autónoma sobre los sistemas empresariales.
El perfil de riesgo de MCP es particular. El envenenamiento de herramientas —cuando un atacante introduce definiciones maliciosas o manipuladas— puede inducir a los agentes a realizar acciones dañinas. Las acciones no autorizadas se producen cuando se abusa de agentes con acceso legítimo para ejecutar tareas que exceden el alcance previsto. Además, los propios servidores MCP maliciosos o comprometidos pueden dirigir las solicitudes de los agentes a sistemas controlados por atacantes. Los WAF y las soluciones tradicionales contra ataques DDoS carecen del contexto necesario para detectar estas amenazas basadas en el protocolo y el comportamiento. Por eso, la visibilidad adaptada a MCP, la detección del comportamiento y los controles de gobernanza se están convirtiendo rápidamente en funciones imprescindibles para las plataformas de seguridad empresarial.
La solución de Radware reúne tres capacidades de importancia operativa: descubrir y mapear los servidores MCP y las herramientas expuestas, aplicar protección consciente del protocolo para bloquear patrones de abuso y ofrecer controles de gobernanza para hacer cumplir las políticas. Al registrar las identidades de los agentes, las secuencias de invocación de herramientas y el consumo de recursos, permite pasar de una supervisión improvisada a la detección de anomalías basada en tendencias. Para quienes gestionan plataformas, la propuesta de valor es tanto operativa como defensiva: identificar qué herramientas son accesibles, qué agentes tienen más actividad y dónde las brechas de las políticas permiten escalar privilegios o filtrar datos.
Las concesiones que exige la adopción son reales. Incorporar seguridad para MCP añade latencia, nuevas fuentes de telemetría y trabajo de configuración en entornos de nube, Kubernetes e infraestructura local. Los equipos deben encontrar el equilibrio entre bloquear comportamientos agresivos de los agentes y mantener la automatización legítima. Para lograr buenos resultados, conviene desplegar la solución por etapas: primero, inventario y visibilidad; después, análisis del comportamiento de referencia; y, por último, bloqueo activo. La integración con la gestión de identidades y secretos, así como con CI/CD para las definiciones de herramientas, reduce los falsos positivos y garantiza que las políticas de MCP se adapten a los flujos de trabajo de desarrollo.