


1Password
Résumé NexusAi : 1Password Unified Access centralise la gouvernance des secrets, des identifiants et des jetons pour les utilisateurs, les agents d’IA et les machines. La solution réduit les privilèges permanents et impose un accès juste-à-temps dans les environnements d’entreprise.
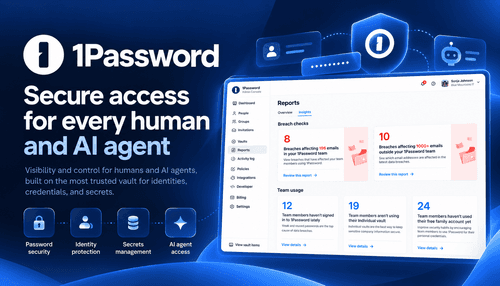
NexusAi Vue d’ensemble
Concrètement, les équipes utilisent 1Password pour détecter les identifiants dans leurs services SaaS et leur infrastructure, classer les éléments sensibles dans un coffre-fort géré et définir des règles d’émission. Les services et les agents ne reçoivent ainsi que les secrets dont ils ont besoin, au moment opportun.
Fonctionnalités principales
Cette solution s’adresse aux ingénieurs en sécurité, aux équipes plateforme et aux spécialistes de l’IA qui doivent concilier agilité et gouvernance. Elle répond aux risques courants — identifiants permanents, jetons SaaS non gérés et extension incontrôlée des accès des agents — en imposant une attribution temporaire selon le principe du moindre privilège, tout en garantissant une traçabilité complète pour la conformité et la réponse aux incidents.
- Détectez et inventoriez automatiquement les jetons SaaS et les identifiants dans toute votre organisation.
- Fournissez des identifiants à l’exécution uniquement après avoir vérifié l’identité et la posture de l’agent ou de la charge de travail.
- Appliquez un accès privilégié juste-à-temps grâce à des règles d’élévation granulaires et vérifiables.
- Intégrez la solution aux fournisseurs d’identité, aux systèmes CI/CD et aux flux de travail des développeurs à l’aide d’API.
- Réduisez les privilèges permanents et centralisez les pistes d’audit des accès des utilisateurs et des machines.
Pourquoi les ingénieurs choisissent 1Password Unified Access
Cas d’usage concrets
Le déploiement d’Unified Access commence par la détection et le stockage dans un coffre-fort : connectez vos fournisseurs d’identité et vos sources SaaS, lancez la détection des jetons, puis importez les identifiants dans des coffres-forts gérés. Les équipes configurent ensuite les règles d’accès, intègrent Credential Broker aux environnements d’exécution des agents ou aux pipelines CI/CD, et activent les vérifications de posture des appareils. Une documentation complète pour les développeurs et des SDK facilitent l’automatisation. Le déploiement progresse généralement de la phase de détection à des essais des règles, puis à une mise en œuvre plus large dans les équipes et les charges de travail.
NexusAi: 1Password réduit les risques en attribuant des identifiants juste suffisants au moment opportun et en conservant une piste d’audit consultable, sans exposer les secrets bruts.
Premiers pas
En tant que plan de contrôle unifié, 1Password met l’accent sur la visibilité, l’attribution selon le principe du moindre privilège et la traçabilité. La solution se distingue par son courtage d’identifiants adapté aux agents, sa gouvernance intégrée des jetons SaaS et son modèle centré sur les coffres-forts, qui sépare la détection de l’émission à l’exécution afin de limiter l’impact d’une compromission.
Ouvrez l’outil et examinez son expérience produit principale.
Créez votre compte ou accédez à votre espace de travail existant.
Utilisez votre propre tâche pour évaluer la vitesse, la qualité et l’adéquation.
Vérifiez des outils IA similaires avant de prendre une décision finale.
1Password
1Password est une entreprise spécialisée dans les accès sans mot de passe, la gestion des secrets et la gouvernance unifiée des identifiants pour les entreprises. Elle met l’accent sur une sécurité facile à utiliser pour les personnes et les agents logiciels dans les environnements cloud natifs.
1Password Unified Access est une plateforme de niveau entreprise qui détecte, sécurise et audite les identifiants des utilisateurs, des machines et des agents d’IA. Elle associe un coffre-fort de secrets à la vérification à l’exécution (Credential Broker), à l’accès privilégié juste-à-temps, à la détection des jetons SaaS et au contrôle des dépenses, ainsi qu’à la vérification de la posture des appareils. La plateforme s’intègre aux fournisseurs d’identité, aux pipelines CI/CD, aux charges de travail cloud et aux environnements d’exécution des agents pour fournir des identifiants à privilèges minimaux et limités dans le temps, au moment où ils sont utilisés. Les équipes techniques disposent d’API et de connecteurs pour automatiser l’intégration, de journaux d’audit pour assurer la conformité et de règles d’accès granulaires qui séparent la détection, l’émission et l’audit des secrets, sans exposer les identifiants bruts à des agents non vérifiés.
Visiter 1Password
Commentaires (0)
Aucun commentaire trouvé