


Aembit
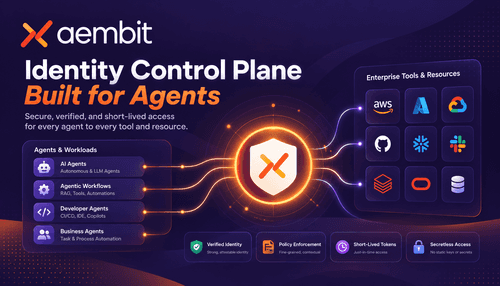
Résumé NexusAi : Aembit propose un plan de contrôle axé sur l’identité qui vérifie les identités des agents et des workloads, délivre des identifiants à durée de vie limitée et applique des politiques à l’exécution pour l’IA agentique, les workloads cloud et les serveurs MCP, sans stocker de secrets à longue durée de vie.
NexusAi Vue d’ensemble
Aembit gère les accès au moment de chaque requête : la plateforme vérifie l’agent et, le cas échéant, le contexte de l’utilisateur, évalue les politiques et la posture de sécurité de l’environnement, délivre un identifiant à durée de vie limitée et aux privilèges restreints, puis consigne la transaction dans un journal vérifiable — le tout sans intégrer de secrets à longue durée de vie aux agents ou aux serveurs.
Fonctionnalités
Aembit s’adresse aux équipes plateforme, sécurité et DevOps qui développent ou exploitent des systèmes d’IA agentique, des pipelines CI/CD et des intégrations de service à service. La solution convient aux organisations qui souhaitent déployer des copilotes reposant sur des LLM, des agents autonomes ou des workflows d’agents B2B, tout en respectant le principe du moindre privilège et en conservant une visibilité à des fins d’investigation. Parmi ses utilisateurs types figurent les équipes de sécurité des grandes entreprises qui éliminent les identifiants permanents, les ingénieurs plateforme qui mettent en place des déploiements sans secrets et les MSP qui contrôlent les accès des agents dans les environnements de leurs clients.
- Vérifie l’identité de l’agent et, le cas échéant, celle de l’utilisateur avant d’accorder tout accès nécessitant des identifiants.
- Délivre à la demande des identifiants à durée de vie limitée et aux privilèges restreints, plutôt que des secrets à longue durée de vie.
- Applique des politiques conditionnelles en fonction de la posture à l’exécution, de la géolocalisation et des signaux d’authentification multifacteur.
- Combine le contexte de l’agent et celui de l’humain pour assurer une attribution précise et produire des pistes d’audit.
- S’intègre à OIDC, OAuth 2.1, SPIFFE, CrowdStrike, Wiz et Snowflake.
Points forts
À qui s’adresse la solution
La mise en route demande peu d’efforts de développement : créez un tenant, connectez votre fournisseur d’identité et vos fournisseurs d’identifiants, puis intégrez les agents via la passerelle ou les intégrations existantes. Pour les workloads cloud natifs, utilisez SPIFFE ou JWT-SVID ; pour les clients MCP et LLM, configurez les flux OAuth 2.1 et les politiques d’exécution. Appuyez-vous sur les modèles de politiques fournis, activez les connecteurs de posture CrowdStrike et Wiz, testez la délivrance des jetons dans un espace de noms sécurisé et transférez les journaux d’audit vers votre SIEM pour vérifier la conformité.
NexusAi: Aembit change vraiment la donne ! En plus de renforcer notre sécurité, la solution nous aide à automatiser nos processus existants.
Premiers pas
Aembit déploie à grande échelle la gestion des identités pour les accès non humains : aucun secret stocké, attribution combinée, délivrance de jetons régie par des politiques et révocation rapide. La plateforme complète les fournisseurs d’identité et les gestionnaires de secrets existants par un plan de contrôle à l’exécution qui réduit la rotation des identifiants et fournit des données d’audit cohérentes pour les agents, les serveurs MCP et les workloads traditionnels.
Ouvrez l’outil et examinez son expérience produit principale.
Créez votre compte ou accédez à votre espace de travail existant.
Utilisez votre propre tâche pour évaluer la vitesse, la qualité et l’adéquation.
Vérifiez des outils IA similaires avant de prendre une décision finale.
Aembit
Aembit est une jeune entreprise de cybersécurité qui développe un plan de contrôle axé sur l’identité pour les accès non humains. Elle mise sur l’application des règles à l’exécution, la gestion des identifiants sans secrets et les intégrations avec les clouds d’entreprise et les fournisseurs de solutions de sécurité afin d’accélérer l’adoption sécurisée de l’IA.
Aembit est un plan de contrôle axé sur l’identité qui sécurise l’IA agentique et les workloads non humains en vérifiant les identités, en appliquant des politiques à l’exécution et en délivrant des identifiants à durée de vie limitée et aux privilèges restreints. La plateforme élimine les secrets permanents des agents et des configurations de serveurs MCP, combine le contexte de l’agent et de l’utilisateur pour assurer la traçabilité, et s’intègre à OIDC, OAuth 2.1, SPIFFE et aux principaux fournisseurs cloud. En tant que courtier d’identité et passerelle, Aembit évalue le contexte d’exécution — notamment le niveau de sécurité et la robustesse de l’authentification multifacteur —, applique les politiques, échange ou délivre des identifiants adaptés à chaque tâche et consigne chaque action à des fins d’audit et de conformité. Les déploiements prennent en charge les environnements cloud, SaaS et sur site, avec des intégrations pour CrowdStrike, Wiz, Snowflake et des fournisseurs de LLM comme Claude et OpenAI. La plateforme s’adresse aux équipes d’ingénierie et de sécurité qui ont besoin d’appliquer des contrôles à l’exécution pour les agents autonomes, sans développer de code d’authentification sur mesure.
Visiter Aembit
Commentaires (0)
Aucun commentaire trouvé