


aikido
Résumé NexusAi : Aikido Security est une plateforme AppSec unifiée, pensée pour les développeurs, couvrant le code, le cloud et le runtime. Elle combine SCA, SAST, DSPM/CSPM, DAST, pentesting continu et défense en temps réel avec des agents IA qui trient, ouvrent des pull requests et corrigent automatiquement les problèmes tout au long du SDLC.

NexusAi Vue d’ensemble
Connectez vos dépôts et comptes cloud ; Aikido construit un contexte applicatif à partir du code, des pipelines, des services et des flux de données. Les scans s’exécutent en continu sur le code et l’infrastructure. Les résultats sont dédupliqués, priorisés selon l’exploitabilité et attribués aux responsables. Les agents rédigent des PR avec correctifs et tests, puis vérifient les changements en pré-production.
Ce que ça fait
Aikido s’adresse aux équipes d’ingénierie, ingénieurs plateforme et sécurité, praticiens AppSec et RSSI qui recherchent du signal plutôt que du bruit et des workflows alignés avec les développeurs. Il convient aux startups standardisant la sécurité, aux grandes entreprises consolidant leurs outils, et aux secteurs réglementés comme la FinTech, la HealthTech et le secteur public. Les équipes adoptant des agents IA, évoluant sur de nombreux dépôts et services, ou nécessitant du scan on-premise et de la gouvernance bénéficient de son automatisation et de son contexte applicatif partagé.
- Le SAST et la revue de code augmentés par IA ouvrent des PR avec des remédiations sûres et testables.
- Le SCA détecte les paquets vulnérables ou malveillants, les licences et les risques liés à la chaîne d’approvisionnement.
- Le scan cloud révèle les mauvaises configurations, l’exposition des données et les dérives entre comptes et clusters.
- Le DAST, le scan d’API et les pentests continus prouvent l’exploitabilité avec des preuves exploitables.
- La protection runtime et des appareils bloque malwares, bots et comportements suspects dans l’application.
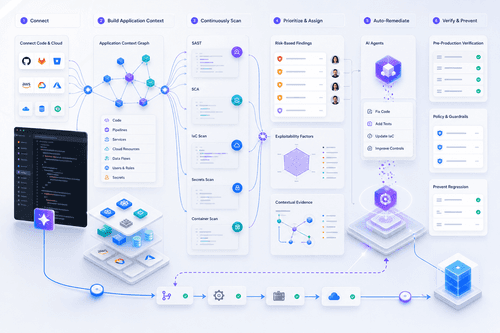
Points forts et cas d’usage
Pour qui c’est fait
Commencez par connecter GitHub, GitLab ou d’autres systèmes Git et liez vos comptes cloud (ex. AWS, Azure, GCP). Activez les intégrations IDE et CI/CD optionnelles pour faire remonter les résultats pendant le développement et les builds. Configurez politiques, seuils de gravité et propriété du code. Aikido fonctionne sans agent, découvre automatiquement les services et priorise les risques exploitables. Les agents proposent des PR avec correctifs et tests ; vous révisez et fusionnez. Utilisez le scan on-premise pour les environnements restreints. La documentation développeur, l’API publique et le changelog facilitent l’automatisation et l’intégration à grande échelle.
NexusAi: Une sécurité qui ouvre une PR au lieu d’un ticket, pour que les développeurs continuent à livrer.
Premiers pas
La force d’Aikido réside dans un contexte applicatif unique couvrant du code à la production, associé à des agents qui corrigent autant qu’ils détectent. En validant l’exploitabilité et en livrant des remédiations via PR, il réduit le bruit et accélère le temps de correction — sans orchestrer des flottes d’agents ni jongler avec des outils fragmentés.
Ouvrez l’outil et examinez son expérience produit principale.
Créez votre compte ou accédez à votre espace de travail existant.
Utilisez votre propre tâche pour évaluer la vitesse, la qualité et l’adéquation.
Vérifiez des outils IA similaires avant de prendre une décision finale.
aikido
Aikido Security BV conçoit des produits de sécurité pensés pour les développeurs, unifiant protection du code, du cloud et du runtime. L’équipe maintient des outils open source et une plateforme intégrée avec l’automatisation au cœur. Aikido met l’accent sur la sécurité, la confidentialité, la conformité SOC 2, ISO 27001 et ISO 42001, avec des capacités FedRAMP en cours de déploiement pour les charges réglementées.
Aikido Security est une plateforme de sécurité applicative unifiée qui offre aux développeurs et aux équipes de sécurité un système unique, du code à la production. Elle analyse les dépôts pour détecter vulnérabilités, secrets, dépendances malveillantes et problèmes de qualité de code ; réalise des analyses SAST augmentées par IA et des revues approfondies de pull requests ; et génère des SBOM avec contexte de licences. Le même modèle applicatif alimente le scan cloud pour les mauvaises configurations, Kubernetes, l’infrastructure-as-code, les images conteneurisées, les images durcies et l’exposition de données sensibles (DSPM/CSPM). Les tests offensifs s’exécutent en continu via du pentesting piloté par IA, DAST, scan d’API et découverte de surface d’attaque pour prouver l’exploitabilité avant les attaquants. Les protections runtime étendent la couverture aux appareils et au trafic in-app, bloquant malwares et bots. Les workflows multi-agents ne se contentent pas de générer des alertes : ils ouvrent des PR, proposent des correctifs et valident les corrections en staging, réduisant faux positifs et délais de remédiation. Les intégrations couvrent IDE, CI/CD, clouds et systèmes Git, avec scan on-premise si nécessaire.
Visiter aikido
Commentaires (0)
Aucun commentaire trouvé