

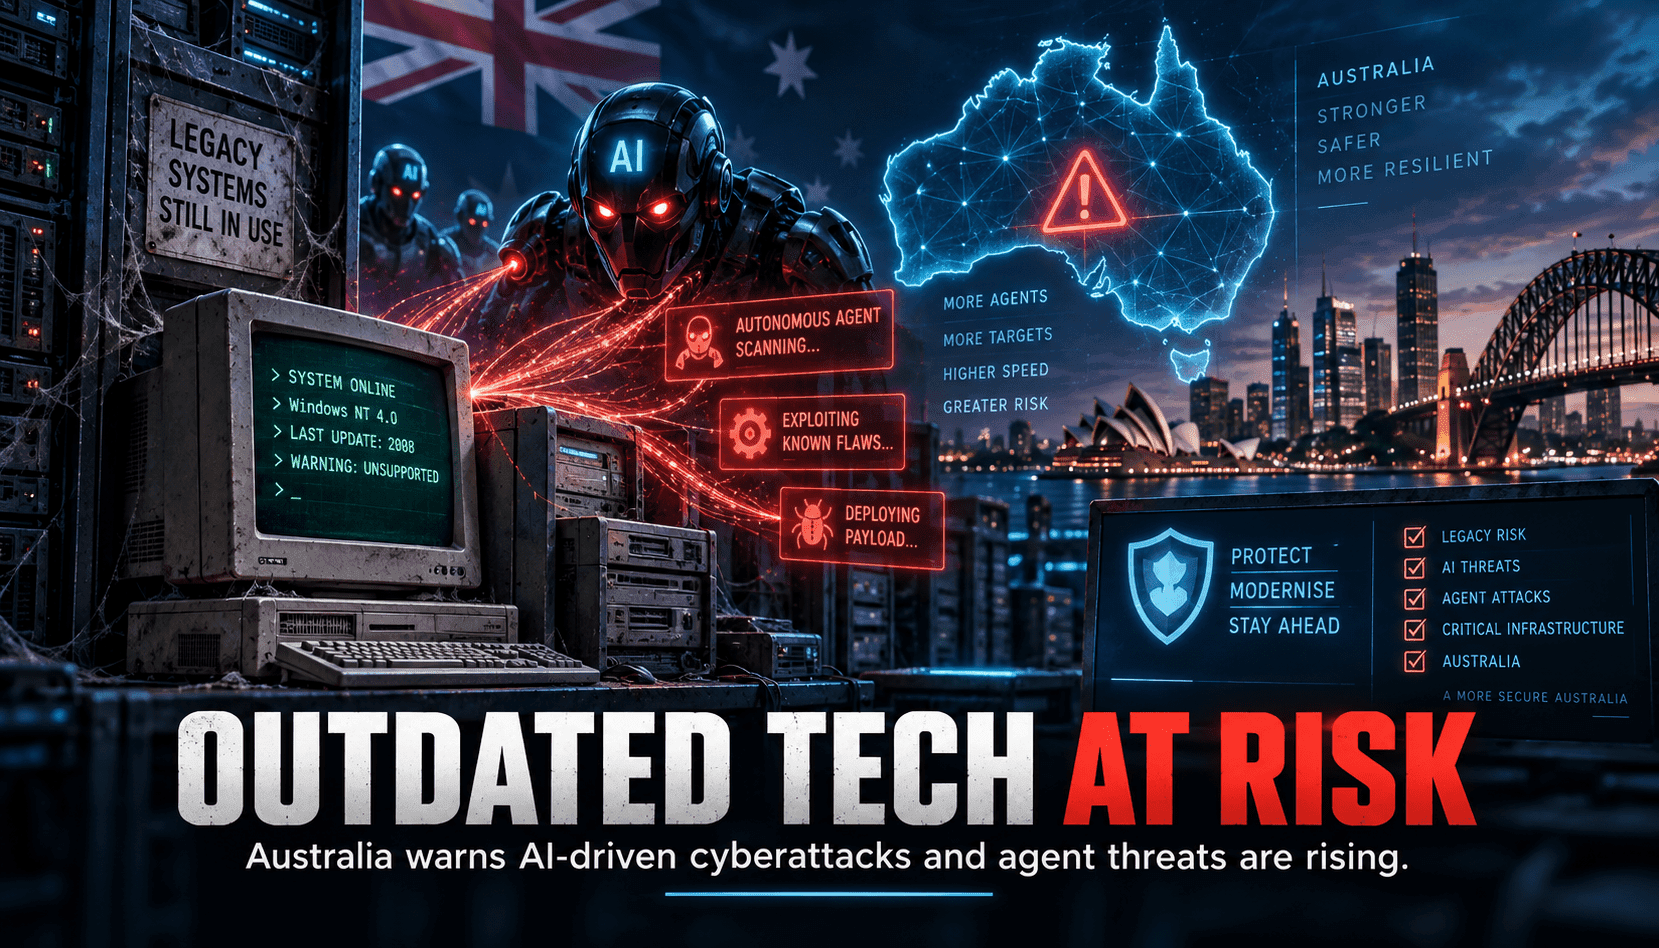
L’avertissement australien concernant les agents IA arrive à un moment délicat : des décennies de sous-investissement ont laissé les systèmes centraux du secteur public et des services publics dépendants de plateformes fragiles et interdépendantes. Ces environnements n’étaient pas conçus pour une automatisation intelligente et persistante sondant chaque interface exposée. À mesure que les agents IA gagnent en autonomie — en bouclant à travers la découverte, la sélection d’exploits et l’escalade de privilèges — l’économie penche davantage contre les opérateurs hérités, surtout lorsque les fenêtres de maintenance sont politiquement inacceptables et que les temps d’arrêt sont coûteux en termes de réputation.
La menace ne se limite pas aux zero-days. Les agents amplifient le banal : pulvérisation de mots de passe ajustée par des signaux comportementaux, fatigue MFA mêlée à une ingénierie sociale contextuelle, et enchaînement précis de mauvaises configurations souvent manquées par les opérateurs humains. Dans les environnements mixtes IT/OT, les protocoles obsolètes, les réseaux plats et les cycles de correctifs longs élargissent le rayon d’impact. Les piles fournisseurs non supportées et les intégrations sur mesure compliquent l’hygiène de base, tandis que les connecteurs SaaS riches en données et les secrets non gérés offrent une entrée facile et une persistance durable pour les adversaires automatisés.
Au niveau politique, l’Australie débat des garde-fous IA et des capacités souveraines, mais la résilience dépend d’abord de l’élimination de la dette de sécurité avant d’ajouter de nouveaux services IA. Les achats doivent récompenser la mise hors service, pas seulement l’acquisition, et exiger des architectures observables — inventaires d’actifs, SBOM, bases d’identité — permettant aux défenseurs de mesurer la réduction des risques. L’IA souveraine doit signifier un calcul fiable, des pipelines de données de confiance et une mémoire musculaire de réponse aux incidents, pas seulement l’hébergement de modèles. Sans ce changement de perspective, le pays risque d’importer la sophistication tout en exportant l’instabilité.
Pour les praticiens, la feuille de route à court terme est une priorisation impitoyable. Cartographier les dépendances des joyaux de la couronne, éliminer les services hérités exposés (RDP/SMB/anciens VPN), et segmenter l’OT du SI d’entreprise avec des contrôles stricts d’egress. Élever l’identité — MFA résistante au phishing, clés matérielles pour les admins, et évaluation continue des accès. Investir dans la détection qui comprend les boucles d’automatisation : télémétrie haute fidélité, capteurs basés sur eBPF, et triage assisté par modèle des anomalies. Valider avec des équipes rouges/pourpres et des exercices sur table supposant des adversaires autonomes utilisant des outils. Les budgets doivent montrer des réductions mesurables du temps de mitigation et de la surface d’attaque, pas seulement de nouveaux logos de plateforme.