

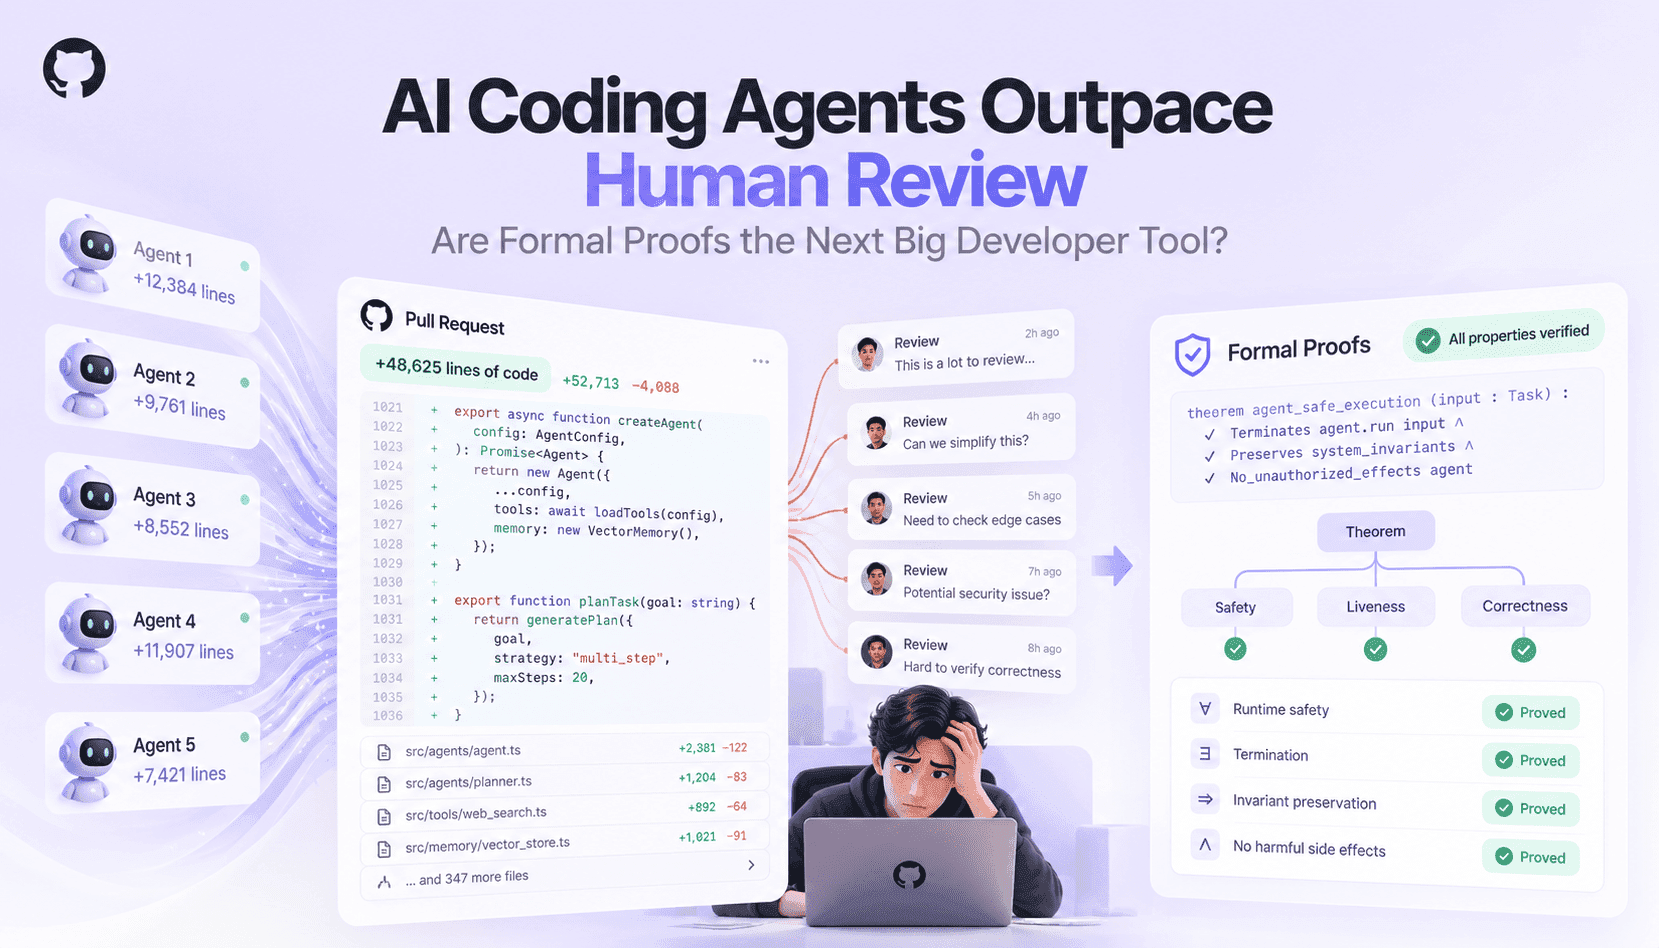
Copilot派生ツールから自律型エージェントのワークフローまで、コードを書くエージェントの台頭は、エンジニアリングの進め方を変えました。かつてはチームが1日に数件の人手によるPRを処理していたところ、今では多くのチームに、生成されたパッチや雛形、新しいモジュールが次々と届きます。これによって機能開発の速度は上がりますが、同時に検証待ちのコードも積み上がります。人間のレビュアーには限りがあり、フォーマット確認やリンター、表面的なレビューといった軽量なチェックだけでは拡大する負荷に対応できません。このギャップが、エージェントを活用した開発パイプラインでインシデントや設定の退行、セキュリティ設定の不備が増える背景にある、運用上の課題です。
検証手法によって、検出できる不具合の種類は異なります。ユニットテストや統合テストは、指定された入力に対する動作を確認します。静的解析は、型や処理フローの問題、特定のAPIの誤用を見つけます。AI支援コードレビューは、スタイル上の問題や不具合の可能性を指摘します。形式検証は、厳密な仕様を記述できる場合に、あらゆる入力に対する性質を証明します。どれか一つで全てを解決できるわけではありません。テストでは、選んだ入力に含まれない境界条件を見逃します。静的解析は誤検知を出すことがあり、動的なパターンへの対応も苦手です。AIレビューは、モデルの幻覚に左右される可能性があります。形式的証明には事前のコストがかかり、明確な仕様と、多くの場合、制約されたコード構造が必要です。
MicrosoftのProof-Driven Developmentに関する研究は、形式手法を開発者のワークフローに実用的な形で組み込む方法を示しています。重要なモジュールに対象を絞り、実行可能な仕様から証明を導くことで、テストでは捉えきれない論理や並行処理のエラーを、まとまった種類ごと排除できます。GitHub AI Scanなどのスキャンプラットフォームは、既知の脆弱性パターンやリスクの高い依存関係を、継続的かつ大規模に検出します。これらが示すのは、手法を組み合わせるアプローチです。それぞれに適した場面で、自動化ツール、確率的な手法、決定論的な手法を使い分け、コストは高くても決定的な形式手法は、最もリスクの高いコードに適用します。
Claude Code、Codex、GitHub Copilotやエージェント型ワークフローを使うチームにとって、実務上の問いは、エージェントの生産性を保ちながら欠陥や脆弱性を管理できる運用パイプラインを、こうしたツールでどう構築するかです。この記事では、検証手法を並べて比較し、形式的証明を適用すべき場面について具体的に提案します。さらに、自動生成にサンドボックス環境でのテスト、段階的な証明、人間の判断を組み合わせる手順も紹介します。レビュアーの人数ではなく、コード生成量に合わせて検証を拡張できるワークフローを目指します。