

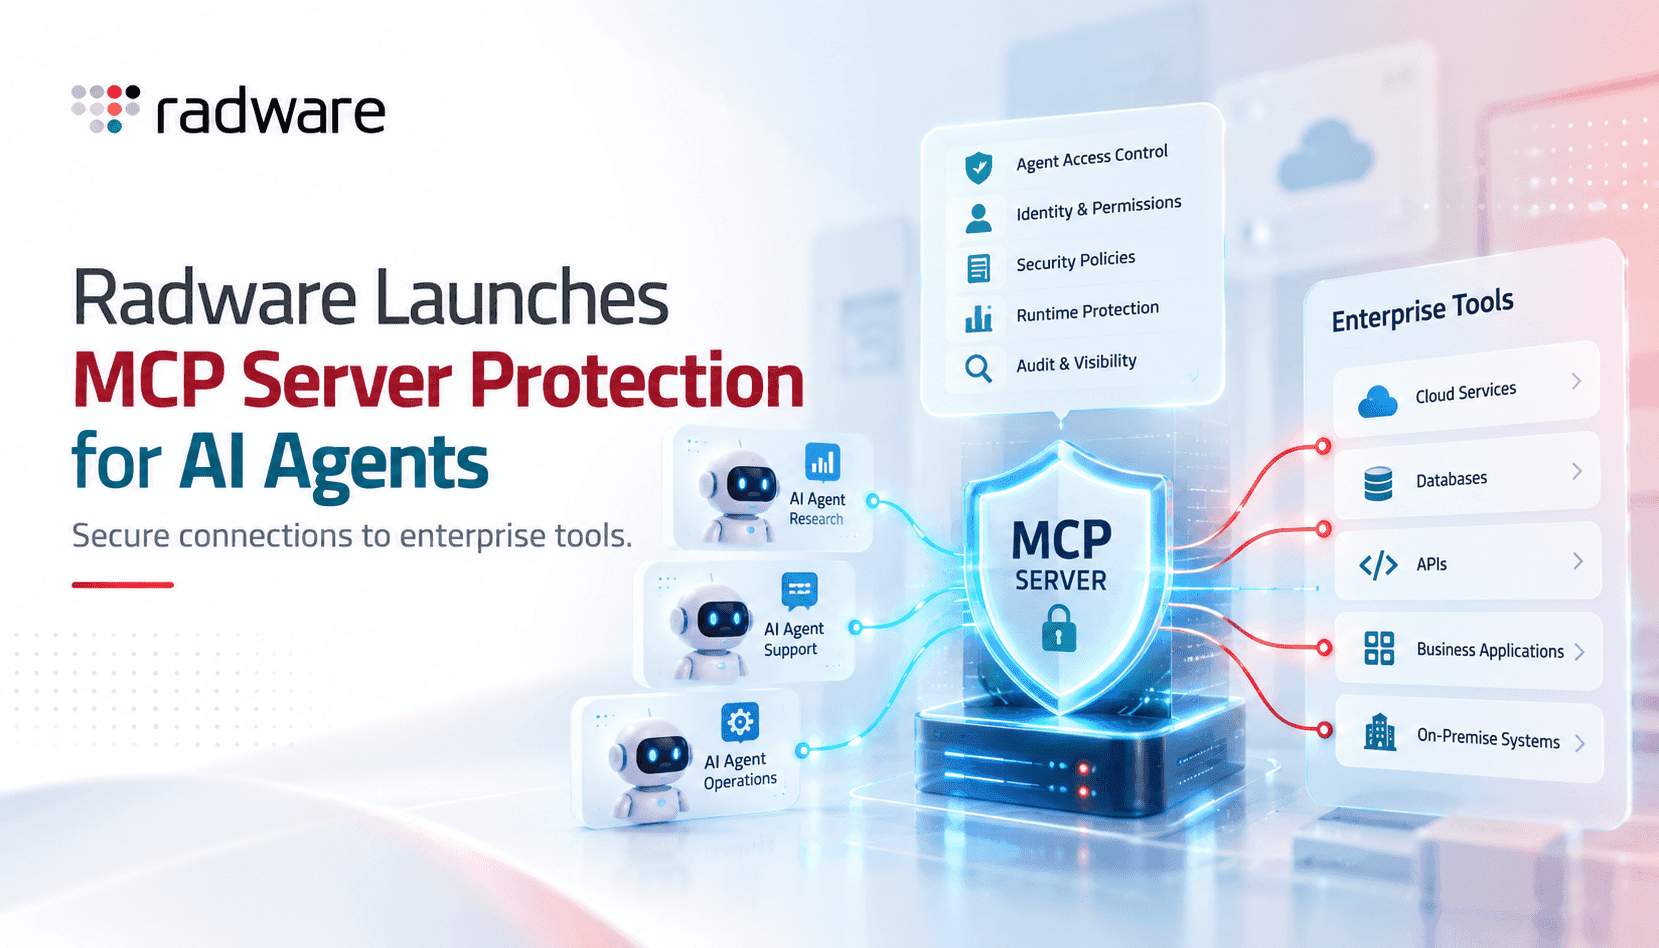
企業ではModel Context Protocol(MCP)を活用し、ツール、コネクター、ワークフローを公開することで、AIエージェントをアプリケーションやデータ基盤に急速に組み込んでいます。この接続レイヤーは、エージェントが何を見つけ、呼び出し、返せるかを仲介する、戦略上重要な制御ポイントになりました。RadwareのMCPサーバー保護は、MCPサーバーを独立した重要なセキュリティ対象として扱うことで、この変化を捉えています。セキュリティチームやプラットフォームチームにとって、これは課題をWebサーバーやAPIの保護から、エージェントが業務システムに対して自律的に動作できるようにするプロトコルとオーケストレーションロジックの保護へと捉え直すことを意味します。
MCPを取り巻くリスクには、特有の性質があります。ツールポイズニングとは、攻撃者が悪意ある、または改ざんしたツール定義を注入し、エージェントに有害な操作を実行させる手法です。不正な操作は、正当なアクセス経路を持つエージェントを悪用し、想定された範囲を超えるタスクを実行させることで発生します。また、悪意あるMCPサーバーや侵害されたMCPサーバーが、エージェントのリクエストを攻撃者が制御するバックエンドへ転送する可能性もあります。従来のWAFやDDoS対策製品では、こうしたプロトコルや挙動に起因する脅威を検知するためのコンテキストが不足しています。そのため、MCPに対応した可視化、振る舞い検知、ガバナンス制御は、企業のセキュリティ基盤に急速に欠かせない機能となりつつあります。
Radwareの製品には、運用上重要な3つの機能が統合されています。MCPサーバーと公開されているツールの検出・マッピング、不正利用パターンをブロックするプロトコル対応の保護、そしてポリシー適用のためのガバナンス制御です。エージェントのID、ツール呼び出しの順序、リソース消費量を記録することで、場当たり的な監視から、傾向に基づく異常検知へと移行できます。プラットフォームの運用担当者にとって、その価値は防御面と運用面の両方にあります。どのツールにアクセスできるのか、どのエージェントが最も活発なのか、どこにポリシーの抜け穴があり権限昇格やデータ漏えいにつながるのかを把握できます。
導入に伴うトレードオフも無視できません。MCPセキュリティを導入すると、レイテンシー、新たなテレメトリーストリーム、クラウド、Kubernetes、オンプレミス機器にまたがる設定負荷が生じます。チームは、強引なエージェントの動作をブロックすることと、正当な自動化を維持することのバランスを取る必要があります。現実的な成功の鍵は段階的な導入です。まず資産の把握と可視化を行い、次に通常の挙動を分析して基準を作り、その後にアクティブなブロックを導入します。ツール定義をID管理、シークレット管理、CI/CDと連携させれば、誤検知を減らし、MCPポリシーを開発者のワークフローに沿わせることができます。