

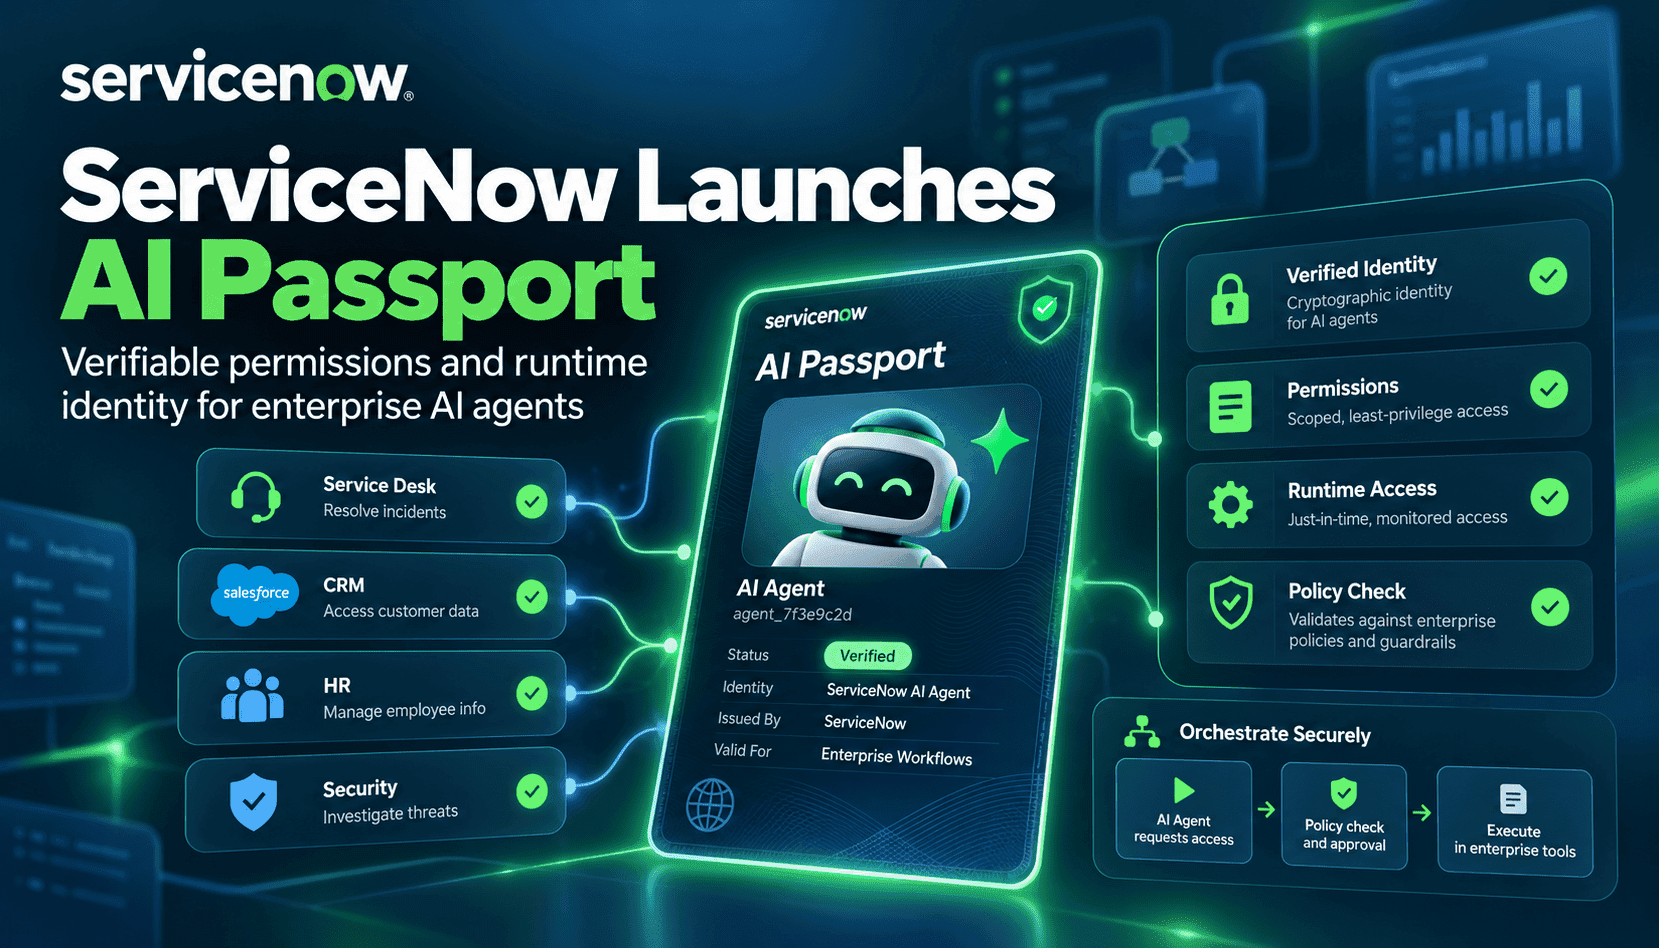
ServiceNowのAI Passportは、事後のログ記録ではなく、実行時の証明に基づくエージェントガバナンスを実現します。Passportは暗号署名付きの認証情報を発行し、ワークフローの各ステップでエージェントとそのランタイムに提示と検証を求めます。認証情報には、どのデータ、API呼び出し、アプリケーション操作が許可されているかという権限範囲が示され、CMDB、GRC、ワークフロー承認に基づく企業の最新コンテキストが反映されます。実務上の利点は、問題の未然防止です。エージェントが許可範囲外の操作を試みた場合、対応に時間のかかる人手での修正に頼ることなく、制御ポイントが即座に処理を制限、転送、または停止できます。
技術面では、Passportはオープン仕様に基づいて構築されており、IDプロバイダー、制御レイヤー、サードパーティ製ランタイムが認証情報を発行・検証できます。ServiceNowはPassportをMCP対応の制御機能と組み合わせ、NVIDIA Open Agent Safety Platformのコンポーネントを活用した本番環境向けの制御実装を進めています。この組み合わせが重要なのは、暗号学的な証明も、オンプレミスのGPUクラスター、ハイパースケーラーのセキュア環境、組み込み型SaaSエージェントのいずれであっても、ランタイムが継続的に検証し、機械の処理速度でポリシーを適用して初めて役立つからです。企業にとっては、ID、権限の対応付け、ランタイムのテレメトリーを一元的な運用制御プレーンに結び付けられることを意味します。
Passportを有効に機能させるには、エージェントの検出と継続的な可観測性が欠かせません。ServiceNowのSuper Intelligence Control Towerは、シャドーAIを可視化し、エージェントの権限を実際のアクセス権と照合するとともに、監査証跡を一元管理します。これにより、認可判断が業務コンテキストに確実にひも付いていることを証明できます。特に重要なのは、Passportがきめ細かな失効と範囲を限定した権限委任に対応している点です。企業はエージェントの連鎖全体で委任権限を絞り込み、認証情報を一斉に入れ替えることなく証明を失効できます。規制の厳しい業界では、検出、実行時制御、監査可能な判断を組み合わせることで、輪郭の曖昧な運用リスクを具体的に管理できる課題へと変えられます。
導入によって運用上のメリットが得られる一方、新たな作業も発生します。チームはPassportの発行機能をID管理フローに組み込み、ランタイムやMCPサーバーに制御フックを追加し、ポリシー定義をCMDBやGRCシステムと整合させる必要があります。サードパーティが一時的に起動するエージェント、挙動を変えるモデル更新、制御を複雑にするマルチテナント型ランタイムなど、例外的なケースもあるでしょう。それでも、明確に範囲を定めた認証情報から始め、継続的な検証を行えば、場当たり的なエージェント導入に比べて影響範囲を抑え、インシデントの調査もしやすくなります。