

本番環境で稼働するエージェントの多くは、いまだに共有APIキー、サービスアカウント、埋め込み認証情報といった大ざっぱな手段に頼っています。重要度の低いタスクを少数のエージェントで処理するなら問題ありませんが、決済情報、患者記録、特権インフラに関わる複数エージェントの連携では破綻します。下流のMCPサーバーやデータベースから見えるのがキーで認証されたリクエストだけでは、どのエージェントや人間がその操作を意図したのか特定できません。その結果、チームは過剰に信頼するか、ワークフローを壊すほど厳しく制限するかの二択を迫られます。
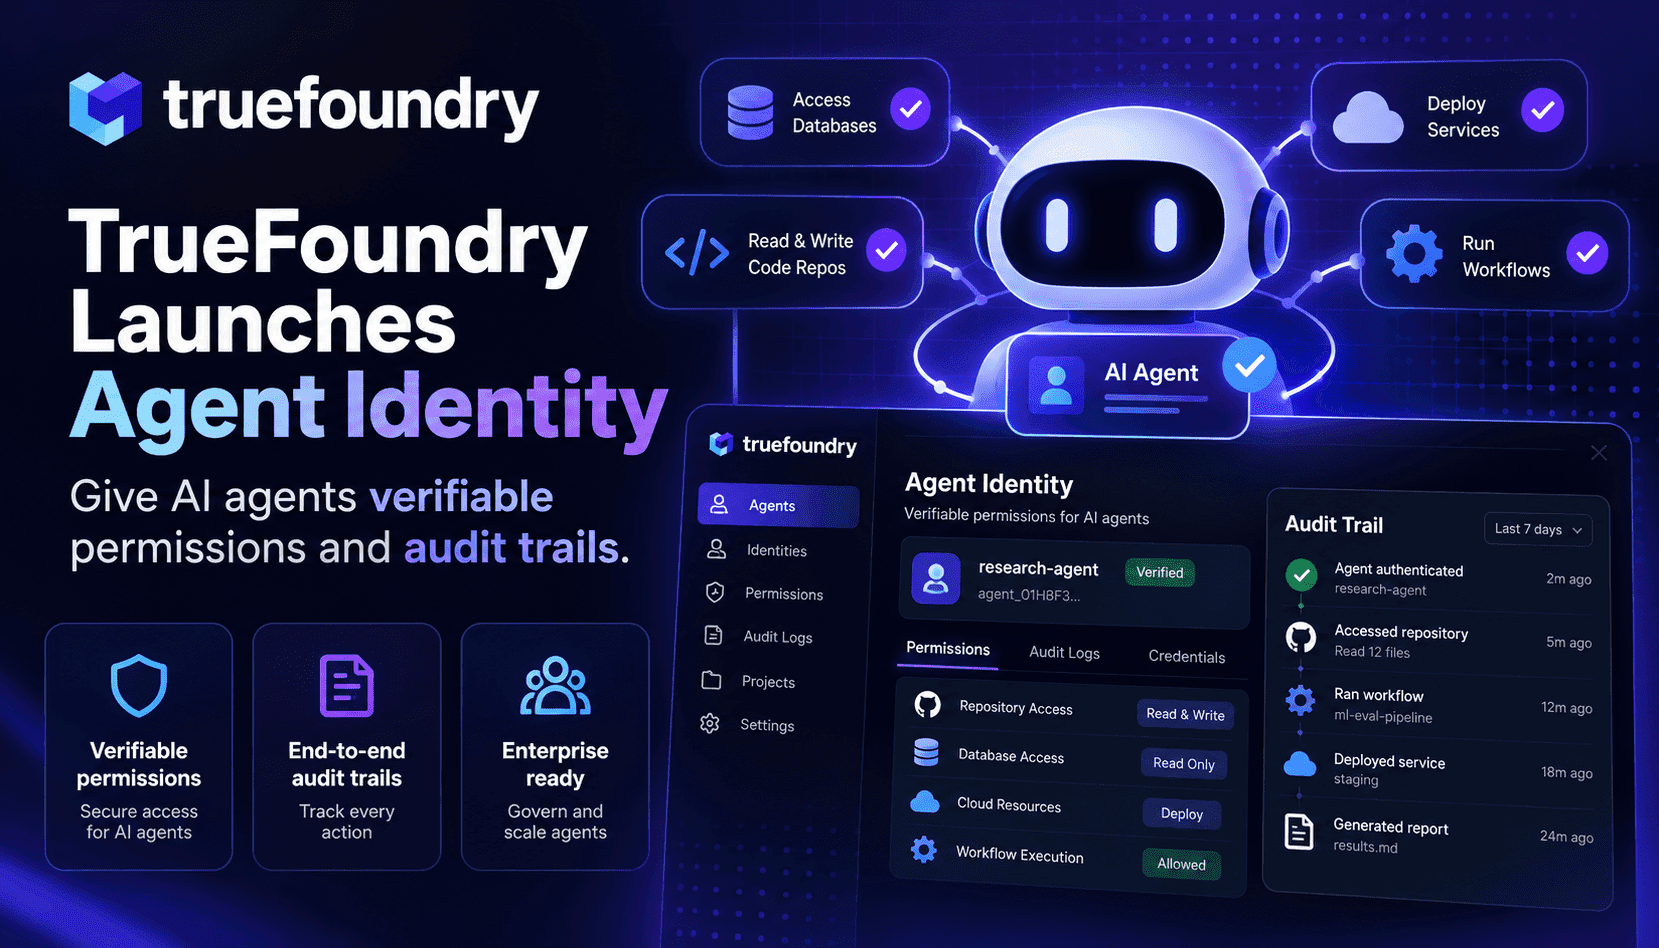
TrueFoundryのAgent Identityは、この課題を捉え直します。各エージェントを、TrueFoundryが発行する、またはIdP(Okta、Microsoft Entra、OIDC、SPIFFE)を基盤とする検証可能な認証情報を持つ主体として扱います。このIDは実行環境やホスティング方式に依存しないため、Bedrock AgentCore、Vertex AI、LangGraph、独自サービス上のエージェントを、コード変更なしで管理できます。ゲートウェイがトークンのライフサイクル管理、キャッシュ、交換を担うことで、エージェントごとに個別のトークン処理を実装する必要がなくなります。
重要なのは、Agent Identityがエージェントを識別するだけでなく、誰の代理として動作しているかも表現する点です。ゲートウェイでは、トークンのパススルー、OAuth2クライアントクレデンシャル(エージェント自身として実行)、およびエージェントとユーザーのコンテキストを下流トークンに結び付ける代理実行(OBO)トークン交換を選べます。これにより、仲介コードを信頼したり、各エージェントに認証ロジックを重複実装したりすることなく、最終段階で基幹システムがユーザーごとの権限を適用できます。
プラットフォームチームやセキュリティチームにとって、その効果は実用的で即効性があります。誰がエージェントを呼び出せるかを定める許可リスト、エージェントが利用できるモデル、MCPサーバー、ツールを限定する送信先権限、他のサービスに影響を与えない権限取り消し、そしてエージェントとユーザーのコンテキストに操作を結び付けるエンドツーエンドの監査証跡を実現できます。こうした機能はインシデント対応を迅速化し、エージェント侵害時の横展開を抑え、操作を責任あるIDにひも付けてコンプライアンスを支援します。