

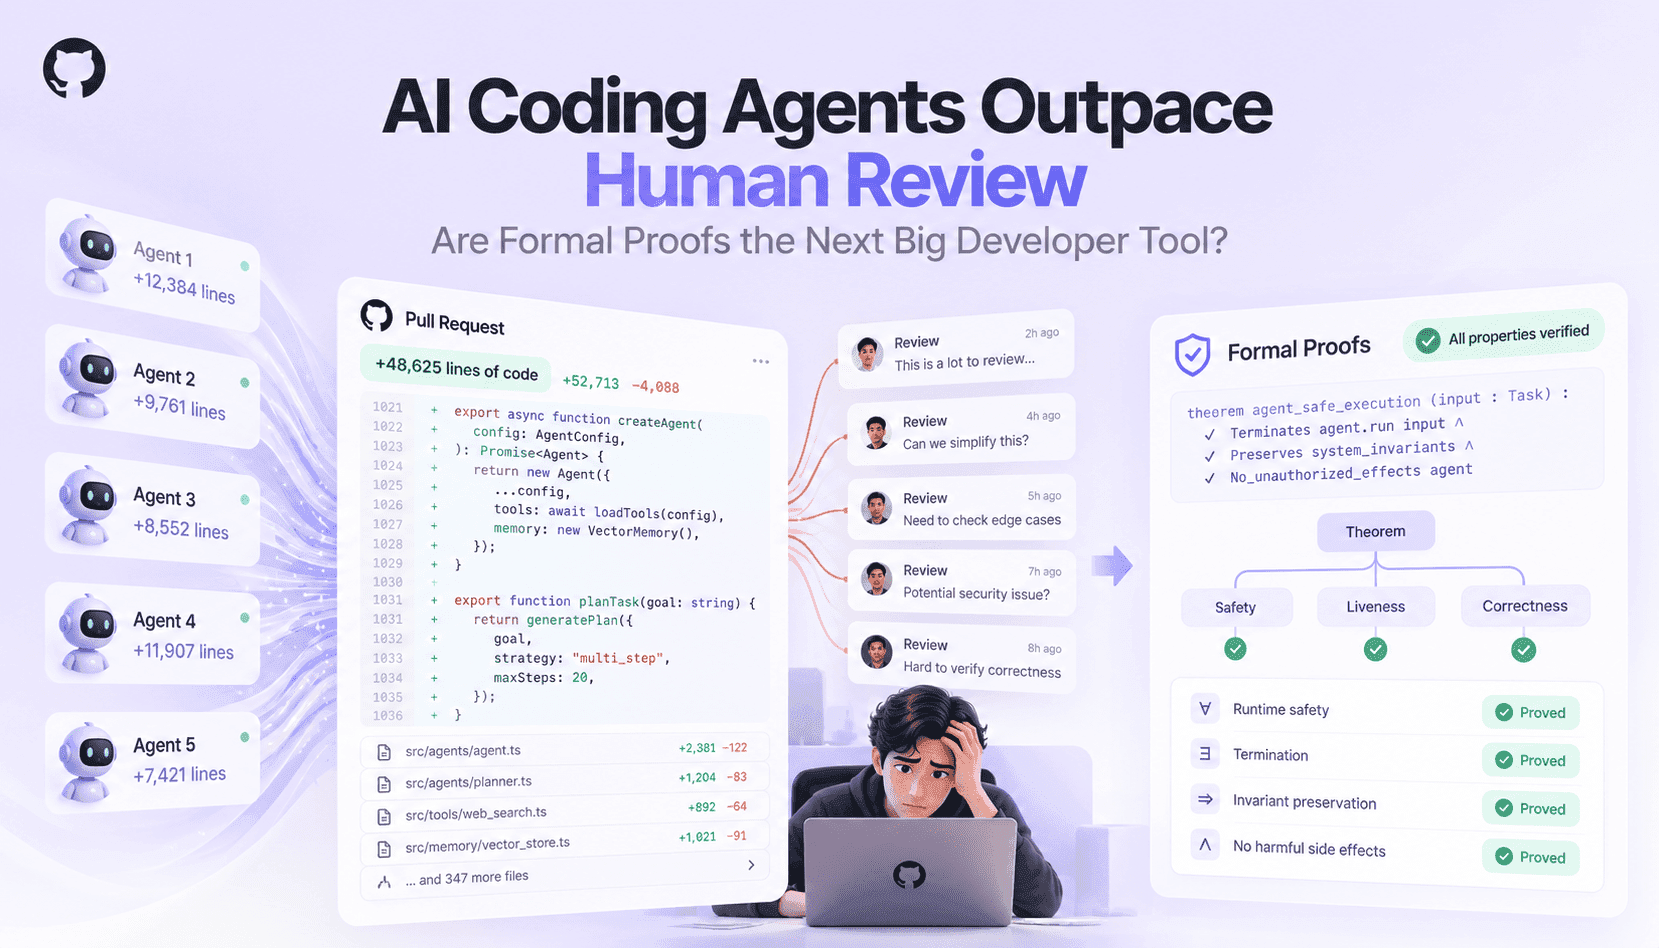
Copilot 파생 도구부터 자율 에이전트 워크플로까지, 코드 작성 에이전트의 등장은 엔지니어링의 작업 리듬을 바꿔 놓았습니다. 한때 팀이 하루에 사람이 작성한 PR 몇 건을 검토하면 됐지만, 이제 많은 팀은 생성된 패치와 기본 구조, 새 모듈이 끊임없이 쏟아지는 상황을 맞고 있습니다. 코드 생성량이 늘면 기능 출시 속도도 빨라지지만, 검증 작업이 밀리는 문제도 생깁니다. 사람의 검토 역량은 한정되어 있고, 포맷 검사나 린터, 간략한 코드 리뷰 같은 가벼운 점검만으로는 증가하는 물량을 감당할 수 없습니다. 에이전트를 활용하는 파이프라인에서 사고와 설정 회귀, 보안 설정 오류가 늘어나는 배경에는 바로 이 운영상의 공백이 있습니다.
검증 기법마다 찾아내는 실패 유형은 다릅니다. 단위 테스트와 통합 테스트는 지정된 입력에 대한 동작을 확인하고, 정적 분석은 타입이나 흐름의 문제와 일부 API 오용을 찾아냅니다. AI 기반 코드 리뷰는 스타일 문제와 발생 가능성이 높은 버그를 지적하며, 정형 검증은 정확한 명세를 작성할 수 있는 경우 가능한 모든 입력에 대해 속성이 성립함을 증명합니다. 어느 한 가지 방법도 만능은 아닙니다. 테스트는 선택한 입력 밖의 예외 사례를 놓치고, 정적 분석은 오탐을 내거나 동적 패턴을 제대로 처리하지 못할 수 있습니다. AI 리뷰는 모델의 환각에 영향을 받을 수 있습니다. 정형 증명은 초기 비용이 들고, 명확한 명세와 대개는 제약된 코드 구조가 필요합니다.
Microsoft의 증명 기반 개발 연구는 정형 기법을 개발 워크플로에 실용적으로 통합하는 방법을 보여 줍니다. 중요한 모듈에 초점을 맞추고 실행 가능한 명세에서 증명을 도출하면, 테스트만으로는 잡기 어려운 여러 종류의 로직 및 동시성 오류를 제거할 수 있습니다. GitHub AI Scan과 유사한 스캔 플랫폼은 이미 알려진 취약점 패턴과 위험한 종속성을 지속적으로 대규모 탐지할 수 있습니다. 이를 종합하면 하이브리드 접근법이 적합합니다. 자동화 도구와 확률적·결정론적 도구는 각각 가장 효과적인 곳에 활용하고, 비용은 높지만 결정적인 정형 기법은 위험도가 가장 높은 코드에 적용하는 것입니다.
Claude Code, Codex, GitHub Copilot 또는 에이전트형 워크플로를 사용하는 팀이 실무에서 고민할 점은 에이전트의 생산성은 유지하면서 결함과 취약성을 관리할 수 있도록 도구를 운영 파이프라인에 어떻게 조합하느냐입니다. 이 글의 나머지 부분에서는 검증 방법을 나란히 비교하고, 정형 증명을 적용할 시점에 대한 구체적인 권장 사항을 제시합니다. 또한 자동 생성과 샌드박스 테스트, 단계별 증명, 사람의 판단을 결합하는 순차적 워크플로를 소개합니다. 이를 통해 검토 인원을 늘리는 대신 코드 생성량에 맞춰 검증 규모를 키울 수 있습니다.