

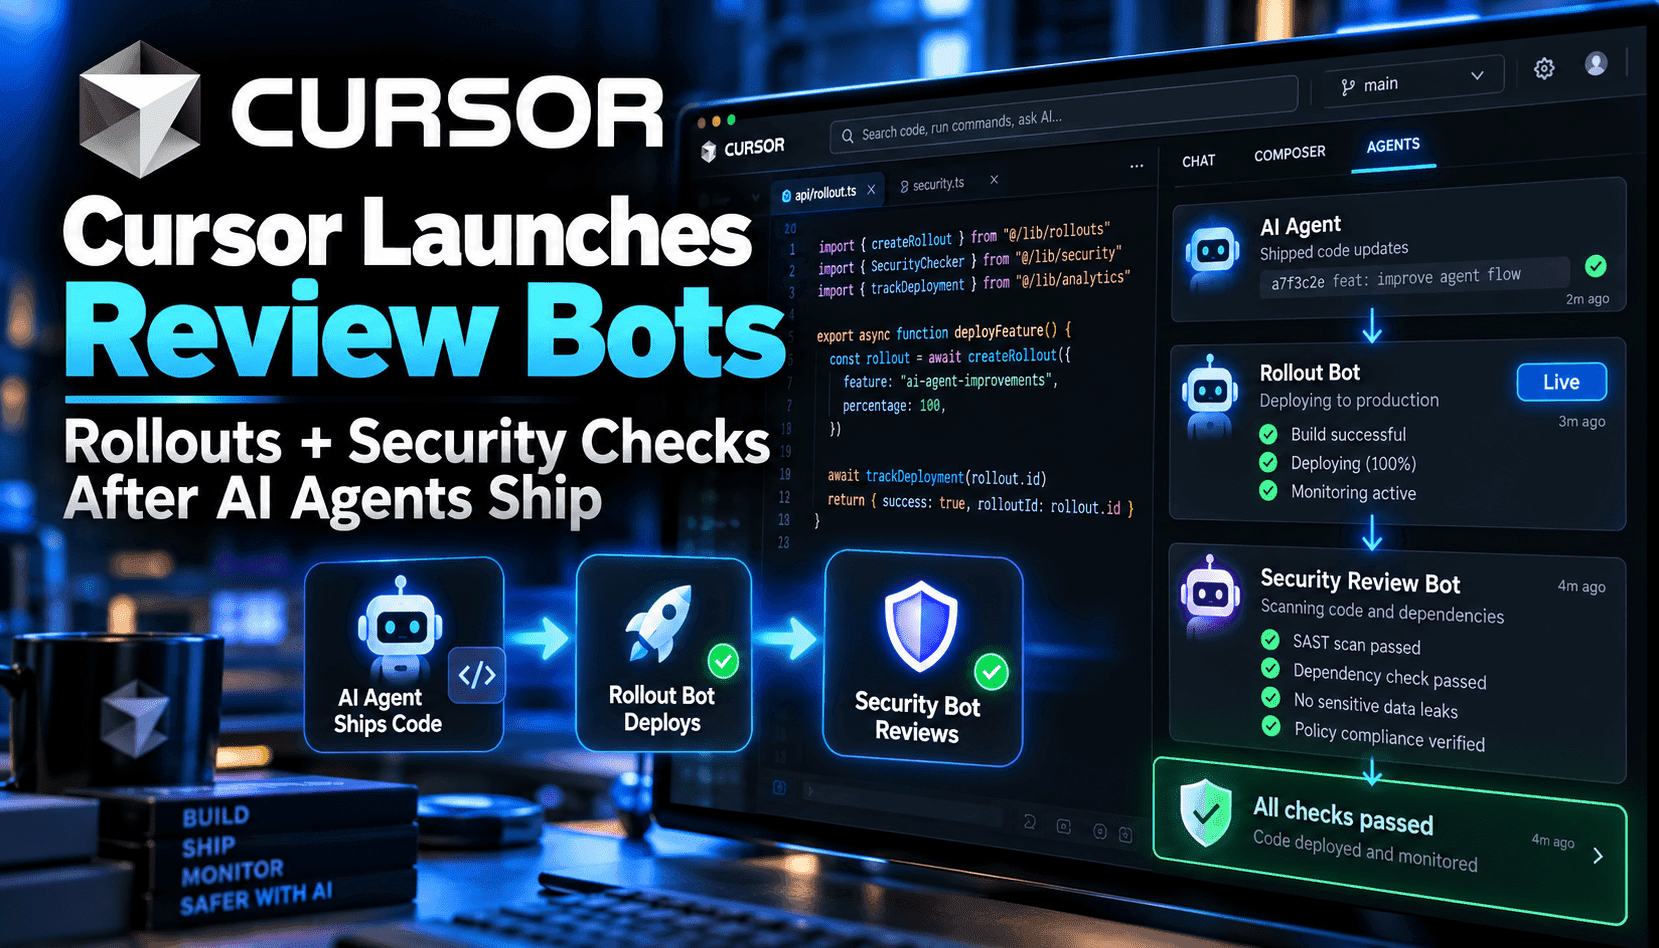
코딩 에이전트의 중심 축이 IDE에서 프로덕션으로 이동하고 있습니다. Cursor의 롤아웃 봇은 각 풀 리퀘스트에 연결되어 변경 사항을 모니터링 계획으로 변환하고, 스테이징과 프로덕션 각각에 대해 실제 텔레메트리를 기반으로 배포를 평가합니다. CI의 단일 녹색 체크 대신, 팀은 변경 사항이 의도한 효과를 달성했는지와 회귀가 발생했는지에 대한 판정을 받습니다. 이 판정은 작성자와 리뷰어가 이미 작업 중인 PR 스레드에 남아 코드에서 영향까지의 폐쇄 루프를 만듭니다.
보안 검토는 스타일이 아닌 취약점에 집중한 단일 통합 코멘트를 게시하여 이를 보완합니다. SQL, 명령어, 템플릿 등 일반적인 인젝션 경로, 인증 및 권한 우회, 소스 내 비밀, SSRF 및 안전하지 않은 리디렉션, 안전하지 않은 역직렬화, 알려진 CVE가 있는 의존성 업그레이드를 추적합니다. 결과에는 심각도, 입력이 싱크로 흐르는 공격 경로, 제안된 수정 사항이 포함됩니다. 팀은 필수 클라이언트 래퍼나 핸들러에서 절대 조회하지 않는 테이블 같은 프로젝트별 규칙을 추가할 수 있으며, 봇은 초안 PR을 건너뛰면서 모든 PR에 일관되게 이를 적용합니다.
운영 측면에서 롤아웃은 소스 제어, 배포 이벤트를 위한 전달 시스템, 관측 제공자와 연결됩니다. 커밋 배포 시 작동하여 로그, 메트릭, 트레이스에 대해 계획을 실행하고, 회귀가 발견되면 작성자에게 알리거나 되돌리기 PR을 제안하거나 클라우드 에이전트에 문제 해결을 맡길 수 있습니다. 중요한 점은 자동 병합이나 자동 롤백을 하지 않아 팀이 제어권을 유지한다는 것입니다. 환경 격리 덕분에 변경 사항이 스테이징에서 검증되는 동안 프로덕션에서는 여전히 플래그가 지정될 수 있어 점진적 배포와 기능 플래그에 중요한 가드레일 역할을 합니다.
구매자에게는 명확한 가치가 있습니다: 또 다른 대시보드 없이 모호한 배포 후 긴급 대응을 명확한 계획, 판정, 수정으로 전환합니다. 그러나 효과는 텔레메트리와 정책의 품질에 달려 있습니다. 골든 신호, 구조화된 로그, 적절한 트레이스가 부족하면 봇의 판정이 잡음이 많거나 결론을 내리지 못할 수 있습니다. 마찬가지로 보안 검토의 정밀도는 팀 규칙을 코드화하고 비밀 관리 태세를 유지할 때 향상됩니다. 이를 성숙한 DevSecOps 관행을 가속하는 도구로 여기고 대체제로 보지 마십시오.