

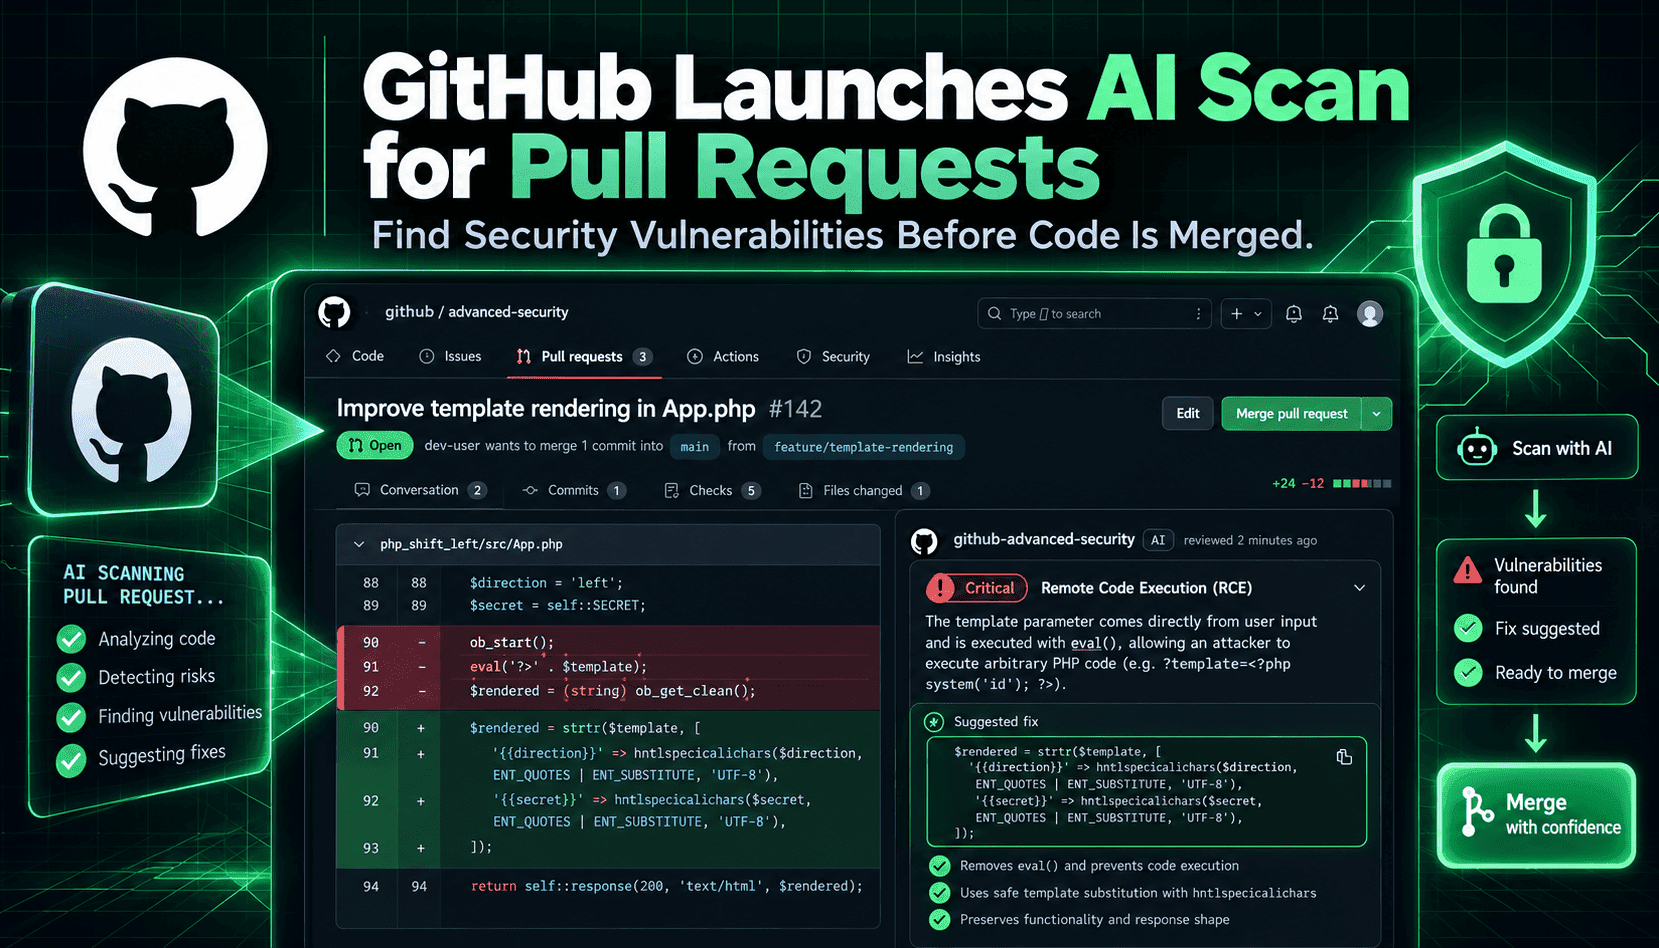
GitHub가 풀 리퀘스트용 AI Scan의 정식 출시를 발표하면서, 일상적인 개발 흐름에 코드 보안을 통합하는 방식에 중요한 변화가 생겼습니다. AI Scan은 CodeQL의 결정론적 패턴 매칭을 대체하는 대신, 변경된 코드 줄과 주변 코드, 저장소 구조 등 풀 리퀘스트의 구체적인 맥락을 전용 모델로 분석합니다. 이러한 맥락 중심 접근을 통해 PHP, 셸, Terraform HCL, Dockerfile, JSP, Blazor 등 아직 CodeQL이 지원하지 않는 언어와 파일 형식에서도 문제를 찾아내고 자동 수정 제안까지 제공할 수 있습니다. 빠른 속도로 소프트웨어를 출시하는 팀이라면 이 조합을 활용해 누락된 유효성 검사, 안전하지 않은 기본 설정, 배포 시점의 잘못된 구성처럼 정적 규칙만으로는 놓칠 수 있는 문제를 더 일찍 발견할 수 있습니다.
운영 측면에서 AI Scan은 코드 스캐닝과 저장소의 AI Scan 설정을 활성화하면 실행되며, Conversation 및 Files changed 탭에서 CodeQL 결과와 함께 표시됩니다. 결과에는 “AI” 표시가 붙어 AI가 생성한 항목임을 알 수 있습니다. 중요한 점은 검사 결과가 참고용이라는 것입니다. 코드 스캐닝 검사를 실패하게 만들지 않으며 규칙 세트로 병합을 차단할 수도 없습니다. 이는 강제적인 관문을 두기보다 개발자에게 최종 판단을 맡기면서 피드백을 앞당기려는 GitHub의 방향을 보여줍니다. 이에 따라 조직은 참고용 AI 검사 결과를 분류 및 대응 과정에 어떻게 반영할지, 언제 사람의 승인을 의무화할지, AI가 생성한 자동 수정 제안을 기존 CI/CD 및 보안 정책과 어떻게 조화시킬지 결정해야 합니다.
기술적으로 보면 AI 지원 스캐닝은 기존 정적 분석과 세 가지 면에서 실무적으로 다릅니다. 첫째, 모델은 구문 규칙에만 의존하지 않고 여러 파일에 걸친 맥락을 종합해 코드 패턴과 주석에서 의도를 추론할 수 있습니다. 둘째, 코드 맥락을 고려한 실용적인 해결책, 즉 자동 수정안을 제안할 수 있지만 그 결과는 확률적입니다. 셋째, 성숙한 쿼리 라이브러리가 없는 언어와 구성 형식도 검사할 수 있습니다. 하지만 이런 장점에는 환각에 기반한 수정, 예외 상황 누락, 지나치게 광범위한 문제 제기와 같은 고유한 실패 가능성이 따릅니다. 따라서 AI 검사 결과를 확정적인 판단으로 받아들이기 전에 검증과 반복 가능한 휴먼 인 더 루프 절차를 마련해야 합니다.
실무적으로 팀은 AI Scan을 다층 보안 전략에 추가되는 새로운 신호로 다뤄야 합니다. 가능성이 높은 문제를 일찍 발견하고, 설명을 통해 PR 논의를 풍부하게 하며, 자동 무시 규칙으로 위험도가 낮고 알림이 잦은 문제의 분류를 빠르게 처리하는 데 활용하세요. 인증, 권한 부여, 암호화, 인젝션 경로 등 위험도가 높은 결과는 사람이 확인하고 CodeQL, SAST 도구, 풀 리퀘스트 테스트 결과와 교차 검증해야 합니다. 모니터링도 중요합니다. AI Credit 사용량을 기록하고, 자동 수정 이력을 감사 추적할 수 있도록 보관하며, 오탐을 추적해 모델 동작을 조정하거나 저장소 수준 설정으로 적용 범위를 제한하세요.