

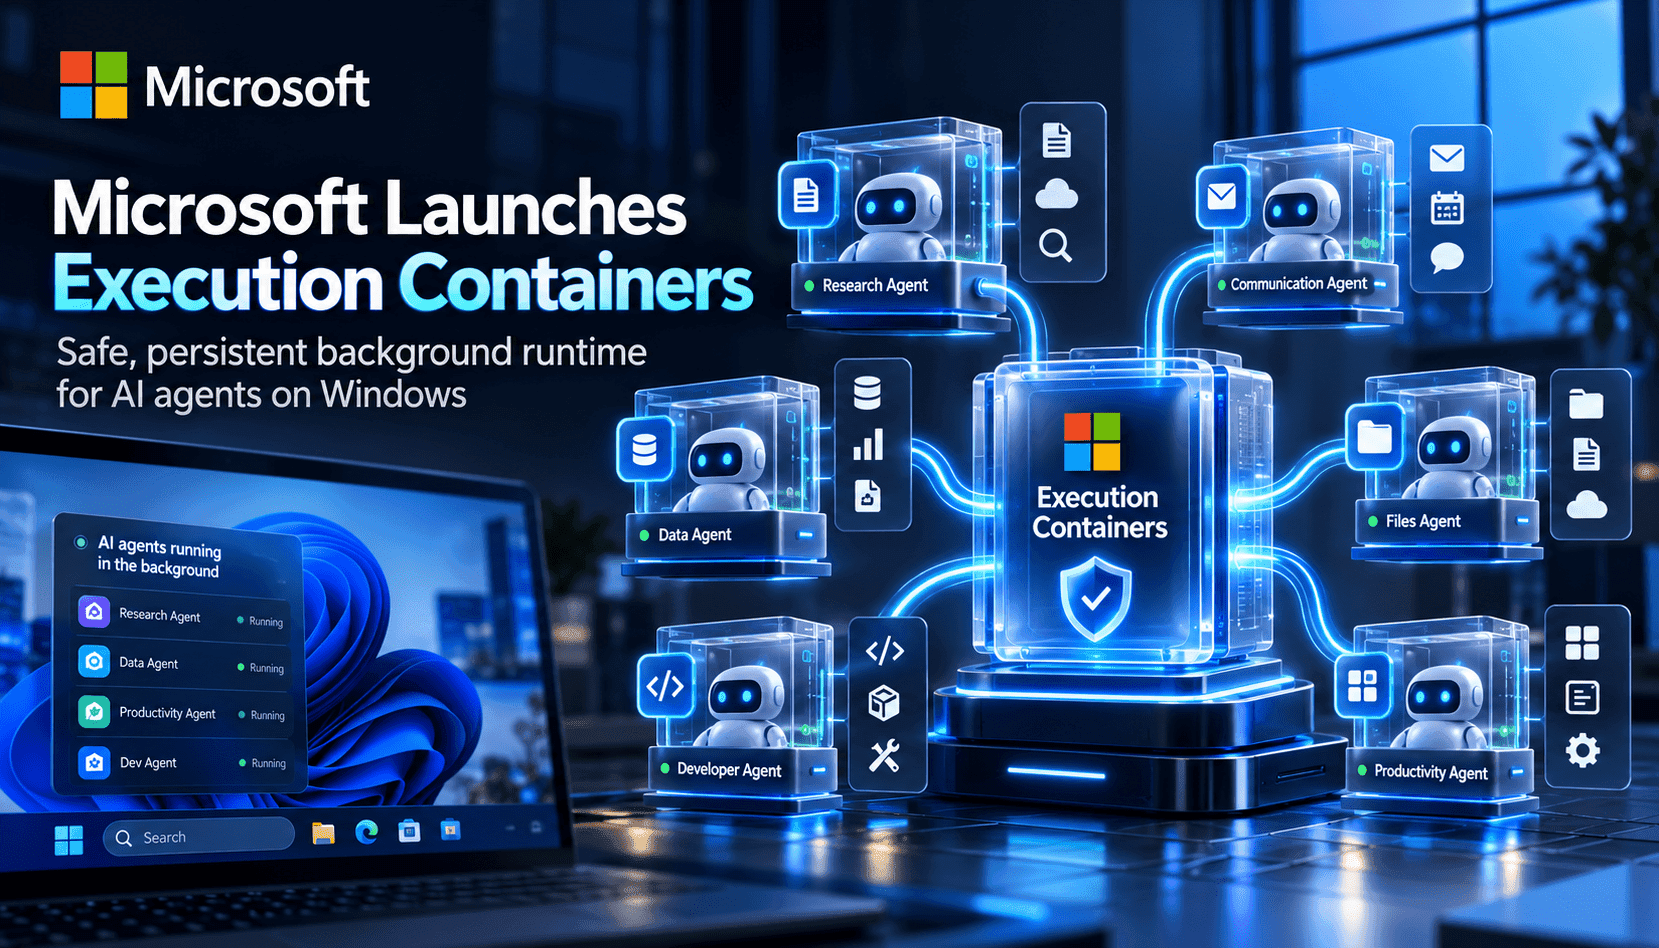
Microsoft Execution Containers(MXC)는 운영체제가 자율 AI 에이전트를 수용하는 방식을 의도적으로 진화시킨 결과입니다. 에이전트를 사용자 권한으로 실행하도록 두거나 아예 차단하는 대신, MXC는 개발자와 IT 관리자가 에이전트의 읽기·쓰기·호출 권한과 UI에 표시할 수 있는 내용을 지정하는 OS 강제 정책 계층을 제공합니다. 따라서 에이전트는 저장소 편집, 빌드 실행, 관리 작업 자동화 같은 백그라운드 워크플로를 수행할 수 있고, Windows는 실행 시점에 해당 경계를 적용할 적절한 격리 백엔드(프로세스 샌드박스, 세션 컨테이너, WSL 또는 마이크로VM)를 선택합니다.
기술적으로 MXC는 정책과 실행을 분리합니다. 개발자는 통합 JSON 스키마와 다국어 SDK를 사용해 파일 경로, 네트워크 대상, UI 접근, 프로세스 매개변수 등 필요한 리소스를 선언하며, MXC는 이러한 요구 사항을 Windows, macOS, Linux용 플랫폼별 샌드박스에 매핑합니다. 이 매핑이 중요한 이유는 코딩 에이전트가 지연 시간이 짧아야 하는 작업에서는 프로세스 컨테이너로 빠르게 실행되고, 위험도가 높은 워크로드는 세션 컨테이너나 마이크로VM으로 옮겨갈 수 있기 때문입니다. 정책은 에이전트의 통제 범위 밖에 있으므로 에이전트가 스스로 권한을 높이거나 새로 생성한 코드에 접근 권한을 부여할 수 없습니다.
MXC는 안전한 에이전트 도입에 ID 관리와 운영 편의성도 중요하다는 점을 반영합니다. Windows는 관리자가 에이전트의 작업과 사용자의 활동을 구분할 수 있도록 Microsoft Entra 및 Agent 365 기반 귀속 기능을 통합할 계획입니다. MXC 컨테이너에 Intune 방식의 정책을 적용하면 조직은 가이드라인을 설정하고 에이전트 동작을 감사할 수 있으며, 에이전트가 오작동하더라도 기기를 사용하는 직원의 업무를 중단하지 않고 대응할 수 있습니다. 기업 입장에서는 이러한 구분이 에이전트 하나의 침해와 사용자 계정 전체의 사고를 가르는 기준이 됩니다.
개발자를 위한 실질적인 결론은 분명합니다. MXC를 초기에 단계적으로 도입하세요. 빠른 반복 작업이 필요한 개발자용 에이전트는 프로세스 컨테이너로 시작하고, MXC의 Permissive 및 Learning 모드로 최소 권한 정책을 마련한 뒤, 더 강력한 격리가 필요한 민감한 파이프라인은 세션 컨테이너나 마이크로VM으로 옮기세요. 에이전트 워크로드에 계측을 적용해 접근 시도 내역을 보고하고 정책을 반복적으로 조정하세요. 접근 거부 보고서는 단순한 오류가 아니라 진단 데이터로 활용해야 합니다. 시간이 지나 격리 모델이 일관되게 자리 잡으면, 에이전트 실행도 클라우드 워크로드에서 컨테이너와 샌드박스가 그랬듯 예측 가능하고 감사하기 쉬워질 것입니다.