

현재 운영 환경의 에이전트 대부분은 공유 API 키, 서비스 계정, 코드에 내장된 자격 증명처럼 지나치게 단순한 수단에 의존합니다. 중요도가 낮은 작업을 소규모로 처리할 때는 괜찮지만, 결제 정보, 환자 기록, 권한이 높은 인프라에 접근하는 다중 에이전트 오케스트레이션에서는 한계가 드러납니다. 하위 MCP 서버나 데이터베이스는 키로 인증된 요청만 보고 어떤 에이전트나 사용자가 작업을 요청했는지 알 수 없습니다. 결국 팀은 모든 것을 과도하게 신뢰하거나, 워크플로가 중단될 만큼 접근을 제한해야 합니다.
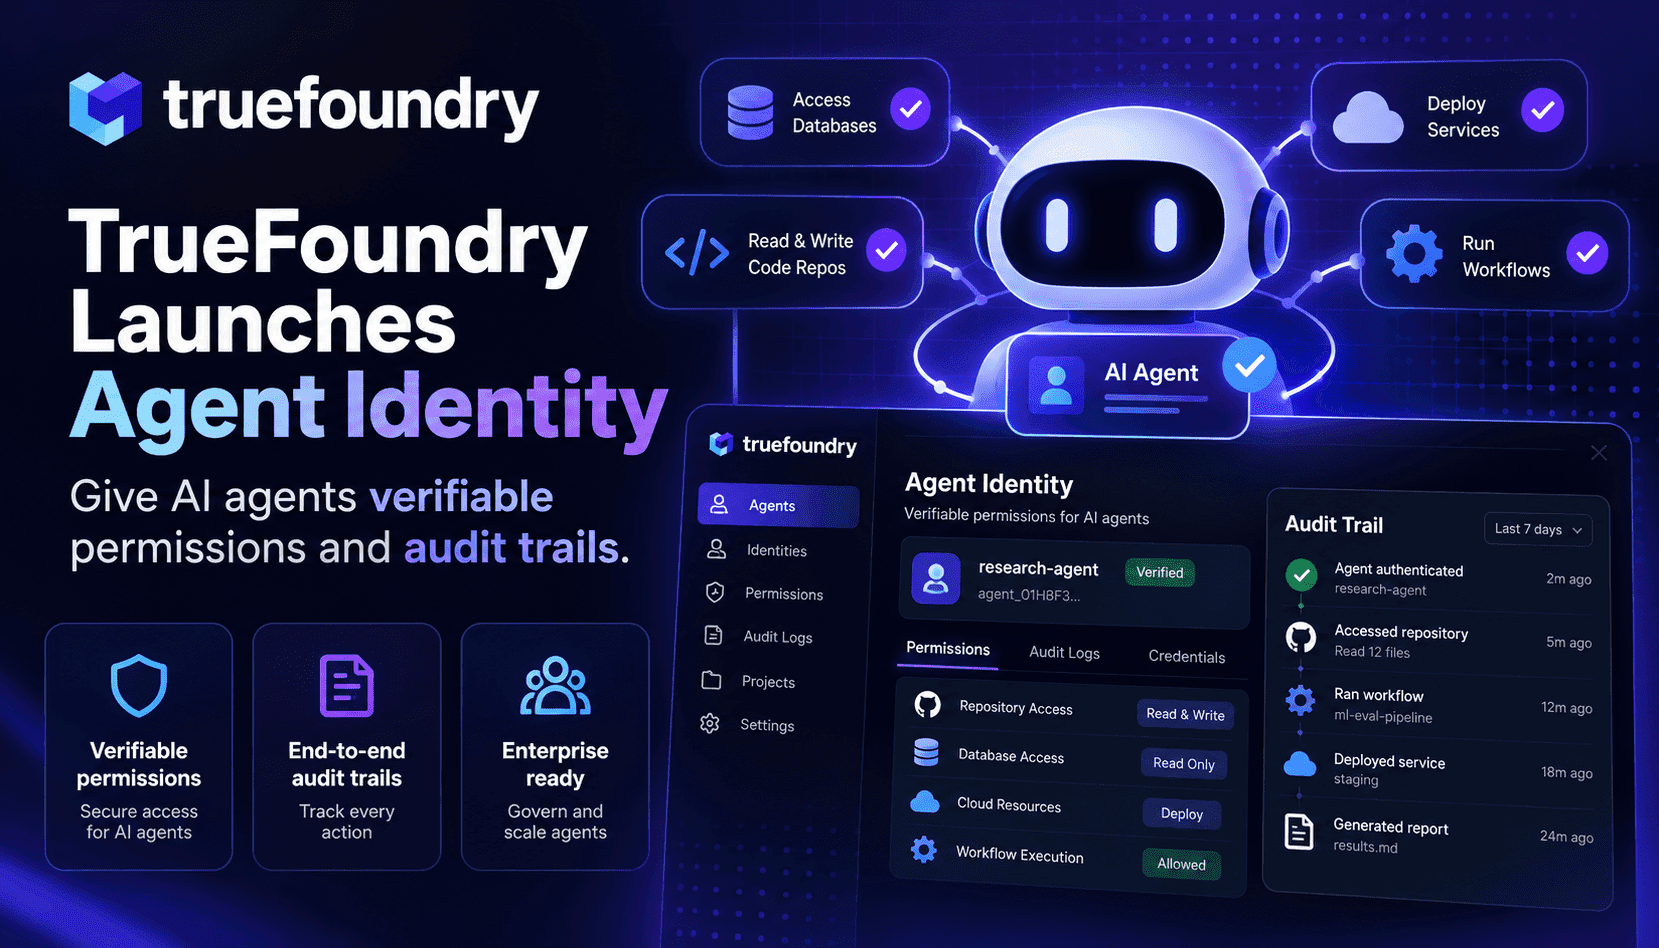
TrueFoundry의 Agent Identity는 문제를 새롭게 정의합니다. 각 에이전트는 TrueFoundry가 발급하거나 조직의 IdP(Okta, Microsoft Entra, OIDC, SPIFFE)를 기반으로 하는 검증 가능한 자격 증명을 가진 주체입니다. 이 ID는 런타임 및 호스팅 환경과 분리되어 있어 Bedrock AgentCore, Vertex AI, LangGraph 또는 자체 서비스에서 실행되는 에이전트를 코드 변경 없이 관리할 수 있습니다. 게이트웨이가 토큰 수명 주기, 캐싱, 교환을 처리하므로 에이전트마다 별도로 토큰 처리 코드를 구현할 필요가 없습니다.
중요한 점은 Agent Identity가 에이전트의 이름만 식별하는 것이 아니라, 에이전트가 누구를 대신해 행동하는지도 모델링한다는 것입니다. 게이트웨이는 토큰 전달, OAuth2 클라이언트 자격 증명(에이전트 자체로 동작), 그리고 에이전트와 사용자 컨텍스트를 하위 토큰에 함께 담는 OBO(On-Behalf-Of) 토큰 교환을 지원합니다. 따라서 기록 시스템은 중간 코드의 신뢰나 에이전트별 인증 로직의 중복 없이 최종 단계에서 사용자별 권한을 적용할 수 있습니다.
플랫폼 및 보안 팀이 얻는 이점은 실질적이고 즉각적입니다. 누가 에이전트를 호출할 수 있는지 정밀하게 허용 목록을 설정하고, 에이전트가 호출할 모델·MCP 서버·도구의 범위를 제한하며, 다른 서비스에 영향을 주지 않고 권한을 철회할 수 있습니다. 또한 에이전트와 사용자 컨텍스트를 행위에 연결하는 종단 간 감사 추적도 확보할 수 있습니다. 이러한 기능은 사고 대응 시간을 줄이고, 에이전트 침해 시 횡적 이동을 제한하며, 행위를 책임 있는 ID와 연결해 규정 준수를 지원합니다.