

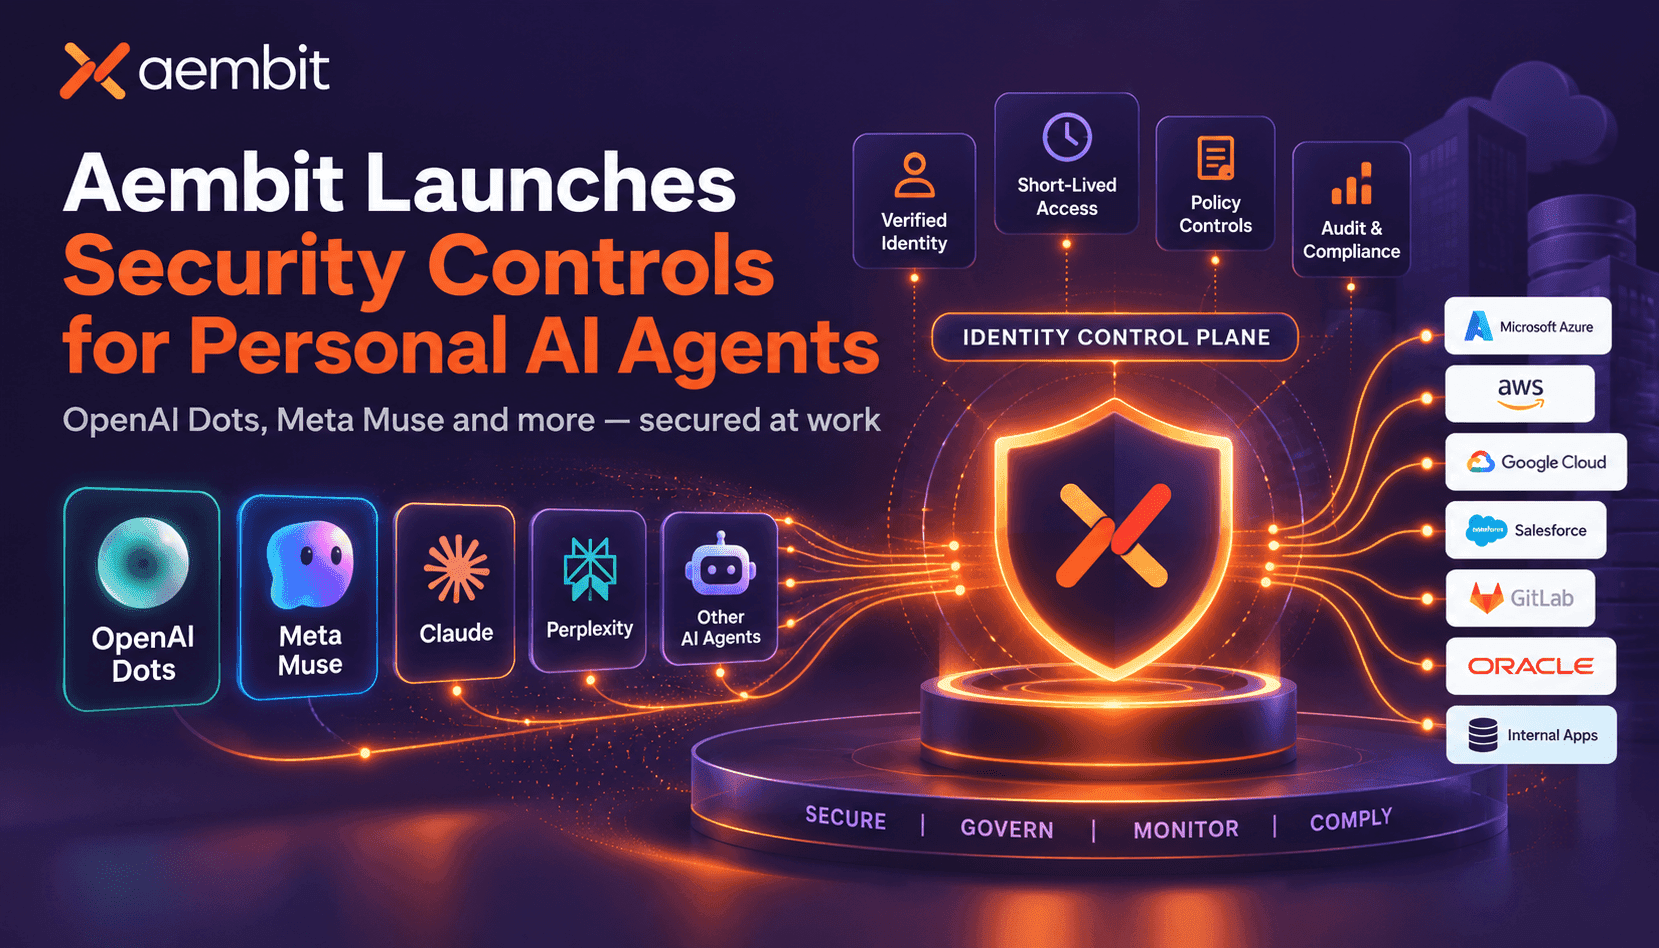
Assistentes pessoais de IA — como OpenAI Dots, Meta Muse e diversos agentes específicos de fornecedores — já fazem parte da rotina diária de trabalho. O problema fundamental de segurança é simples: quando um agente herda as credenciais de longa duração de um funcionário, passa a ter acesso amplo e persistente, que as equipes de segurança não concederam, não conseguem monitorar por completo e não podem revogar facilmente sem afetar o usuário. A abordagem da Aembit reformula o problema ao atribuir uma identidade própria a cada agente, aplicar políticas no momento do acesso e emitir credenciais temporárias que expiram quando as tarefas são concluídas.
Atribuir uma identidade separada ao agente muda a forma como as empresas gerenciam autorizações, auditorias e contenção de incidentes. Em vez de procurar tokens vazados ou redefinir contas de funcionários, as equipes podem revogar a identidade de um único agente e manter a produtividade do funcionário. Esse isolamento é essencial porque os agentes podem atuar simultaneamente em vários sistemas — e-mail, repositórios de código, aplicativos SaaS e serviços internos — e essas ações precisam estar visíveis e ser atribuíveis na trilha de auditoria, tanto para fins de conformidade quanto de análise forense.
A Aembit incorporou esse recurso à sua plataforma de controle de identidade existente, dispensando a necessidade de uma pilha de produtos paralela. A plataforma valida quem é o agente, em nome de quem está agindo e qual recurso específico foi solicitado; em seguida, emite credenciais de curta duração e escopo definido para os pontos de aplicação das políticas. Esses pontos podem ser o gateway da Aembit ou gateways que o cliente já utiliza, preservando os investimentos existentes e padronizando a identidade e as políticas em toda a empresa.
Na prática, a vantagem para as equipes de operação é clara: aplicar o princípio do menor privilégio por padrão, reduzir ao mínimo as credenciais permanentes e poder colocar agentes com comportamento inadequado em quarentena imediatamente, sem interromper o acesso do funcionário. Esse modelo operacional reduz o impacto potencial de incidentes, simplifica auditorias e torna viável adotar agentes como ferramentas de produtividade, em vez de tratá-los como um risco de segurança sem controle.