

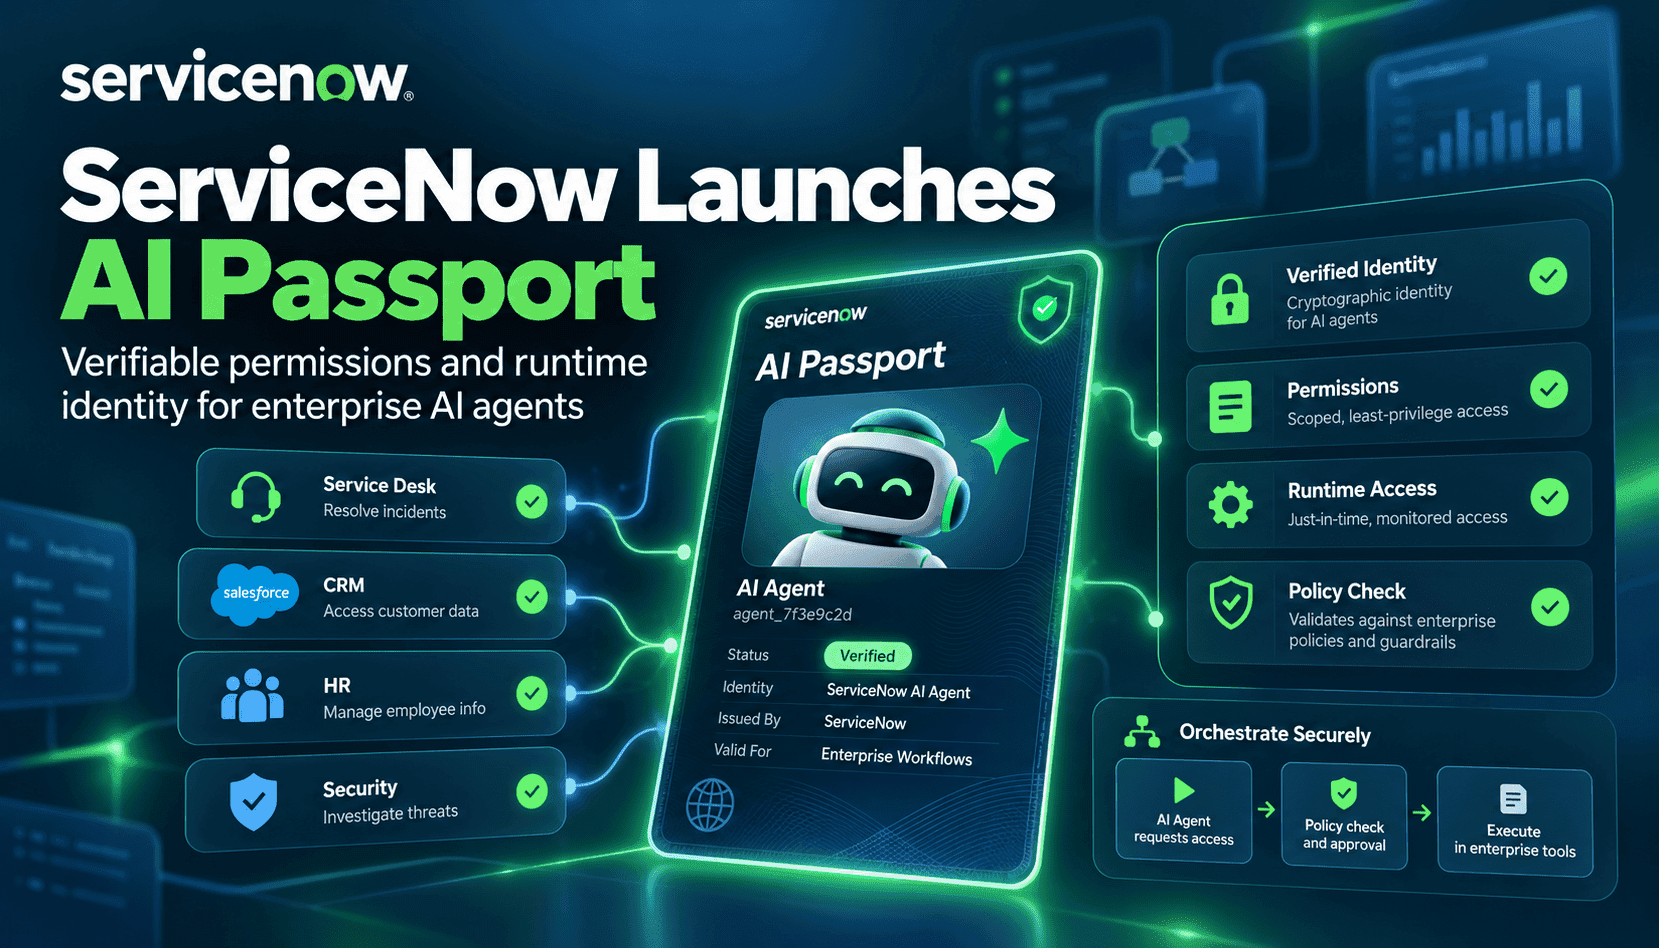
O AI Passport da ServiceNow reformula a governança de agentes, priorizando a atestação em tempo de execução em vez do registro retrospectivo. O Passport emite credenciais assinadas criptograficamente que o agente e seu ambiente de execução devem apresentar e verificar em cada etapa de um fluxo de trabalho. Essas credenciais definem o escopo — quais dados, chamadas de API ou ações em aplicativos são permitidos — e se baseiam no contexto atualizado da empresa, proveniente da CMDB, do GRC e das aprovações de fluxos de trabalho. O benefício prático é a prevenção: se um agente tentar realizar uma ação fora do escopo autorizado, os pontos de aplicação de políticas podem limitar, redirecionar ou encerrar sua execução imediatamente, em vez de depender de uma intervenção humana demorada.
Do ponto de vista técnico, o Passport se baseia em especificações abertas, permitindo que provedores de identidade, camadas de aplicação de políticas e ambientes de execução de terceiros emitam e verifiquem credenciais. A ServiceNow está combinando o Passport com controles compatíveis com MCP e uma implementação de aplicação em produção desenvolvida com componentes da NVIDIA Open Agent Safety Platform. Essa combinação é importante: as atestações criptográficas só são úteis se o ambiente de execução — seja em um cluster de GPUs local, em um enclave de provedor de nuvem de grande escala ou em um agente SaaS integrado — realizar verificações contínuas e aplicar políticas na velocidade das máquinas. Para as empresas, isso significa reunir identidade, mapeamento de direitos de acesso e telemetria de execução em um único plano operacional de controle.
A descoberta e a observabilidade contínua são essenciais para que o Passport funcione bem. O Super Intelligence Control Tower da ServiceNow identifica o uso não autorizado de IA, mapeia os direitos de acesso dos agentes às permissões efetivas e centraliza os registros de auditoria, garantindo que as decisões de autorização estejam comprovadamente ligadas ao contexto de negócios. O Passport também permite revogações precisas e delegação com escopo delimitado: as empresas podem restringir as permissões delegadas ao longo das cadeias de agentes e revogar atestações sem precisar renovar credenciais em larga escala. Em setores regulados, a combinação de descoberta, aplicação de políticas em tempo de execução e decisões auditáveis transforma um risco operacional difuso em um problema de controle administrável.
A adoção trará ganhos operacionais, mas também exigirá novas frentes de trabalho. As equipes precisarão integrar os emissores do Passport aos fluxos de identidade, estender os mecanismos de aplicação de políticas aos ambientes de execução e servidores MCP e alinhar as definições de políticas aos sistemas CMDB e GRC. Haverá casos extremos — agentes temporários iniciados por terceiros, atualizações de modelos que alteram o comportamento e ambientes de execução multiusuário que dificultam a aplicação de políticas —, mas começar com credenciais claras e de escopo definido, além de verificação contínua, reduz o impacto potencial e melhora a investigação de incidentes em comparação com implantações improvisadas de agentes.