

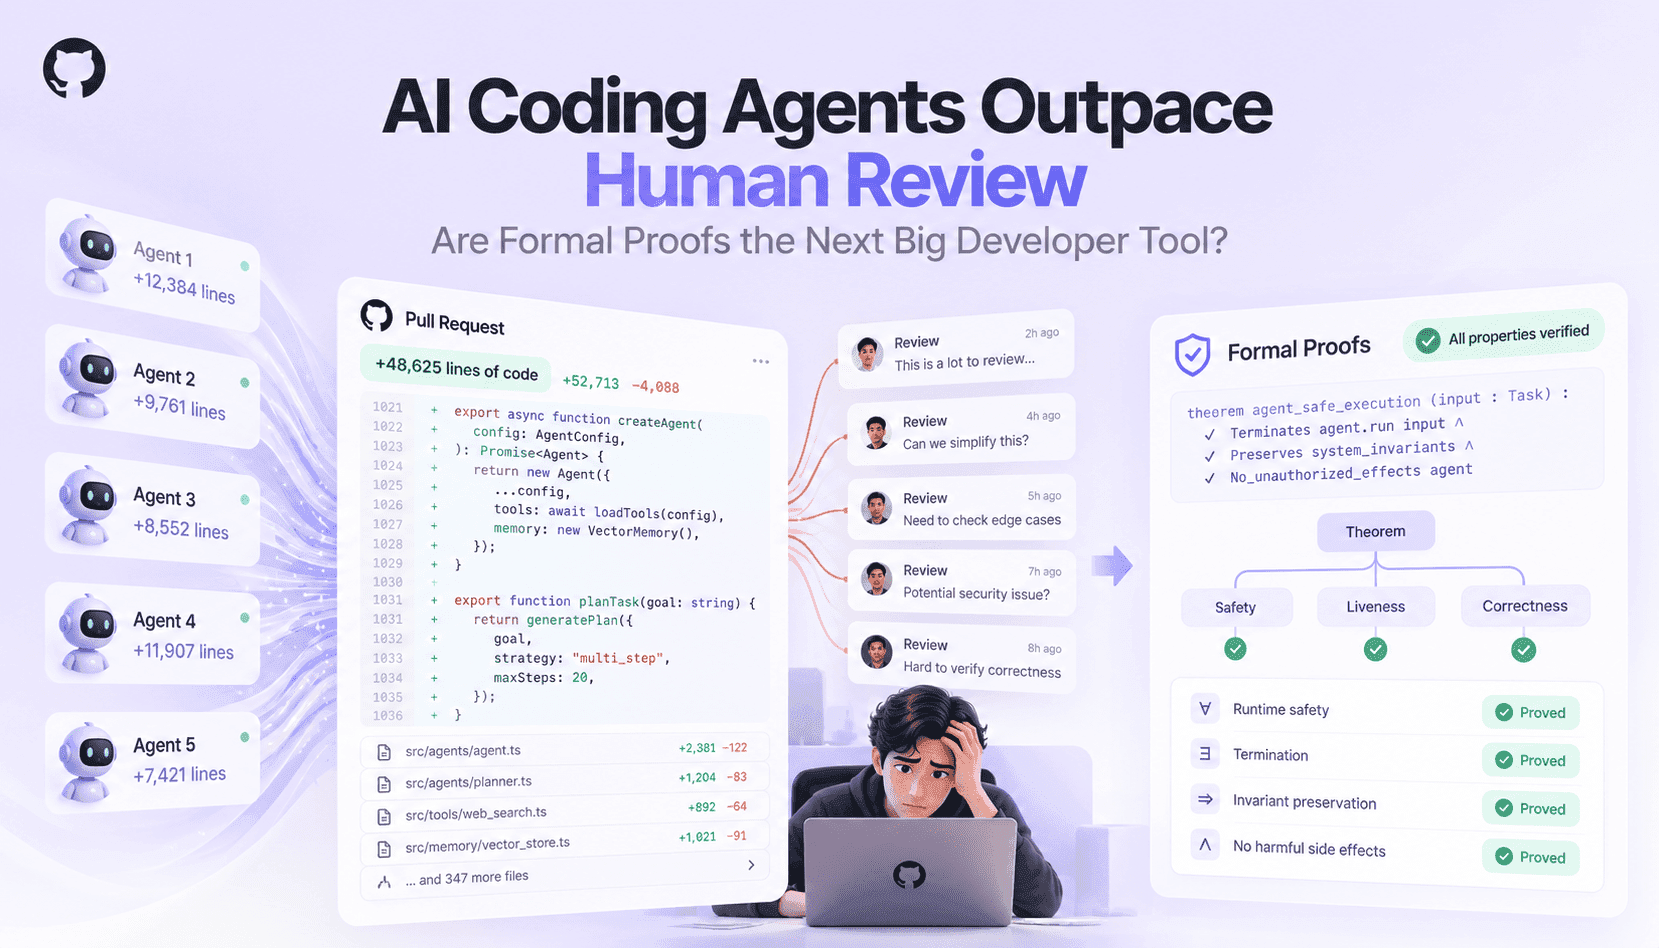
A ascensão dos agentes que escrevem código — de derivados do Copilot a fluxos de trabalho com agentes autônomos — mudou o ritmo da engenharia. Antes, uma equipe lidava diariamente com um punhado de PRs escritos por pessoas; agora, muitas recebem um fluxo contínuo de patches, estruturas iniciais e módulos novos gerados por ferramentas. Esse volume acelera a entrega de funcionalidades, mas também cria um acúmulo de verificações: os revisores humanos são um recurso limitado, e verificações básicas (formatação, linters e revisões superficiais) não dão conta de acompanhar. Essa lacuna operacional está por trás do aumento de incidentes, regressões de configuração e falhas de segurança em pipelines com agentes.
Cada técnica de verificação detecta tipos diferentes de falhas. Testes unitários e de integração validam o comportamento para entradas especificadas; a análise estática encontra problemas de tipos, fluxo e certos usos incorretos de APIs; a revisão de código com IA aponta problemas de estilo e possíveis bugs; e a verificação formal prova propriedades para todas as entradas possíveis, quando é possível escrever uma especificação precisa. Nenhuma técnica é uma solução completa. Os testes deixam passar casos extremos que não estão entre as entradas escolhidas. A análise estática gera falsos positivos e tem dificuldade com padrões dinâmicos. A revisão por IA pode ser prejudicada por alucinações do modelo. As provas formais têm um custo inicial e exigem especificações claras e, muitas vezes, uma estrutura de código restrita.
A pesquisa da Microsoft sobre desenvolvimento orientado por provas mostra como integrar métodos formais de maneira prática ao fluxo de trabalho de desenvolvimento: ao priorizar módulos críticos e derivar provas de especificações executáveis, as equipes podem eliminar classes inteiras de erros de lógica e concorrência que escapam aos testes. O GitHub AI Scan e plataformas de análise semelhantes oferecem detecção contínua e escalável de padrões de vulnerabilidade conhecidos e dependências arriscadas. Juntos, esses recursos apontam para uma abordagem híbrida: usar ferramentas automatizadas, probabilísticas e determinísticas onde forem mais adequadas e reservar os métodos formais, mais caros porém conclusivos, para o código de maior risco.
Para equipes que usam Claude Code, Codex, GitHub Copilot ou fluxos de trabalho agênticos, a questão prática é como combinar essas ferramentas em um pipeline operacional que preserve a produtividade dos agentes e mantenha defeitos e vulnerabilidades sob controle. No restante deste artigo, comparamos lado a lado os métodos de verificação, apresentamos recomendações específicas sobre quando aplicar provas formais e propomos um fluxo de trabalho em etapas que combina geração automatizada com testes em ambientes isolados, provas incrementais e julgamento humano — para que a verificação acompanhe o ritmo da produção de código, em vez de depender do aumento do número de revisores.