

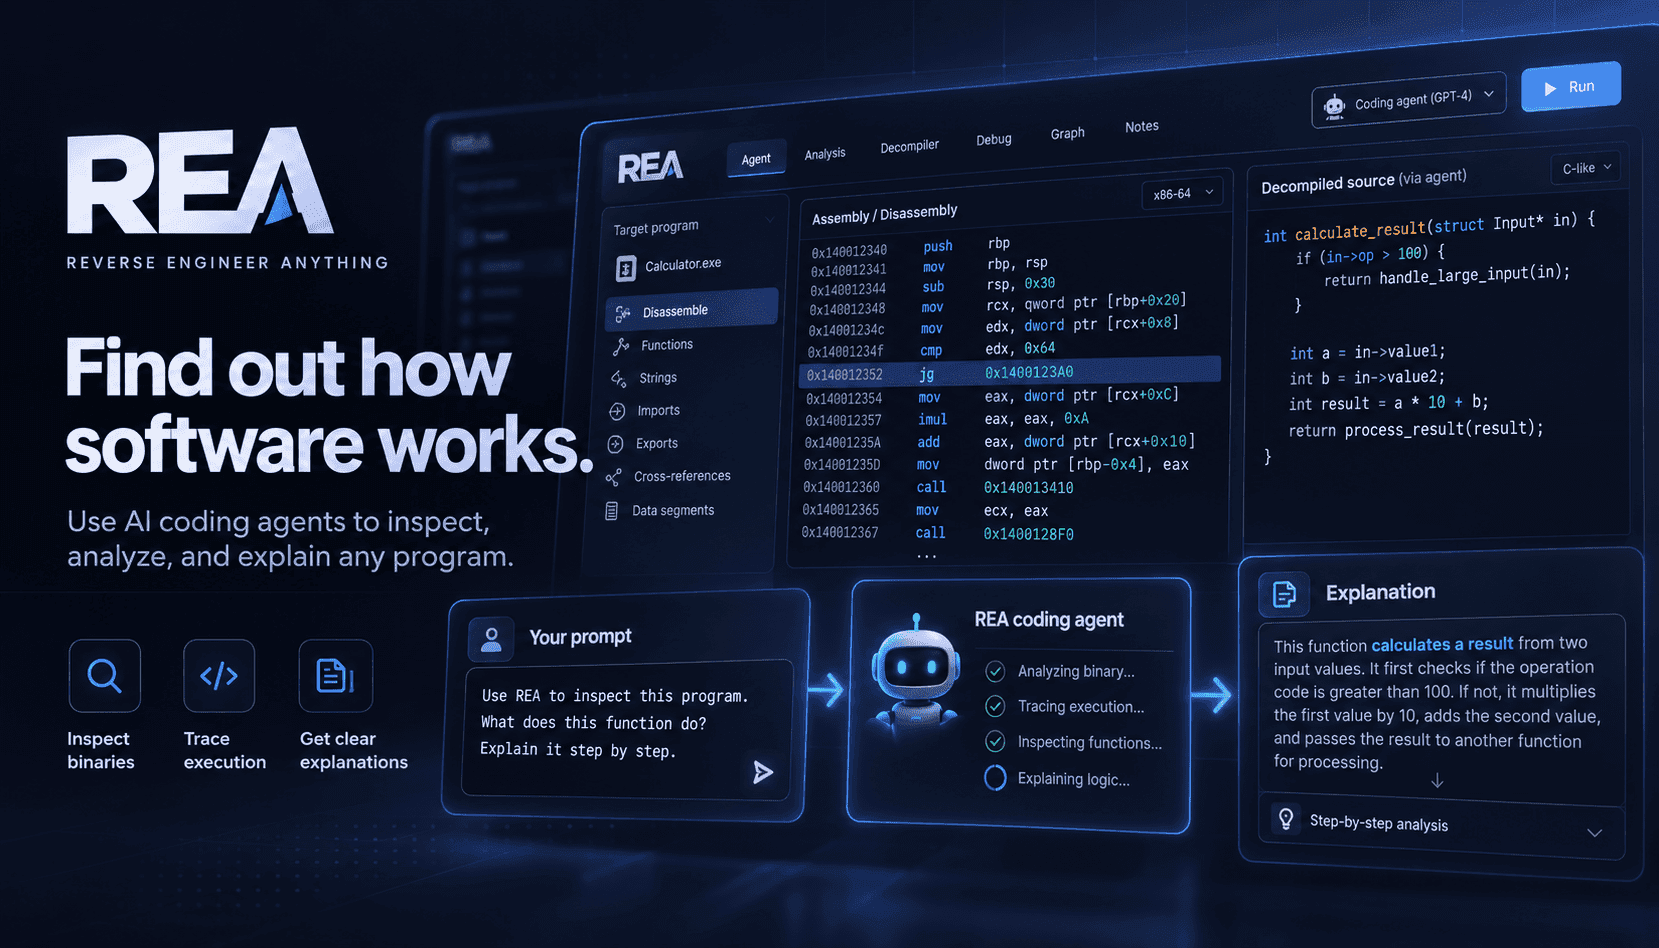
A REA (Reverse Engineer Anything) reformula a engenharia reversa como um conjunto de ferramentas que um agente de IA pode orquestrar através de um servidor MCP (Model Context Protocol) local. Em vez de uma pessoa ligar manualmente analisadores estáticos e dinâmicos, a REA disponibiliza fluxos de trabalho, contratos de evidências e adaptadores de fornecedores que permitem aos agentes recorrer a motores de análise nativa (Ghidra, Hopper, IDA), analisadores de JavaScript/Electron, inspetores de .NET, descompiladores de APK e ferramentas de captura em tempo de execução. O resultado é uma investigação estruturada: o agente executa etapas, a REA devolve conclusões com evidências rastreáveis e, por fim, o agente sintetiza conclusões e orientações para a reconstrução.
Na prática, este fluxo altera a forma como as equipas investigam funcionalidades que não controlam. Um agente pode começar por uma interação gravada com a interface, seguir rastos de rede e limites de IPC, extrair cadeias de texto e referências a recursos relevantes e aprofundar uma descoberta com um rastreio direcionado do binário. A REA associa esses artefactos a pseudocódigo descompilado e vistas de assembly do fornecedor nativo configurado, acrescenta grafos de chamadas e referências e reúne as evidências para que o agente possa justificar cada inferência. É esta combinação de automatização e evidências que torna as reconstruções reproduzíveis e passíveis de revisão.
Para as equipas que desenvolvem integrações, ferramentas de migração ou camadas de compatibilidade, é importante que a REA tenha uma arquitetura local por princípio: a análise é executada no computador ou na infraestrutura do investigador, e não num serviço de nuvem de terceiros. Isto reduz o risco de fuga de dados e preserva o controlo legal sobre os artefactos analisados. A REA também suporta vários tipos de alvos — sites, aplicações Electron, assemblies .NET, APK Android, firmware e capturas de pacotes em bruto —, pelo que uma única configuração de agente pode uniformizar investigações em todo um conjunto de software legado e proprietário.
A adoção exige disciplina por parte dos operadores. A análise nativa aprofundada continua a exigir binários licenciados do IDA ou do Hopper, quando utilizados, e as equipas têm de documentar a autorização, o estado das licenças e o âmbito da reconstrução antes de começar. A REA inclui campos para evidências e limitações precisamente para mostrar o que foi observado e o que permaneceu ambíguo. Ainda assim, as organizações têm de complementar essa transparência com uma revisão jurídica e salvaguardas internas, para garantir que a engenharia reversa se limita a utilizações permitidas, como a interoperabilidade, a investigação de segurança ou a manutenção de software próprio.