

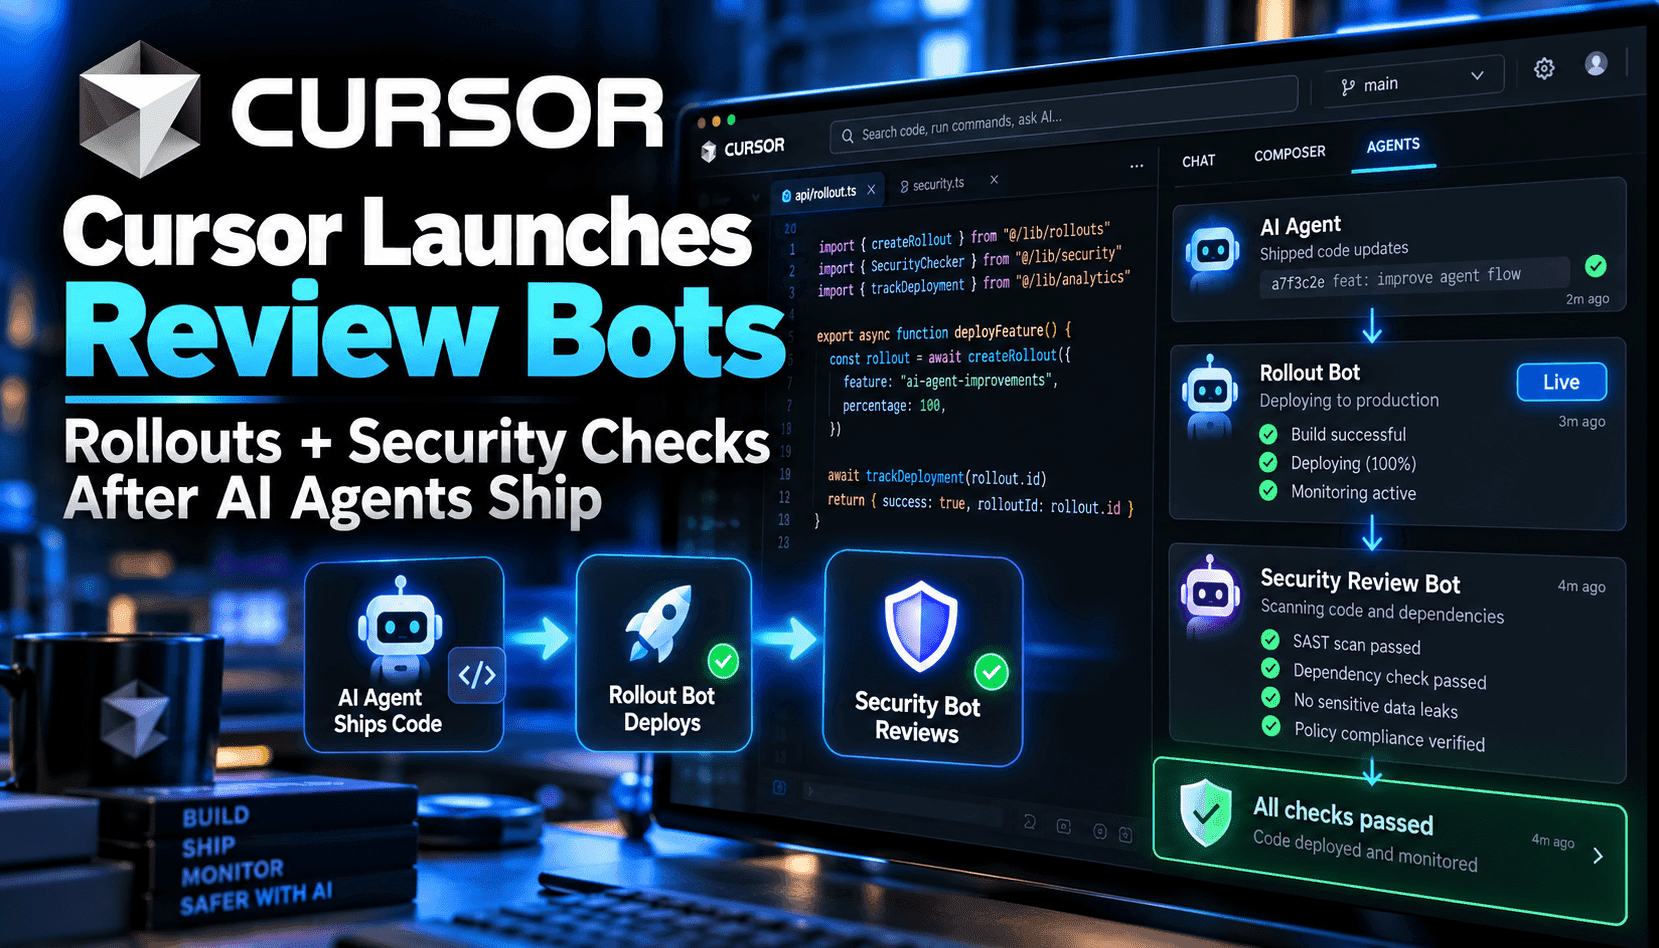
O centro de gravidade para agentes de codificação está se deslocando dos IDEs para a produção. O bot Rollouts do Cursor se conecta a cada pull request, converte a diferença em um plano de monitoramento e avalia as implantações com base em telemetria real — separadamente para staging e produção. Em vez de um único sinal verde do CI, as equipes recebem um veredicto sobre se a mudança alcançou seu efeito pretendido e se introduziu regressões. Esse veredicto fica no próprio tópico do PR, onde autores e revisores já trabalham, criando um ciclo fechado do código ao impacto.
A Revisão de Segurança complementa isso publicando um comentário consolidado focado em bugs exploráveis, não em estilo. Ela rastreia superfícies comuns de injeção (SQL, comandos, templates), bypasses de autenticação e autorização, segredos no código-fonte, SSRF e redirecionamentos inseguros, desserialização insegura e atualizações de dependências com CVEs conhecidos. As descobertas incluem severidade, um caminho de ataque explicando como a entrada flui para um ponto vulnerável e uma correção proposta. As equipes podem adicionar regras específicas do projeto — como wrappers obrigatórios para clientes ou tabelas nunca consultadas em handlers — e o bot as aplicará consistentemente em cada PR, ignorando rascunhos.
Operacionalmente, o Rollouts se integra ao controle de versão, ao seu sistema de entrega para eventos de deploy e aos provedores de observabilidade. Ele é acionado em implantações para um commit, executa seu plano contra logs, métricas e rastreamentos, e pode escalar regressões notificando autores, propondo um PR de reversão ou entregando o problema a um agente na nuvem para correção. Crucialmente, ele não faz merge ou rollback automático — as equipes mantêm o controle. O isolamento por ambiente significa que uma mudança pode ser validada em staging enquanto ainda é sinalizada em produção, uma importante diretriz para entrega progressiva e feature flags.
Para os compradores, o valor é claro: transformar o combate a incêndios pós-implantação ambíguo em planos explícitos, veredictos e correções — sem adicionar mais um painel. Mas a eficácia depende da qualidade da sua telemetria e políticas. Se faltar sinais dourados, logs estruturados ou rastreamentos adequados, os veredictos do bot serão ruidosos ou inconclusivos. Da mesma forma, a precisão da Revisão de Segurança melhora quando você codifica regras da equipe e mantém uma postura limpa no manejo de segredos. Encare isso como um acelerador para práticas maduras de DevSecOps, não um substituto.