

NexusAi logo

NexusAi

  • Produtos
  • Categoria
  • Prompts
  • Pesquisar
  • Insights
  • Preços
  • Promover
  • Contato
Entrar
NexusAi LogoNexusAi

A NexusAI ajuda você a descobrir, comparar e aprender sobre ferramentas de IA com facilidade. De insights de especialistas a recursos de treinamento, capacitamos indivíduos e empresas a aproveitar a tecnologia de IA para decisões mais inteligentes, inovação e crescimento.

Links Úteis

  • Sobre Nós
  • Produtos de IA
  • Categorias de IA
  • Prompts de IA
  • Busca de IA
  • Insights de IA

Serviços e Termos Legais

  • Exibição e Promoção
  • Planos de Assinatura
  • Termos e Condições
  • Política de Reembolso
  • Política de Privacidade
  • Aviso Legal

Fale Conosco

88 Tribune Street
South Brisbane, QLD, Austrália, 4101
Site: www.nexusai-tech.com
E-mail: info@nexusai-tech.com

© Copyright 2026 NexusAi Todos os direitos reservados

Desenvolvido por DStudio Technology
Início/Insights de IA/Notícias de Produtos de IA/GitHub AI Scan chega à disponibilidade geral: uma camada de segurança com IA para pull requests
Notícias de Produtos de IARadar de segurança de código

GitHub AI Scan chega à disponibilidade geral: uma camada de segurança com IA para pull requests

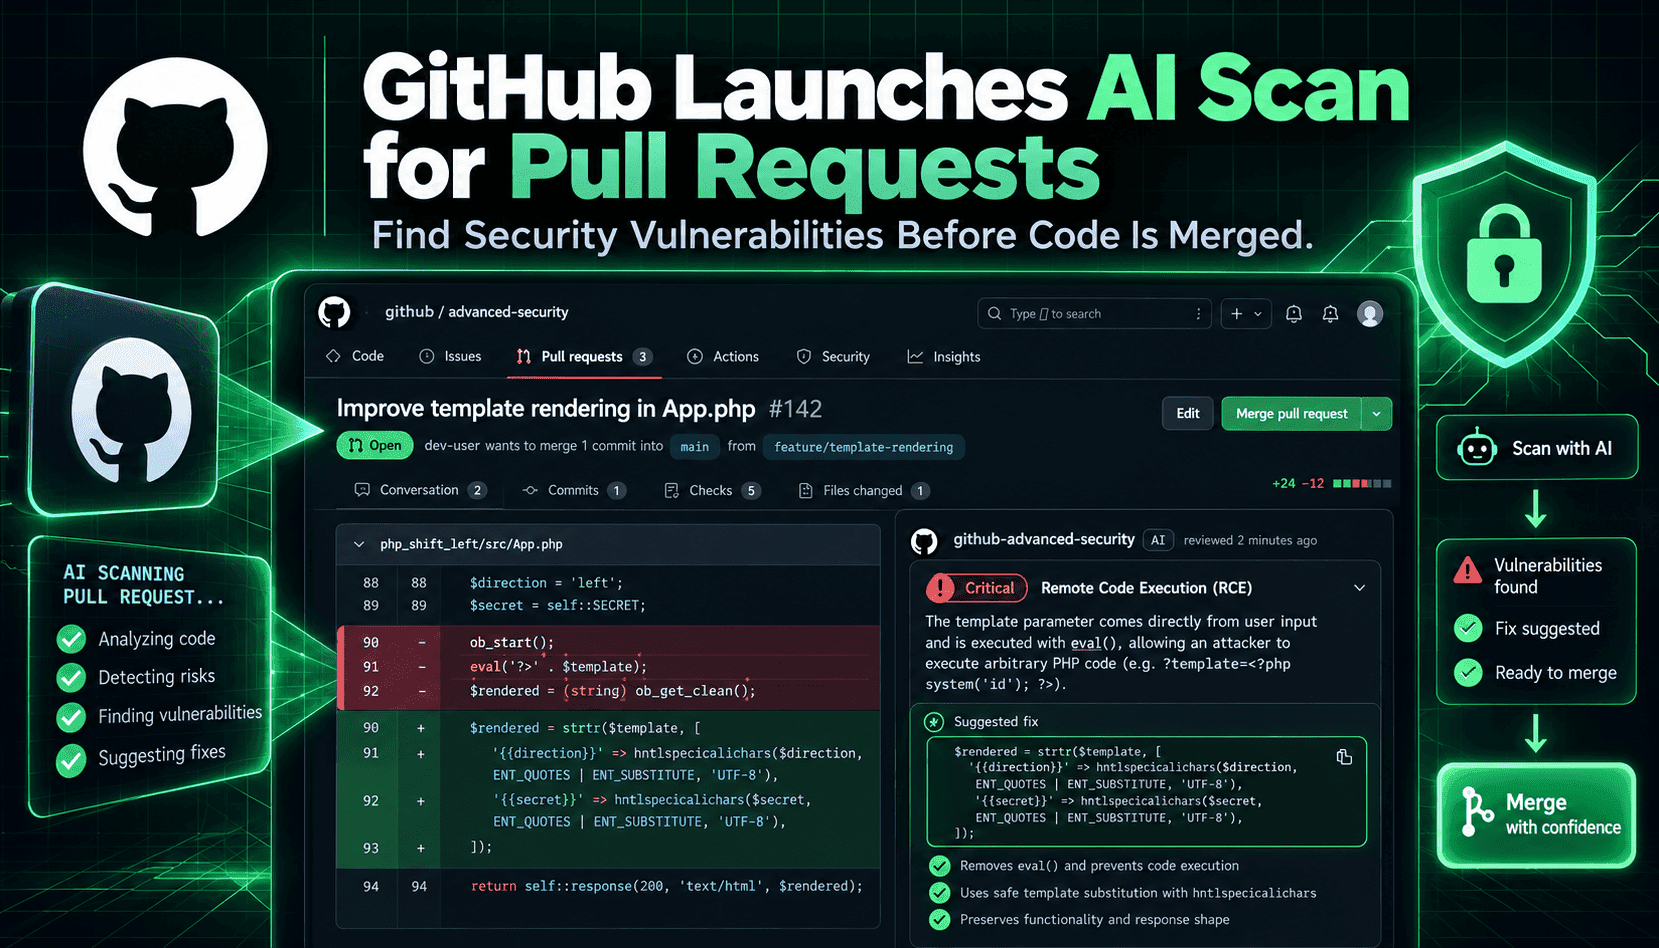
O AI Scan do GitHub para pull requests já está disponível para todos, adicionando uma camada consultiva baseada em modelos para detectar vulnerabilidades que o CodeQL não encontra em linguagens como PHP, Bash, HCL e Dockerfiles. Este artigo explica como a análise de PRs assistida por IA difere da análise estática, como as equipes devem validar as descobertas e se os agentes devem incluir etapas de revisão por IA.

NexusAI Editorial19/10/20261.7K visualizações6 min de leitura
GitHub AI Scan chega à disponibilidade geral: uma camada de segurança com IA para pull requests
Resumo de IA

O lançamento do AI Scan do GitHub para pull requests em disponibilidade geral apresenta um scanner consultivo baseado em modelos, executado junto ao CodeQL e capaz de sinalizar problemas de segurança contextuais nos diffs de PRs em linguagens que o CodeQL não cobre totalmente. A principal conclusão: o AI Scan não substitui a análise estática baseada em regras, mas funciona como uma etapa complementar que identifica riscos prováveis e sugere correções automáticas. As equipes precisam adotar fluxos de verificação, calibrar a triagem de alertas e decidir como, onde e quando incorporar a revisão por IA a pipelines de programação com agentes — equilibrando velocidade, confiança e governança para evitar pontos cegos causados pela automação.

O anúncio de que o AI Scan do GitHub para pull requests está disponível para todos marca uma mudança significativa na integração da segurança de código aos fluxos diários de desenvolvimento. Em vez de substituir a correspondência determinística de padrões do CodeQL, o AI Scan aplica modelos especializados ao contexto específico de um pull request: as linhas alteradas, o código ao redor e a estrutura do repositório. Essa visão contextual permite sugerir descobertas e até correções automáticas em linguagens e arquivos que o CodeQL ainda não cobre, como PHP, Shell, HCL do Terraform, Dockerfiles, JSP e Blazor. Para equipes que entregam código rapidamente, essa combinação promete detectar mais cedo validações ausentes, configurações padrão inseguras ou erros de configuração na implantação que podem passar despercebidos apenas com regras estáticas.

Na prática, o AI Scan é executado quando a análise de código e a configuração AI Scan do repositório estão ativadas. Seus resultados aparecem junto aos do CodeQL nas abas Conversation e Files changed, identificados claramente por um indicador “AI”. É importante ressaltar que as descobertas são consultivas: elas não reprovam a verificação de análise de código e não podem impedir merges por meio de rulesets. Essa decisão mostra que o GitHub pretende acelerar o feedback sem impor bloqueios rígidos, deixando a decisão final nas mãos dos desenvolvedores. Para as organizações, isso levanta questões de implementação: como integrar as descobertas consultivas de IA à triagem, quando exigir aprovação humana e como conciliar correções automáticas geradas por IA com as políticas existentes de CI/CD e segurança.

Do ponto de vista técnico, a análise assistida por IA difere da análise estática tradicional de três maneiras práticas. Primeiro, os modelos conseguem sintetizar o contexto entre arquivos e inferir a intenção a partir de padrões de código e comentários, em vez de depender exclusivamente de regras sintáticas. Segundo, podem sugerir medidas práticas de correção — correções automáticas — que levam o código em conta, mas são probabilísticas. Terceiro, podem abranger linguagens e formatos de configuração sem bibliotecas de consultas maduras. Essas vantagens também trazem modos de falha específicos: correções alucinadas, casos extremos ignorados ou afirmações abrangentes demais. Por isso, a verificação e os fluxos de trabalho repetíveis com participação humana são essenciais antes de considerar as descobertas da IA definitivas.

Na prática, as equipes devem tratar o AI Scan como um novo sinal em uma estratégia de segurança em camadas. Use-o para detectar problemas prováveis mais cedo, enriquecer a conversa sobre PRs com explicações e agilizar a triagem de problemas ruidosos e de baixo risco com regras de descarte automatizadas. Para descobertas de alto risco — autenticação, autorização, criptografia e caminhos de injeção — exija confirmação humana e verificações cruzadas com CodeQL, ferramentas SAST e testes de pull request. O monitoramento também é importante: registre o uso de créditos de IA, mantenha trilhas de auditoria das correções automáticas e acompanhe os falsos positivos para ajustar o comportamento do modelo ou restringir seu escopo nas configurações do repositório.

Principais conclusões

Use o AI Scan como sinal complementar, não como bloqueio

Mantenha o CodeQL para verificações determinísticas e adequadas à conformidade; trate as descobertas do AI Scan como hipóteses contextuais que aceleram a triagem e revelam lacunas na cobertura de linguagens.

Exija verificação para descobertas e correções automáticas de alto risco

Configure os fluxos de PR para registrar as descobertas da IA, exigir aprovação humana antes de aplicar correções automáticas e executar testes direcionados ou verificações estáticas para confirmar a gravidade e a causa raiz.

Integre a revisão por IA aos fluxos com agentes, com controles

Se os agentes geram ou integram código, adicione uma etapa explícita de Revisão de segurança por IA que execute o AI Scan, registre as decisões e aplique políticas de orçamento e de rastreabilidade da origem.

O que mudou com a disponibilidade geral do GitHub

O lançamento para todos amplia o acesso e esclarece como o recurso funciona: o AI Scan agora aparece nas conversas de PR e nos diffs de arquivos com um indicador de IA, é executado automaticamente quando ativado e complementa o CodeQL ao abranger linguagens e formatos de modelos e configurações que o CodeQL não cobre totalmente. Ele está amplamente disponível para repositórios públicos e também para repositórios privados ou internos quando as organizações têm o GitHub Code Security ou o Advanced Security. O GitHub também publicou detalhes de cobrança: o AI Scan consome créditos de IA do Code Security, que aparecem na fatura empresarial. Vale notar que o AI Scan não inclui PRs de forks nem PRs do Dependabot, e suas descobertas continuam sendo consultivas, sem bloquear merges.

Como o AI Scan difere do CodeQL e da análise estática

O CodeQL usa bibliotecas de consultas selecionadas para detectar padrões vulneráveis com alta precisão e justificativas determinísticas — ideal para conformidade, controles mensuráveis em CI e fluxos de trabalho regulamentados. Já o AI Scan raciocina de forma probabilística sobre a intenção e o contexto do código alterado, podendo apontar problemas para os quais não existem bibliotecas de consultas ou elas ainda são pouco maduras. Isso pode aumentar a cobertura em alguns casos do mundo real — erros de configuração, padrões padrão inseguros e contexto entre arquivos —, mas também traz características diferentes de erro: as descobertas baseadas em modelos podem ser excessivamente confiantes, não indicar claramente a origem das regras ou sugerir correções automáticas arriscadas. A abordagem certa é complementar: mantenha o CodeQL para verificações confiáveis e use o AI Scan para revelar possíveis pontos cegos e oferecer feedback rápido no início das revisões.

Onde o AI Scan agrega mais valor

Os pontos fortes do AI Scan se destacam quando o contexto e a cobertura de linguagens são importantes: configuração como código (HCL do Terraform), alterações em scripts e shell, Dockerfiles e manifestos de implantação, modelos em linguagens legadas e PRs que integram vários componentes. Em repositórios com mudanças rápidas ou stacks poliglotas com suporte parcial do CodeQL, o AI Scan pode reduzir o tempo até a detecção de problemas que dependem da intenção do desenvolvedor ou do contexto operacional — validações ausentes, padrões padrão perigosos ou diretivas arriscadas em contêineres. Para equipes que desenvolvem infraestrutura como código ou mantêm stacks heterogêneas, o AI Scan pode se tornar um sistema de alerta antecipado simples de adotar, encaminhando mudanças suspeitas a revisores humanos mais cedo.

Como verificar e operacionalizar as descobertas do AI Scan

Trate as descobertas da IA como hipóteses consultivas. Estabeleça um processo de triagem: (1) classifique automaticamente correspondências de padrões de baixo risco e alta precisão para comentários automatizados ou edições sugeridas; (2) encaminhe descobertas de risco médio a revisores de segurança com uma lista breve de verificações (reproduzir localmente, executar testes direcionados e inspecionar os caminhos de chamada); (3) exija aprovação presencial ou de um revisor sênior para problemas de alta gravidade. Integre os resultados do AI Scan aos modelos de PR e às anotações de CI, registre as decisões para acompanhar falsos positivos e só permita aplicar correções automáticas após aprovação humana. Em sistemas de programação com agentes, adicione uma etapa explícita de “Revisão de segurança por IA” que execute o AI Scan e exija verificação antes do merge.

Riscos, limitações e considerações de governança

O caráter consultivo do AI Scan reduz alguns riscos, mas as organizações ainda precisam se preparar para modos de falha específicos dos modelos: correções alucinadas, vulnerabilidades em caminhos profundos que passam despercebidas e resultados inconsistentes em PRs semelhantes. A cobrança e a privacidade também importam: o uso de créditos de IA deve ser monitorado e os orçamentos, controlados; além disso, repositórios sensíveis podem exigir controles mais rigorosos, já que PRs de forks são excluídos. Para fins de governança, registre a origem de cada descoberta (versão do modelo, nível de confiança), mantenha um conjunto de dados de falsos positivos para ajustes e defina critérios de aceitação para correções automáticas. Por fim, não delegue decisões por completo à IA: a revisão humana continua sendo a última barreira de segurança, especialmente em caminhos de código de alto impacto.

Perguntas frequentes

O AI Scan substitui o CodeQL ou outras ferramentas SAST?

Não. O AI Scan foi desenvolvido para complementar a análise estática determinística, oferecendo descobertas contextuais baseadas em modelos e sugestões de correções automáticas em áreas que talvez ainda não sejam cobertas pelo CodeQL. Use-o para destacar rapidamente riscos prováveis, mas continue contando com o CodeQL e outras ferramentas SAST para verificações confiáveis, orientadas por políticas e necessárias à conformidade.

Como minha equipe deve lidar com as sugestões de correção automática do AI Scan?

Trate as correções automáticas como alterações propostas que exigem revisão humana. Implemente uma política que registre a origem das correções, execute testes e linters nas alterações sugeridas e exija que uma pessoa responsável pela manutenção aprove e confirme a correção antes do merge — especialmente em caminhos sensíveis à segurança.

Os fluxos de programação com agentes devem incluir uma etapa do AI Scan?

Sim. Se os agentes fazem parte do seu pipeline, adicione uma etapa explícita de Revisão de segurança por IA que execute o AI Scan e aplique regras de verificação. Isso mantém o controle humano nas decisões de alto impacto e impede que os agentes aceitem sem questionar correções geradas pelo modelo ou integrem alterações arriscadas.

#Revisão de Código com IA#ferramentas de análise estática#Revisão de Código Autônoma#Automação de Pull Request#Segurança com Intervenção Humana#segurança focada no desenvolvedor#Fluxos de Trabalho de Codificação Autônoma#Fluxos de Trabalho do Agente Desenvolvedor#Revisão de código assistida por IA#Segurança de Pull Requests#Automação da segurança do código

Newsletter de Insights de IA

Receba as últimas atualizações de IA, novidades sobre ferramentas e insights direto na sua caixa de entrada.

Sem spam. Cancele a inscrição a qualquer momento.
Nesta página
1.O que mudou com a disponibilidade geral do GitHub2.Como o AI Scan difere do CodeQL e da análise estática3.Onde o AI Scan agrega mais valor4.Como verificar e operacionalizar as descobertas do AI Scan5.Riscos, limitações e considerações de governança
Compartilhar este artigo

Artigos relacionados

AI Passport da ServiceNow: uma camada de autoridade em tempo de execução para agentes corporativos
Notícias de Produtos de IA

AI Passport da ServiceNow: uma camada de autoridade em tempo de execução para agentes corporativos

17/10/2026

Lovable adiciona criação de anúncios com IA e lançamento com um clique no Google, YouTube, Facebook e Instagram
Notícias de Produtos de IA

Lovable adiciona criação de anúncios com IA e lançamento com um clique no Google, YouTube, Facebook e Instagram

15/10/2026

O SRE de IA noturno da Elastic: um agente autônomo de confiabilidade que investiga incidentes enquanto as equipes dormem
Notícias de Produtos de IA

O SRE de IA noturno da Elastic: um agente autônomo de confiabilidade que investiga incidentes enquanto as equipes dormem

9/10/2026

Os Agentes Multi-Modelo do MorningAI Adicionam GPT-6 Sol, GPT-6 Luna, Claude Opus 5.5 e Grok 4.7—com Publicação Integrada no Sanity CMS
Notícias de Produtos de IA

Os Agentes Multi-Modelo do MorningAI Adicionam GPT-6 Sol, GPT-6 Luna, Claude Opus 5.5 e Grok 4.7—com Publicação Integrada no Sanity CMS

28/09/2026

AgentCore da Alibaba unifica agentes multi-modelo com ferramentas MCP e governança empresarial
Notícias de Produtos de IA

AgentCore da Alibaba unifica agentes multi-modelo com ferramentas MCP e governança empresarial

27/09/2026

Ferramentas de IA relacionadas

Ver tudo
Plataforma de IA do GitHub para código, CI/CD e segurança

Plataforma de IA do GitHub para código, CI/CD e segurança

IA para Desenvolvedor e Codificação