

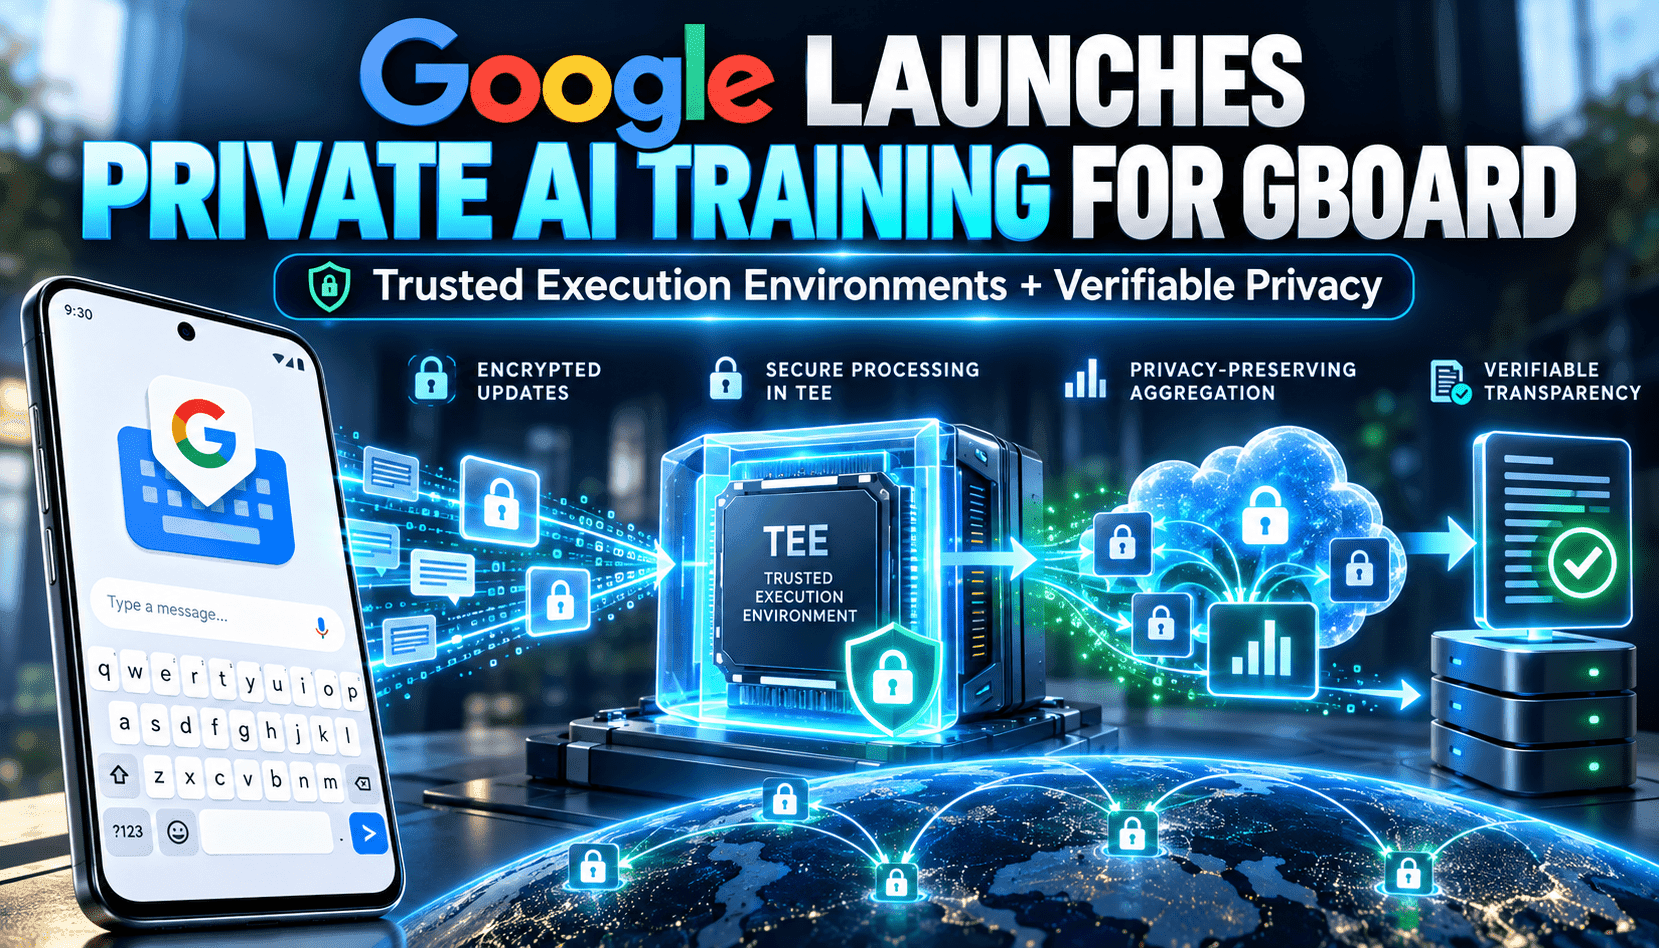
O anúncio do Google representa uma mudança importante nas práticas de aprendizado federado: em vez de depender principalmente da computação no dispositivo e da confiança nos operadores do servidor, o novo sistema envia exemplos dos dispositivos de forma criptografada e limita o processamento no servidor a Ambientes de Execução Confiáveis (TEEs) atestados. Os dispositivos publicam em um registro público de transparência as políticas de acesso que autorizam previamente; então, o Sistema de Gerenciamento de Chaves (KMS) libera chaves de descriptografia apenas para TEEs cujas cargas de trabalho atestadas correspondam a essas políticas. Essa combinação — uploads criptografados, execução atestável e vinculação a políticas — cria um caminho auditável que verificadores externos podem acompanhar para confirmar que o sistema se comportou conforme prometido.
Na prática, o sistema continua buscando os mesmos resultados para o produto — iterações mais rápidas do modelo, grupos maiores e maior precisão no Gboard —, mas com evidências de privacidade mais robustas. Transferir o processamento pesado para TEEs no servidor reduz a dependência da disponibilidade variável dos dispositivos e da capacidade de suas CPUs, permitindo coordenar cronogramas de treinamento, ajustar com mais precisão os parâmetros de privacidade diferencial (DP) e executar tarefas em paralelo entre TEEs de trabalho. Na prática, isso reduziu significativamente o tempo de treinamento dos modelos de próxima palavra do Gboard e permitiu multiplicadores de ruído menores, graças à seleção otimizada de grupos e à orquestração centralizada, que continua sendo auditável.
Para auditores e equipes de privacidade, o ponto essencial é que a arquitetura reúne controles técnicos voltados a diferentes aspectos do problema de confiança: compilações reproduzíveis e código aberto permitem que terceiros recriem os binários; registros de transparência no estilo do Rekor tornam públicas as cargas de trabalho autorizadas; as verificações de atestação e de políticas do KMS vinculam as chaves a código atestado específico; e a privacidade diferencial garante que os pesos agregados do modelo divulgados não exponham dados individuais. Para avaliar se uma implantação realmente elimina a necessidade de confiar no operador, é preciso entender como esses componentes interagem, e não analisá-los isoladamente.