

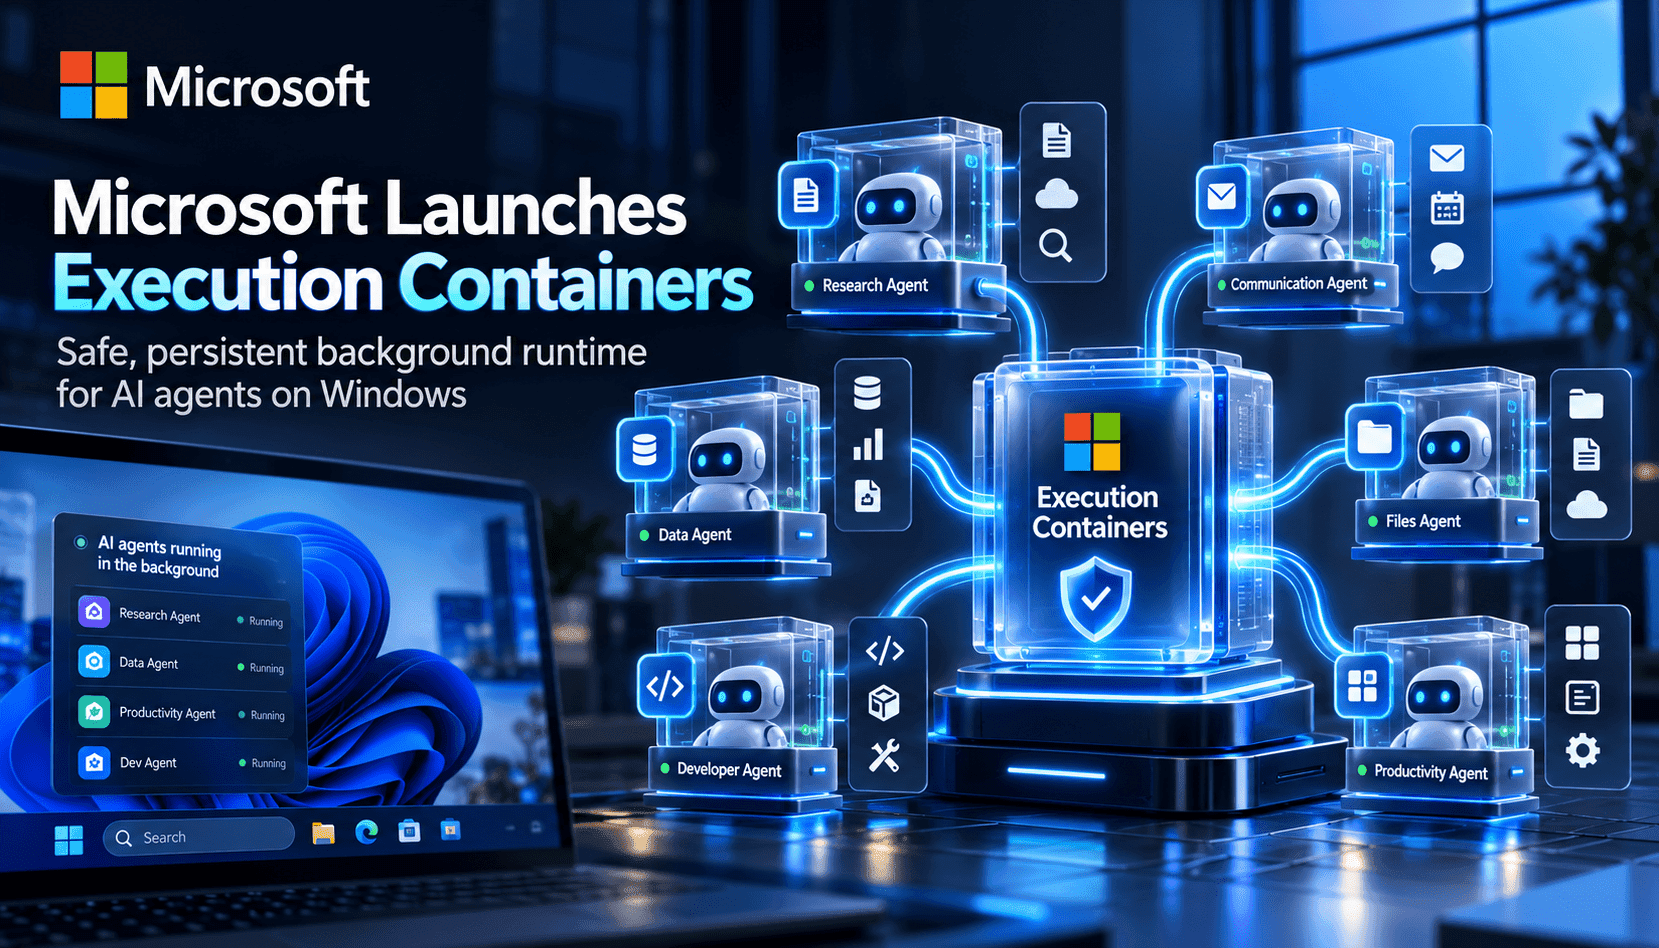
Os Microsoft Execution Containers (MXC) representam uma evolução deliberada na forma como os sistemas operacionais dão suporte a agentes autônomos de IA. Em vez de permitir que os agentes sejam executados com privilégios de usuário ou bloqueá-los por completo, o MXC oferece a desenvolvedores e equipes de TI uma camada de políticas aplicada pelo sistema operacional, que define o que um agente pode ler, gravar, acessar ou exibir na interface. Assim, os agentes podem executar fluxos de trabalho em segundo plano — editar um repositório, compilar um projeto ou automatizar tarefas administrativas — enquanto o Windows seleciona o mecanismo de isolamento mais adequado (sandbox de processo, contêiner de sessão, WSL ou microVM) para aplicar esses limites durante a execução.
Do ponto de vista técnico, o MXC separa as políticas da execução. Os desenvolvedores usam um esquema JSON unificado e um SDK multilíngue para declarar os requisitos de recursos — caminhos de arquivos, destinos de rede, acesso à interface e parâmetros de processo — e o MXC traduz essas necessidades em sandboxes específicos da plataforma no Windows, macOS e Linux. Essa tradução é essencial: permite que um agente de programação seja executado rapidamente em um contêiner de processo, com baixa latência, enquanto cargas de trabalho de maior risco são direcionadas a contêineres de sessão ou microVMs. A política fica fora do controle do agente, impedindo que ele próprio eleve privilégios ou conceda acesso a código recém-gerado.
O MXC também reconhece que a adoção segura de agentes depende de identidade e capacidade de gerenciamento. O Windows planeja integrar a atribuição do Microsoft Entra e do Agent 365 para que os administradores possam distinguir as ações dos agentes das atividades dos usuários. Em conjunto com políticas para contêineres MXC semelhantes às do Intune, as organizações poderão aplicar controles corporativos, auditar o comportamento dos agentes e responder a um agente com comportamento inadequado sem interromper o funcionário que usa o dispositivo. Para as empresas, essa distinção pode ser a diferença entre um único agente comprometido e um incidente que afete toda a conta de usuário.
Para quem desenvolve, a recomendação prática é simples: adote o MXC desde cedo, de forma gradual. Comece com contêineres de processo para agentes voltados a desenvolvedores que exigem iteração rápida; use os modos Permissive e Learning do MXC para criar políticas de privilégio mínimo; e transfira os fluxos de trabalho sensíveis para contêineres de sessão ou microVMs quando for necessário um isolamento mais forte. Instrumente as cargas de trabalho dos agentes para registrar tentativas de acesso e ajuste as políticas de forma iterativa; trate os relatórios de bloqueio como dados de diagnóstico, não apenas como erros. Com o tempo, modelos de isolamento consistentes tornarão a execução de agentes tão previsível e auditável quanto os contêineres e sandboxes tornaram as cargas de trabalho na nuvem.